SSL/TLS Inspection چیست؟
بازرسی SSL/TLS (SSL/TLS Inspection) قابلیتی در فایروال است که به آن اجازه میدهد ترافیک رمزگذاریشده را برای مدت کوتاهی باز کند و از نظر امنیتی بررسی کند. امروزه بیشتر سایتها و سرویسهای اینترنتی از HTTPS استفاده میکنند. HTTPS با کمک TLS اطلاعات بین کاربر و سرور را رمزگذاری میکند تا افراد یا تجهیزات بین راه نتوانند محتوای ارتباط را ببینند.
این رمزگذاری برای حفظ امنیت و حریم خصوصی بسیار مهم است، اما یک مشکل هم دارد: بدافزار، فایل آلوده یا ارتباط مخرب هم میتواند داخل همین ترافیک رمزگذاریشده پنهان شود.
اگر فایروال نتواند محتوای این ارتباط را بررسی کند، ممکن است بعضی تهدیدها از دید آن مخفی بمانند. بازرسی SSL/TLS برای حل همین مشکل استفاده میشود؛ یعنی فایروال ترافیک را رمزگشایی میکند، آن را بررسی میکند و در صورت سالم بودن، دوباره رمزگذاری کرده و به مقصد میفرستد.
تفاوت SSL و TLS چیست؟
اصطلاح SSL Inspection هنوز هم خیلی رایج است، اما در عمل بیشتر ارتباطات امن امروزی با TLS انجام میشوند.
SSL یا Secure Sockets Layer فناوری قدیمیتری برای رمزگذاری ارتباطات بود که بعدها جای خود را به TLS داد. نسخههای قدیمی SSL امروزه منسوخ شدهاند و از نظر امنیتی توصیه نمیشوند.
به همین دلیل وقتی در تنظیمات فایروال عباراتی مثل SSL Inspection، SSL Decryption، HTTPS Inspection یا TLS Inspection را میبینید، معمولاً منظور همان بررسی ترافیک رمزگذاریشده با TLS است.
چرا فایروال باید ترافیک HTTPS را بررسی کند؟
فرض کنید یک کاربر فایلی را از یک سایت HTTPS دانلود میکند.
از دید یک فایروال ساده، اطلاعاتی مانند موارد زیر قابل مشاهده است:
- IP مبدأ
- IP مقصد
- شماره پورت
- نوع ارتباط
- برخی اطلاعات مربوط به نشست
اما محتوای فایل به دلیل رمزگذاری قابل مشاهده نیست. حال فرض کنید فایل دانلودشده حاوی بدافزار باشد. اگر ترافیک رمزگشایی نشود، قابلیتهایی مانند ضدبدافزار یا برخی بررسیهای عمیق امنیتی ممکن است نتوانند محتوای فایل را به شکل کامل تحلیل کنند. بنابراین SSL/TLS Inspection به فایروال اجازه میدهد بهصورت کنترلشده و طبق سیاست سازمان، محتوای رمزگذاریشده را برای اهداف امنیتی بررسی کند.
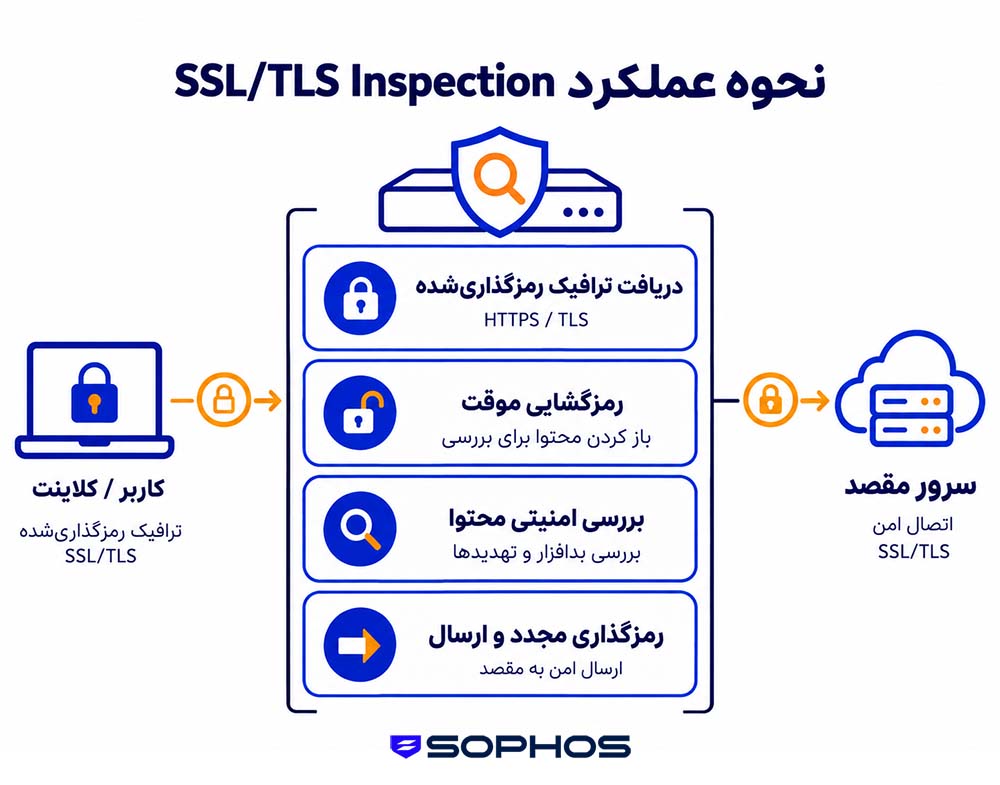
SSL/TLS Inspection چگونه کار میکند؟
برای درک عملکرد این قابلیت، فرض کنید یک کاربر میخواهد وارد یک سایت HTTPS شود. در شرایط عادی، یک ارتباط رمزگذاریشده مستقیم میان مرورگر و وبسرور ایجاد میشود: مرورگر و سرور یک نشست TLS تشکیل میدهند و اطلاعات میان آنها رمزگذاری میشود. اما زمانی که بازرسی TLS فعال است، فایروال در میان این ارتباط قرار میگیرد.
فرایند به شکل ساده شامل مراحل زیر است:
- کاربر درخواست ایجاد ارتباط امن با وبسایت را ارسال میکند.
- فایروال درخواست را دریافت میکند.
- فایروال یک ارتباط TLS با سرور مقصد برقرار میکند.
- در سمت کاربر نیز یک ارتباط TLS جداگانه ایجاد میشود.
- داده در فایروال رمزگشایی میشود.
- موتورهای امنیتی محتوای رمزگشاییشده را بررسی میکنند.
- اگر ترافیک سالم باشد، دوباره رمزگذاری میشود.
- اطلاعات به مقصد ارسال میشود.
بنابراین عملاً دو ارتباط رمزگذاریشده وجود دارد:
کاربر ↔ فایروال
و
فایروال ↔ سرور مقصد
محتوا فقط در نقطه کنترلشده فایروال برای بررسی امنیتی رمزگشایی میشود.
بعد از رمزگشایی ترافیک چه اتفاقی میافتد؟
خود رمزگشایی هدف اصلی نیست. هدف این است که سرویسهای امنیتی فایروال بتوانند ترافیک را بررسی کنند. بعد از رمزگشایی، بسته به فایروال و سیاستهای فعال، اطلاعات میتوانند توسط فناوریهایی مانند موارد زیر بررسی شوند:
بازرسی عمیق بستهها
بازرسی عمیق بستهها (Deep Packet Inspection – DPI) محتوای واقعی ترافیک را بررسی میکند و به فایروال دید بیشتری نسبت به نوع برنامه، داده و رفتار ارتباط میدهد.
سیستم جلوگیری از نفوذ
IPS میتواند محتوای رمزگشاییشده را برای پیدا کردن امضاها و الگوهای مرتبط با حملات بررسی کند.
شناسایی بدافزار
فایلهایی که از طریق HTTPS دانلود میشوند میتوانند پس از رمزگشایی توسط موتورهای امنیتی بررسی شوند.
کنترل برنامهها
فایروال ممکن است بعد از مشاهده محتوای واقعی ارتباط، برنامه یا سرویس مورد استفاده را دقیقتر تشخیص دهد.
پالایش وب
دستهبندی سایتها و کنترل درخواستهای وب نیز میتواند با دید بیشتری انجام شود.
محافظت در برابر تهدیدهای ناشناخته
در برخی راهکارها فایلهای مشکوک میتوانند برای تحلیل بیشتر یا محیط ایزوله ارسال شوند.
در فایروال سوفوس نیز اسکن بدافزار برای HTTPS مستلزم رمزگشایی ترافیک مرتبط است و در حالت DPI، قوانین SSL/TLS Inspection مشخص میکنند کدام ارتباطها رمزگشایی شوند. Sophos Docs
ارتباط SSL/TLS Inspection و DPI چیست؟
بازرسی TLS و DPI دو فناوری متفاوت اما مکمل یکدیگر هستند. بازرسی TLS وظیفه باز کردن لایه رمزگذاری را دارد. DPI وظیفه بررسی عمیق محتوایی را بر عهده میگیرد که اکنون قابل مشاهده شده است. مثلاً فرض کنید یک فایل داخل HTTPS منتقل میشود. بدون رمزگشایی، DPI ممکن است نتواند محتوای اصلی فایل را مشاهده کند. اما در صورت اعمال سیاست رمزگشایی مناسب:
ترافیک رمزگشایی میشود ← DPI آن را بررسی میکند ← موتورهای امنیتی تصمیم میگیرند ← ترافیک سالم دوباره رمزگذاری میشود.
به همین دلیل SSL/TLS Inspection یکی از فناوریهای مهم برای افزایش دید فایروال نسل جدید نسبت به ترافیک رمزگذاریشده است.
نقش گواهی CA در SSL Inspection چیست؟
این قسمت یکی از مهمترین بخشهای فنی ماجرا است. هنگامی که مرورگر به یک سایت HTTPS متصل میشود، انتظار دارد گواهی دیجیتال معتبر آن سایت را دریافت کند. اما در SSL Inspection، فایروال میان مرورگر و سایت قرار گرفته است. بنابراین باید بتواند برای ارتباطی که به سمت کاربر ایجاد میکند، گواهی قابل اعتماد ارائه دهد. برای این کار از مرجع صدور گواهی (Certificate Authority – CA) استفاده میشود. فایروال گواهی سرور اصلی را بررسی میکند و سپس برای ارتباط سمت کاربر گواهی جدیدی صادر یا بازامضا میکند. برای اینکه مرورگر این گواهی را معتبر بداند، CA مورد استفاده فایروال باید در دستگاههای سازمان مورد اعتماد باشد.
در مستندات رسمی فایروال سوفوس نیز تصریح شده که پس از رمزگشایی و بررسی محتوا، فایروال آن را مجدداً با گواهی امضاشده توسط CA رمزگذاری میکند و برای جلوگیری از خطای «گواهی نامعتبر»، CA مربوطه باید روی دستگاههای کاربران نصب شود.
اگر CA فایروال روی سیستم نصب نباشد چه میشود؟
مرورگر ممکن است ارتباط ایجادشده توسط فایروال را قابل اعتماد نداند.
در این حالت کاربر احتمالاً با خطاهایی مانند موارد زیر مواجه میشود:
- Certificate not trusted
- Invalid certificate
- Certificate authority not trusted
به همین دلیل یکی از مراحل مهم پیادهسازی SSL Inspection در سازمان، توزیع صحیح گواهی CA روی Endpointها است. در محیطهای ویندوزی سازمانی معمولاً این کار را میتوان با Group Policy انجام داد و در دستگاههای مدیریتشده نیز امکان توزیع گواهی از طریق سامانههای مدیریت دستگاه وجود دارد.
بازرسی ترافیک خروجی چگونه انجام میشود؟
یکی از رایجترین کاربردها، بررسی ارتباط کاربران داخلی با اینترنت است. این روش گاهی پروکسی خروجی SSL (SSL Forward Proxy) نامیده میشود.
برای مثال:
کاربر سازمان → سایت اینترنتی
فایروال در میان این ارتباط قرار گرفته و ترافیک را براساس Policy تعریفشده رمزگشایی و بررسی میکند.
این روش برای مواردی مانند:
- دانلود فایل
- مرور وب
- استفاده از سرویسهای ابری
- کنترل برنامهها
- تشخیص بدافزار
- جلوگیری از دسترسی به مقصدهای پرخطر
کاربرد دارد.
بازرسی ورودی SSL/TLS چیست؟
مدل دیگری نیز وجود دارد که برای محافظت از سرورهای داخل سازمان استفاده میشود. بازرسی ورودی SSL (SSL Inbound Inspection) برای ترافیکی کاربرد دارد که از اینترنت به سمت یک سرویس داخلی HTTPS وارد میشود.
برای مثال سازمان ممکن است یک:
- وبسایت
- پرتال سازمانی
- سرویس تحت وب
- API
را در دیتاسنتر خود میزبانی کند. فایروال میتواند ترافیک رمزگذاریشده ورودی را بررسی کند تا حملهای که درون HTTPS پنهان شده است مستقیماً به سرور نرسد. بازرسی ورودی و خروجی از نظر هدف و مدیریت گواهی تفاوتهایی دارند و هنگام طراحی Policy باید جداگانه در نظر گرفته شوند.
آیا باید تمام ترافیک HTTPS را رمزگشایی کنیم؟
خیر. یکی از اشتباهات رایج این است که تصور شود بهترین سیاست امنیتی، رمزگشایی صددرصد ترافیک است. در عمل، سیاست SSL Inspection باید براساس ریسک، نوع سرویس، حریم خصوصی، نیاز کسبوکار و توان سختافزاری فایروال طراحی شود.
برای مثال ممکن است سازمان تصمیم بگیرد برخی دستهها را از رمزگشایی مستثنا کند:
- سامانههای بانکی
- خدمات درمانی
- سرویسهایی شامل اطلاعات بسیار حساس شخصی
- بعضی سامانههای دولتی
- Applicationهایی که با SSL Inspection سازگاری ندارند
این Exceptionها باید محدود و هدفمند باشند؛ زیرا هر ارتباطی که رمزگشایی نشود، دید امنیتی فایروال نسبت به محتوای آن کاهش پیدا میکند.
Certificate Pinning چیست و چرا ممکن است مشکل ایجاد کند؟
یکی از مهمترین محدودیتهای SSL Inspection، پینکردن گواهی (Certificate Pinning) است. بعضی برنامهها طوری طراحی شدهاند که فقط یک گواهی مشخص یا مجموعهای از گواهیهای مورد اعتماد خودشان را برای ارتباط با سرور قبول کنند.
وقتی فایروال برای بررسی ترافیک، گواهی دیگری صادر میکند، برنامه ممکن است این تغییر را تشخیص دهد و ارتباط را قطع کند. در چنین شرایطی حتی اگر گواهی CA فایروال روی سیستم مورد اعتماد باشد، باز هم ممکن است اتصال برقرار نشود.
این مسئله بیشتر در برخی موارد زیر دیده میشود:
- برنامههای موبایل
- نرمافزارهای بانکی
- برنامههای امنیتی
- بعضی سرویسهای خاص سازمانی
در چنین شرایطی ممکن است لازم باشد برای این برنامهها استثنا (Exception) تعریف شود تا ترافیک آنها بدون رمزگشایی عبور کند.
Mutual TLS چه تأثیری بر SSL Inspection دارد؟
در ارتباط معمول HTTPS، سرور هویت خود را با گواهی به Client ثابت میکند. اما در TLS متقابل (Mutual TLS – mTLS)، Client نیز باید گواهی ارائه دهد.
این مدل در برخی:
- APIها
- ارتباطات سازمانی
- سامانههای حساس
- ارتباطات ماشین به ماشین
استفاده میشود. وجود احراز هویت Client میتواند با مدل پروکسی رمزگشایی بعضی فایروالها ناسازگار باشد و لازم است برای این ترافیک Policy جداگانه طراحی شود.
SSL Inspection و TLS 1.3
TLS 1.3 نسبت به نسلهای قبلی TLS تغییرات امنیتی و رمزنگاری مهمی دارد. فایروالهای مدرن میتوانند بخش قابل توجهی از TLS 1.3 را بازرسی کنند، اما نحوه پشتیبانی دقیق به نسخه فایروال، نوع Session، Cipherها و Policyهای مورد استفاده بستگی دارد. همچنین TLS 1.3 بعضی اطلاعاتی را که قبلاً در مراحل اولیه Connection قابل مشاهده بودند بیشتر محافظت میکند. همین موضوع میتواند تشخیص و مدیریت برخی ارتباطها را برای تجهیزات امنیتی پیچیدهتر کند.
بنابراین هنگام فعال کردن TLS Inspection بهتر است سازگاری فایروال با نسخههای جدید TLS نیز بررسی شود.
آیا SSL Inspection حریم خصوصی کاربران را تحت تأثیر قرار میدهد؟
بله؛ این موضوع باید جدی گرفته شود. وقتی فایروال ارتباط TLS را رمزگشایی میکند، از نظر فنی امکان بررسی محتوایی وجود دارد که بدون SSL Inspection برای تجهیزات میانی قابل مشاهده نبود.
این محتوا ممکن است شامل اطلاعات حساس باشد.
به همین دلیل Policy رمزگشایی باید با موارد زیر هماهنگ باشد:
- قوانین حریم خصوصی
- مقررات سازمان
- سیاست منابع انسانی
- نیازهای امنیتی
- قوانین محلی
- نوع داده مورد پردازش
بهتر است برای سرویسهایی که رمزگشایی آنها از نظر امنیتی ضرورت ندارد یا مشکلات حریم خصوصی ایجاد میکند، Exception مشخص و مستند تعریف شود.
SSL Inspection چه تأثیری بر سرعت فایروال دارد؟
رمزگشایی TLS یک عملیات پردازشی نسبتاً سنگین است.
فایروال باید:
- ارتباط رمزگذاریشده را دریافت کند.
- عملیات رمزنگاری را انجام دهد.
- محتوا را در اختیار موتورهای امنیتی قرار دهد.
- فایل یا ترافیک را بررسی کند.
- آن را دوباره رمزگذاری کند.
- Connection را ادامه دهد.
این فرایند نسبت به عبور ساده Packetها پردازش بیشتری نیاز دارد. به همین دلیل هنگام خرید فایروال نباید فقط به Firewall Throughput توجه کرد. در شبکهای که SSL Inspection گسترده استفاده میشود، مواردی مانند اینها اهمیت بیشتری دارند:
- توان رمزگشایی TLS
- تعداد Connectionهای همزمان
- تعداد Sessionهای جدید در ثانیه
- توان دستگاه هنگام فعال بودن IPS
- عملکرد DPI
- عملکرد ضدبدافزار
- قدرت CPU
ممکن است فایروالی در حالت عادی چند گیگابیت ترافیک را مدیریت کند، اما هنگام فعال شدن همزمان رمزگشایی، IPS و اسکن بدافزار، توان عملیاتی واقعی آن کمتر شود.
تفاوت SSL Inspection و DPI چیست؟
این دو اصطلاح گاهی به جای یکدیگر استفاده میشوند، اما یکی نیستند.
| ویژگی | SSL/TLS Inspection | DPI |
|---|---|---|
| وظیفه اصلی | رمزگشایی ترافیک امن | تحلیل عمیق ترافیک |
| بررسی HTTPS | امکان رمزگشایی را فراهم میکند | بعد از رمزگشایی میتواند محتوا را تحلیل کند |
| نیاز به CA | در بسیاری از سناریوهای خروجی بله | ذاتاً خیر |
| تشخیص برنامه | هدف اصلی نیست | یکی از کاربردها |
| شناسایی بدافزار | زمینه بررسی را فراهم میکند | میتواند بخشی از فرایند تحلیل باشد |
| مصرف منابع | بالا | بسته به سطح بازرسی میتواند بالا باشد |
در عمل این دو فناوری در NGFW مکمل یکدیگر هستند.
تفاوت SSL Inspection و HTTPS Scanning چیست؟
این دو مفهوم نیز بسیار نزدیکاند. رمزگشایی HTTPS مرحلهای است که باعث میشود محتوای رمزگذاریشده قابل مشاهده شود. اسکن HTTPS مرحله بعدی است که در آن محتوای رمزگشاییشده از نظر تهدید بررسی میشود.
یعنی:
رمزگشایی ≠ اسکن
رمزگشایی فقط در را باز میکند؛ موتورهایی مانند IPS، ضدبدافزار و DPI محتوای داخل آن را بررسی میکنند.
SSL/TLS Inspection در فایروال سوفوس چگونه کار میکند؟
در فایروال سوفوس میتوان قوانین جداگانهای برای SSL/TLS Inspection تعریف کرد.
این قوانین میتوانند براساس معیارهایی مانند:
- مبدأ
- مقصد
- کاربران و گروهها
- سرویسها
- وبسایتها
- دستهبندی وب
اعمال شوند.
برای هر Rule میتوان مشخص کرد ترافیک:
Decrypt شود
یا
Don’t Decrypt شود.
سوفوس همچنین از پروفایل رمزگشایی (Decryption Profile) برای تعیین رفتار با Connectionهای مختلف استفاده میکند؛ برای مثال میتوان سیاست مربوط به گواهیهای نامعتبر، الگوریتمهای رمزنگاری ضعیف یا ارتباطهایی که قابل رمزگشایی نیستند را مشخص کرد. مستندات فعلی Sophos Firewall همچنین تأکید میکنند که قوانین بازرسی SSL/TLS میتوانند ارتباطات SSL/TLS روی هر پورت TCP را شناسایی کنند، نه فقط HTTPS روی پورت 443.
ارتباط SSL Inspection با موتور Xstream سوفوس
در معماری Xstream، ترافیکی که باید رمزگشایی و بررسی شود میتواند مستقیماً برای پردازش به موتور DPI ارسال شود.
این موضوع باعث میشود SSL Inspection بخشی از زنجیره گستردهتر تحلیل امنیتی باشد.
پس از رمزگشایی، قابلیتهایی مانند:
- DPI
- IPS
- کنترل برنامهها
- پالایش وب
- اسکن بدافزار
- محافظت روز صفر
میتوانند روی محتوای قابل مشاهده اعمال شوند. همین ارتباط میان رمزگشایی و موتورهای امنیتی است که اهمیت TLS Inspection را در فایروال نسل جدید نشان میدهد.
بهترین روش پیادهسازی SSL/TLS Inspection
بهتر است رمزگشایی HTTPS بهصورت یکباره روی کل شبکه فعال نشود.
- ابتدا ترافیک شبکه را بشناسید
مشخص کنید کاربران از چه سرویسها و برنامههایی استفاده میکنند. - CA را قبل از فعالسازی گسترده توزیع کنید
اگر گواهی CA روی Endpointها نصب نشده باشد، کاربران ممکن است با خطای گواهی مواجه شوند. - ابتدا روی یک گروه کوچک آزمایش کنید
سیاست بازرسی را ابتدا روی چند کاربر یا یک VLAN آزمایشی فعال کنید تا مشکلات احتمالی مشخص شوند. - خطاهای رمزگشایی را بررسی کنید
برنامههایی که از Certificate Pinning استفاده میکنند یا شرایط خاصی دارند شناسایی کنید. - استثناهای محدود و دقیق ایجاد کنید
بهجای غیرفعال کردن SSL Inspection برای دستههای گسترده، فقط برای سرویسها و برنامههای ضروری استثنا تعریف کنید. - عملکرد فایروال را زیر نظر بگیرید
بعد از فعال کردن رمزگشایی، مصرف CPU و حافظه، میزان تأخیر و توان عبور ترافیک دستگاه را بررسی کنید. - لاگها را بررسی کنید
تعداد ارتباطهای رمزگشاییشده، رمزگشایینشده و اتصالهای ناموفق میتواند اطلاعات خوبی برای اصلاح و بهینهسازی Policy در اختیار شما قرار دهد.
اشتباهات رایج در SSL Inspection
یکی از بزرگترین اشتباهات، فعال کردن رمزگشایی برای همه چیز بدون شناخت شبکه است. اشتباه دیگر ایجاد تعداد زیادی Exception برای حل سریع مشکلات کاربران است. این کار ممکن است به مرور حجم زیادی از ترافیک را از بازرسی امنیتی خارج کند.
موارد دیگری که باید از آنها اجتناب کرد عبارتاند از:
- استفاده از CA نامناسب
- نصب نکردن CA روی Endpointها
- بیتوجهی به Certificate Pinning
- نادیده گرفتن Performance دستگاه
- غیرفعال کردن Certificate Validation
- استفاده از Cipherها و نسخههای قدیمی TLS
- عدم بررسی Logهای رمزگشایی
- ایجاد Exceptionهای بسیار گسترده
Policy رمزگشایی باید مانند سایر Policyهای امنیتی بهطور دورهای بازبینی شود.
آیا SSL Inspection امنیت HTTPS را از بین میبرد؟
خیر، اگر بهدرستی و در محیط کنترلشده سازمان پیادهسازی شود. فایروال ارتباط رمزگذاریشده اصلی را به دو ارتباط امن جداگانه تبدیل میکند و بعد از بررسی، اطلاعات دوباره رمزگذاری میشوند. با این حال سازمان عملاً یک نقطه مورد اعتماد جدید به مسیر ارتباط اضافه میکند. به همین دلیل امنیت خود فایروال، حفاظت از کلید خصوصی CA، کنترل دسترسی مدیران و Policy صحیح اهمیت بسیار زیادی دارند. اگر کلید CA سازمان به خطر بیفتد، ریسک امنیتی جدی ایجاد میشود.
آیا SSL/TLS Inspection بهتنهایی کافی است؟
خیر. رمزگشایی فقط باعث میشود محتوای پنهانشده در TLS قابل بررسی شود.
برای تشخیص تهدید باید در کنار آن فناوریهایی مانند:
- DPI
- IPS
- ضدبدافزار
- کنترل برنامهها
- Web Filtering
- Sandboxing
- Threat Intelligence
- Zero-Day Protection
نیز وجود داشته باشند.
بنابراین بهتر است SSL Inspection را یک قابلیت فراهمکننده دید امنیتی بدانیم، نه یک سیستم مستقل برای جلوگیری از حمله.
جمعبندی
بازرسی SSL/TLS یکی از قابلیتهای مهم فایروالهای نسل جدید است که مشکل «ناپیدا بودن محتوای رمزگذاریشده» را برطرف میکند.
فایروال با ایجاد دو ارتباط امن، ترافیک را در نقطه کنترلشده رمزگشایی میکند و محتوای آن را در اختیار فناوریهایی مانند DPI، IPS، کنترل برنامهها و ضدبدافزار قرار میدهد. پس از بررسی، ترافیک سالم دوباره رمزگذاری و به مقصد ارسال میشود.
اما SSL Inspection باید با دقت پیادهسازی شود. حریم خصوصی، Certificate Pinning، گواهی CA، سازگاری برنامهها و Performance فایروال همگی در طراحی Policy اهمیت دارند.
هدف این نیست که بدون استثناء همه چیز رمزگشایی شود؛ هدف این است که ترافیک پرریسک و موردنیاز با بیشترین دید امنیتی و کمترین اختلال ممکن بررسی شود.
سوالات متداول درباره SSL/TLS Inspection
SSL Inspection قابلیتی در فایروال است که ترافیک رمزگذاریشده را برای مدت کوتاهی رمزگشایی میکند تا بتوان محتوای آن را از نظر امنیتی بررسی کرد.
در بسیاری از موارد این اصطلاحها با معنای مشابه استفاده میشوند. HTTPS از TLS استفاده میکند و فایروال برای مشاهده محتوای HTTPS باید ارتباط TLS را بررسی و در صورت نیاز رمزگشایی کند.
چون محتوای اصلی ارتباط با TLS رمزگذاری شده است. بدون رمزگشایی، فایروال اطلاعات محدودی درباره محتوای واقعی فایلها و درخواستها دارد.
ممکن است. رمزگشایی، بررسی و رمزگذاری مجدد پردازش بیشتری نیاز دارد. میزان تأثیر به قدرت فایروال، حجم ترافیک و سرویسهای امنیتی فعال بستگی دارد.
خیر. بهتر است Policy براساس ریسک و نیاز سازمان طراحی شود و برای برخی سرویسهای حساس یا ناسازگار Exception دقیق ایجاد شود.
بعضی برنامهها انتظار دارند فقط گواهی خاصی را از سرور دریافت کنند. اگر فایروال هنگام SSL Inspection گواهی دیگری ارائه کند، برنامه ممکن است ارتباط را قطع کند.
زیرا فایروال هنگام رمزگشایی برای ارتباط سمت کاربر گواهی جدیدی صادر میکند. اگر دستگاه کاربر CA فایروال را نشناسد، مرورگر گواهی را غیرقابل اعتماد تشخیص میدهد.
در ترافیکی که واقعاً رمزگشایی شده است، موتور بازرسی از نظر فنی دید بسیار بیشتری نسبت به محتوای ارتباط پیدا میکند. به همین دلیل تعریف Policy حریم خصوصی و مستثنا کردن برخی دستههای حساس اهمیت زیادی دارد.
SSL Inspection رمزگذاری را باز میکند؛ DPI محتوای قابل مشاهده را تحلیل میکند. این دو فناوری معمولاً در فایروال نسل جدید در کنار یکدیگر استفاده میشوند.
در فایروال سوفوس میتوان برای ترافیک SSL/TLS Rule تعریف کرد و مشخص کرد کدام Connectionها رمزگشایی شوند یا بدون رمزگشایی عبور کنند. همچنین پروفایل رمزگشایی برای مدیریت نحوه برخورد با Certificateها و شرایط مختلف ارتباط قابل استفاده است.