در بسیاری از شبکههای سازمانی، فایروال نسل جدید بهصورت یک فایروال سختافزاری در مرز شبکه یا بین بخشهای مختلف شبکه مستقر میشود؛ هرچند نسخههای نرمافزاری، مجازی و ابری آن نیز وجود دارند. این نوع فایروال در واقع نسل پیشرفتهتر و بهروزشده فایروالهای شبکه است که امکانات امنیتی بیشتری را در یک پلتفرم واحد ارائه میدهد.
فایروال نسل جدید یا Next-Generation Firewall (NGFW) علاوه بر کنترل ترافیک بر اساس IP، پورت و پروتکل، میتواند تشخیص دهد چه برنامهای در حال برقراری ارتباط است، چه کاربری پشت آن قرار دارد و محتوای ترافیک چه ویژگیهایی دارد. NGFWها معمولاً قابلیتهایی مانند بازرسی عمیق بستهها، سیستم جلوگیری از نفوذ، کنترل برنامهها، شناسایی بدافزار، بازرسی ترافیک رمزگذاریشده و استفاده از اطلاعات تهدید را در یک پلتفرم واحد ترکیب میکنند.
به زبان ساده، اگر فایروال سنتی بیشتر بررسی میکند که «این اتصال از کجا آمده و به کجا میرود؟»، فایروال نسل جدید تلاش میکند بفهمد این ترافیک دقیقاً چیست، چه کسی آن را ایجاد کرده و آیا نشانهای از رفتار مشکوک در آن وجود دارد یا خیر. همین سطح از شناخت و کنترل، NGFW را به یکی از اجزای مهم معماری امنیت شبکههای امروزی تبدیل کرده است.
فایروال نسل جدید یا NGFW چیست؟
فایروالهای سنتی بیشتر بر اساس اطلاعاتی مثل IP مبدأ و مقصد، شماره پورت و نوع پروتکل تصمیم میگیرند که یک ارتباط مجاز باشد یا مسدود شود. این روش هنوز هم کاربرد دارد، اما برای شبکههای امروزی بهتنهایی کافی نیست.
دلیلش این است که بسیاری از برنامهها دیگر به یک پورت مشخص محدود نیستند و بخش زیادی از ترافیک نیز بهصورت رمزگذاریشده منتقل میشود. برای مثال، عبور یک ارتباط از پورت 443 فقط نشان میدهد که احتمالاً از HTTPS استفاده شده؛ اما مشخص نمیکند این ترافیک مربوط به کدام برنامه است، چه کاربری آن را ایجاد کرده یا آیا محتوای مشکوکی در آن وجود دارد.
اینجاست که فایروال نسل جدید تفاوت خود را نشان میدهد. NGFW علاوه بر اطلاعات پایه شبکه، خودِ ترافیک را در سطح عمیقتری بررسی میکند و میتواند برنامه، کاربر و الگوی رفتاری ارتباط را تشخیص دهد. قابلیتهایی مانند Application Control، IPS، Deep Packet Inspection و SSL/TLS Inspection نیز به همین منظور در این نوع فایروالها بهکار گرفته میشوند.
در نتیجه، سیاستهای امنیتی دیگر محدود به قوانینی مثل «پورت 443 باز باشد» نیستند. مدیر شبکه میتواند مشخص کند یک برنامه خاص فقط برای گروه مشخصی از کاربران مجاز باشد، برخی قابلیتهای آن محدود شوند یا در صورت مشاهده رفتار مشکوک، ارتباط بهطور کامل مسدود شود.
این رویکرد همان تفاوت اصلی میان فایروال سنتی و NGFW است: فایروال سنتی بیشتر مسیر ارتباط را میبیند، اما فایروال نسل جدید تلاش میکند ماهیت و زمینه واقعی آن ارتباط را نیز درک کند.
تاریخچه فایروال نسل جدید
ایده فایروال نسل جدید در اواخر دهه ۲۰۰۰ و با پیچیدهتر شدن برنامههای تحت وب و ناکارآمد شدن کنترل صرفاً مبتنی بر پورت و پروتکل شکل جدیتری گرفت. پالو آلتو نتورکس از نخستین شرکتهایی بود که این رویکرد را بهصورت تجاری وارد بازار کرد؛ سری PA-4000 این شرکت در سال ۲۰۰۷ با قابلیتهایی مانند شناسایی برنامهها، بازرسی عمیق ترافیک و سیستم جلوگیری از نفوذ معرفی شد و پالو آلتو نتورکس سال ۲۰۰۸ را زمان ارائه نخستین فایروال نسل جدید صنعت اعلام میکند. کمی بعد، در سال ۲۰۰۹، مؤسسه گارتنر با انتشار گزارش Defining the Next-Generation Firewall تعریف مشخصتری از NGFW ارائه کرد و قابلیتهایی مانند آگاهی از برنامه، IPS یکپارچه و بازرسی عمیق ترافیک را از ویژگیهای اصلی این نسل از فایروالها دانست.
چرا فایروالهای سنتی دیگر بهتنهایی کافی نیستند؟
فایروالهای سنتی هنوز هم بخش مهمی از امنیت شبکه را تشکیل میدهند و بسیاری از قابلیتهای پایه آنها در فایروالهای نسل جدید نیز وجود دارد. محدودیت اصلی زمانی مشخص میشود که ترافیک مخرب از همان مسیرهایی عبور کند که برای ارتباطات عادی و مجاز استفاده میشوند.
فایروالهای سنتی عمدتاً اطلاعات مربوط به لایههای 3 و 4 شبکه، مانند آدرس IP، پورت و پروتکل را بررسی میکنند. NGFW علاوه بر این اطلاعات میتواند ترافیک را در سطح Application نیز تحلیل کند و تشخیص دهد چه برنامه یا سرویسی پشت یک ارتباط قرار دارد.
برای مثال، دو ارتباط ممکن است هر دو از پورت 443 و پروتکل HTTPS استفاده کنند، اما ماهیت کاملاً متفاوتی داشته باشند؛ یکی میتواند مربوط به یک سرویس سازمانی مجاز باشد و دیگری ارتباط یک بدافزار با زیرساخت فرمان و کنترل مهاجم. بررسی شماره پورت بهتنهایی نمیتواند چنین تفاوتی را مشخص کند.
به همین دلیل در شبکههای امروزی، امنیت دیگر فقط به باز یا بسته بودن یک پورت محدود نمیشود. فایروال باید بتواند ماهیت ارتباط، برنامه ایجادکننده ترافیک و نشانههای احتمالی تهدید را نیز تشخیص دهد؛ قابلیتی که یکی از مهمترین تفاوتهای NGFW با فایروالهای سنتی محسوب میشود.
تفاوت فایروال نسل جدید و فایروال سنتی
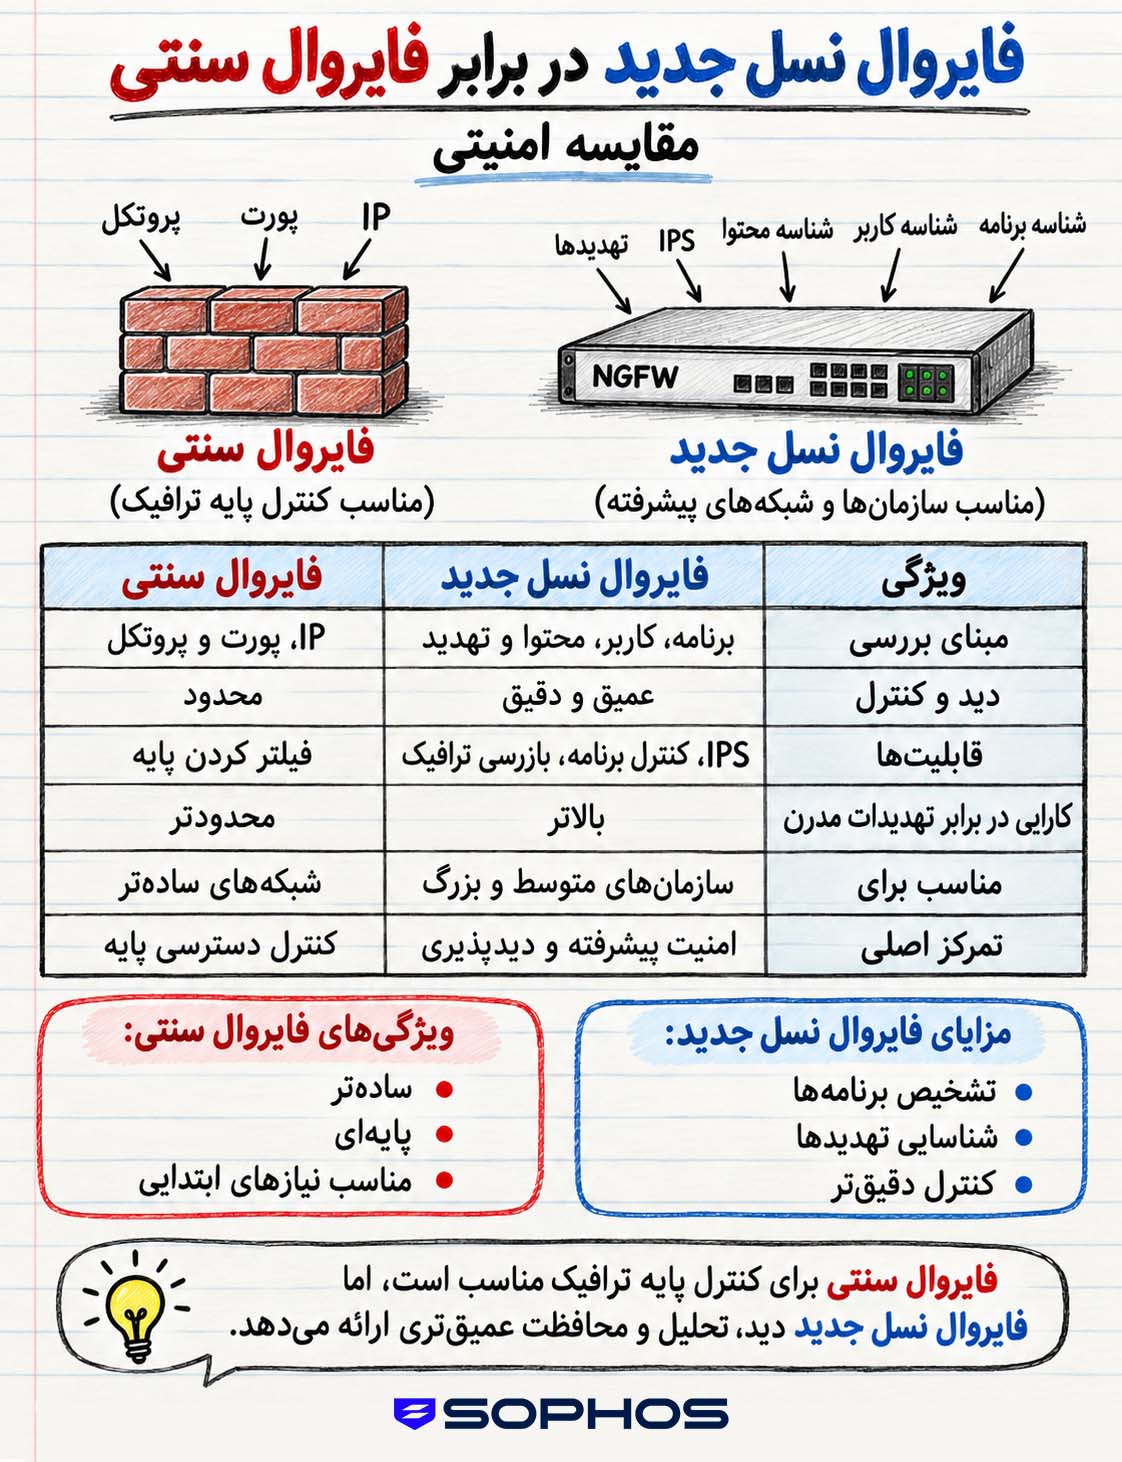
تفاوت اصلی NGFW و فایروال سنتی را میتوان در میزان شناخت آنها از ترافیک شبکه مشاهده کرد.
| قابلیت | فایروال سنتی | فایروال نسل جدید NGFW |
|---|---|---|
| کنترل بر اساس IP و پورت | دارد | دارد |
| Stateful Inspection | دارد | دارد |
| تشخیص برنامه | محدود یا ندارد | دارد |
| کنترل بر اساس هویت کاربر | معمولاً محدود | دارد |
| Deep Packet Inspection | محدود | دارد |
| IPS یکپارچه | معمولاً جداگانه | معمولاً یکپارچه |
| SSL/TLS Inspection | محدود | دارد |
| تشخیص بدافزار پیشرفته | محدود | دارد |
| Threat Intelligence | محدود | یکپارچهتر |
| Sandboxing | معمولاً ندارد | در بسیاری از راهکارها وجود دارد |
| سیاستگذاری مبتنی بر Application | محدود | دارد |
| مناسب شبکههای Hybrid و Cloud | محدودتر | انعطافپذیرتر |
تفاوت اصلی فایروال سنتی و NGFW در میزان شناخت آنها از ترافیک شبکه است. فایروال سنتی بیشتر بر اساس IP، پورت و پروتکل تصمیمگیری میکند، اما فایروال نسل جدید میتواند نوع برنامه، هویت کاربر و ماهیت ترافیک را نیز تشخیص دهد و با استفاده از قابلیتهایی مانند IPS و Threat Intelligence، تهدیدهای پیچیدهتر را شناسایی و مسدود کند.
مهمترین قابلیتهای فایروال نسل جدید
قابلیتهای دقیق یک NGFW بین تولیدکنندگان مختلف متفاوت است، اما بررسی مستندات سیسکو، کلادفلر، فورتینت، چک پوینت و پالو آلتو نتورکس نشان میدهد چند ویژگی تقریباً در تعریف مدرن فایروال نسل جدید مشترک هستند.
1. بازرسی عمیق بستهها یا Deep Packet Inspection
یکی از مهمترین تفاوتهای فایروال نسل جدید، استفاده از Deep Packet Inspection یا DPI است. در Packet Filtering معمولی، فایروال بیشتر Header بسته را بررسی میکند؛ اطلاعاتی مانند IP مبدأ، IP مقصد، پورت و پروتکل.
DPI یک مرحله جلوتر میرود و محتوای بسته و مشخصات ترافیک را نیز تحلیل میکند. به همین دلیل فایروال میتواند اطلاعات بیشتری درباره نوع برنامه، محتوای ارتباط و نشانههای یک تهدید احتمالی به دست آورد.
2. Application Awareness و Application Control
در شبکههای امروزی نمیتوان همیشه نوع برنامه را از روی پورت تشخیص داد. فایروال نسل جدید با تحلیل ترافیک لایه Application میتواند برنامهها را مستقل از پورتی که استفاده میکنند شناسایی کند. مدیر شبکه سپس میتواند برای برنامهها سیاستهای مختلفی در نظر بگیرد. برای مثال، ممکن است استفاده از یک سرویس ذخیرهسازی ابری برای تیم IT مجاز باشد، برای بعضی واحدها فقط امکان دانلود فراهم شود و دسترسی برخی کاربران به آن سرویس کاملاً مسدود شود. در نتیجه سیاست امنیتی از مدل ساده «Allow/Deny بر اساس IP» به کنترل بر اساس کاربر، برنامه و Context نزدیک میشود.
3. سیستم جلوگیری از نفوذ یا IPS
Intrusion Prevention System یا IPS یکی دیگر از اجزای اصلی NGFW است.
IPS ترافیک را برای شناسایی Exploitها، الگوهای شناختهشده حمله و رفتارهای مشکوک بررسی کرده و در صورت تشخیص تهدید میتواند ارتباط را پیش از رسیدن به سیستم هدف متوقف کند. در بسیاری از فایروالهای قدیمی، IPS محصول یا Appliance جداگانهای بود؛ اما در NGFW این قابلیت معمولاً مستقیماً درون موتور امنیتی فایروال قرار گرفته است.
4. بازرسی ترافیک SSL/TLS
بخش بزرگی از ترافیک اینترنت امروز رمزگذاری شده است. رمزگذاری از اطلاعات کاربران محافظت میکند، اما همین قابلیت میتواند توسط مهاجمان برای پنهان کردن بدافزار یا ارتباطات مخرب نیز مورد استفاده قرار گیرد.
NGFWهای مدرن قابلیت TLS/SSL Inspection دارند و بر اساس سیاست امنیتی میتوانند برخی ارتباطات رمزگذاریشده را رمزگشایی، بررسی و سپس دوباره رمزگذاری کنند البته فعالسازی SSL Inspection باید با دقت انجام شود؛ زیرا علاوه بر تأثیر احتمالی بر Performance، موضوعات مربوط به Privacy، استثناهای رمزنگاری، Certificate Management و قوانین سازمان نیز باید در طراحی سیاست لحاظ شوند.
5. شناسایی بدافزار و Sandboxing
موتورهای سنتی مبتنی بر Signature ممکن است در برابر برخی فایلهای ناشناخته یا تهدیدهای جدید کافی نباشند.
NGFWهای پیشرفته معمولاً علاوه بر Antivirus و Signature Detection از تکنیکهایی مانند تحلیل رفتاری، Machine Learning یا Sandboxing نیز استفاده میکنند. در Sandboxing، فایل مشکوک در یک محیط ایزوله اجرا یا تحلیل میشود تا رفتار آن پیش از دسترسی به سیستمهای اصلی بررسی شود.
6. Threat Intelligence
تهدیدهای سایبری ثابت نیستند. دامنهها، IPها، فایلها و زیرساختهای مورد استفاده مهاجمان دائماً تغییر میکنند. به همین دلیل یک فایروال نسل جدید مدرن باید بتواند از Threat Intelligence بهروز استفاده کند. این دادهها میتوانند شامل Indicators of Compromise، Reputation مربوط به IPها و دامنهها، Signatureهای جدید و اطلاعات مرتبط با کمپینهای حمله باشند.
7. شناسایی هویت کاربران و دستگاهها
IP Address همیشه معادل یک کاربر مشخص نیست. بهخصوص در شبکههایی دارای DHCP، کاربران Remote، VPN و تجهیزات متعدد، سیاستگذاری صرفاً براساس IP میتواند محدودکننده باشد.
NGFW میتواند با سرویسهای Identity ارتباط برقرار کند و سیاست امنیتی را بر اساس هویت، گروه سازمانی یا نوع دستگاه اعمال کند. بهعنوان مثال دسترسی تیم مالی، مدیران شبکه، کاربران مهمان و تجهیزات IoT میتواند حتی در شرایطی که بخشی از زیرساخت مشترک است، سیاستهای متفاوتی داشته باشد.
فایروال نسل جدید چگونه کار میکند؟
وقتی یک Connection از NGFW عبور میکند، چند سطح از بررسی میتواند روی آن اعمال شود. فایروال ابتدا اطلاعات پایه Connection مانند IP، پورت، پروتکل و وضعیت Session را بررسی میکند. سپس موتور تشخیص Application تلاش میکند نوع واقعی برنامه را مشخص کند. در صورت فعال بودن TLS Inspection، ترافیک رمزگذاریشده مطابق سیاست تعریفشده قابل بازرسی خواهد بود. DPI، IPS، موتورهای Anti-Malware و سایر سرویسهای امنیتی سپس ترافیک را بررسی میکنند و اطلاعاتی مانند هویت کاربر، Reputation مقصد، Signatureهای شناختهشده و رفتار ارتباط در تصمیم نهایی دخالت داده میشوند. در نهایت NGFW بر اساس مجموعه این اطلاعات تصمیم میگیرد Connection مجاز، مسدود، محدود یا برای تحلیل بیشتر ارسال شود. به همین دلیل عملکرد NGFW بیشتر شبیه یک نقطه تصمیمگیری امنیتی مبتنی بر Context است تا یک فیلتر ساده IP و Port.
مزایای استفاده از NGFW
مهمترین مزیت NGFW افزایش Visibility است. وقتی تیم امنیتی بداند چه کاربرانی از چه برنامههایی استفاده میکنند، چه مقصدهایی بیشترین ترافیک را دارند و چه رویدادهای مشکوکی مشاهده شده است، تشخیص و بررسی Incidentها نیز سادهتر میشود. مزیت مهم دیگر، تجمیع چند کنترل امنیتی در یک نقطه است. Application Control، IPS، Anti-Malware، TLS Inspection، URL Filtering و Threat Intelligence میتوانند تحت یک سیاست و سیستم مدیریتی مشترک قرار گیرند.
NGFW همچنین ابزار مهمی برای Network Segmentation محسوب میشود. قرار دادن فایروال میان Zoneهای حساس شبکه باعث میشود ترافیک داخلی نیز بررسی شود و در صورت نفوذ یک مهاجم به بخشی از شبکه، محدود کردن Lateral Movement سادهتر شود. Check Point نیز استفاده از NGFW برای Segmentation را از کاربردهای مهم آن در معماری Zero Trust میداند.
آیا NGFW از حملات روز صفر جلوگیری میکند؟
NGFW میتواند احتمال شناسایی و متوقف کردن برخی تهدیدهای جدید را افزایش دهد، اما نباید آن را ابزاری دانست که تمام Zero-Dayها را با قطعیت شناسایی میکند.
قابلیتهایی مانند Behavioral Analysis، Sandboxing، Machine Learning، IPS و Threat Intelligence میتوانند تهدیدهایی را که صرفاً با Signatureهای قدیمی قابل تشخیص نیستند شناسایی کنند. اما امنیت سایبری به دفاع چندلایه نیاز دارد. خود Sophos نیز در مستندات فعلی Firewall تأکید میکند که فایروال برای امنیت سازمان ضروری است، ولی بهتنهایی کافی نیست و باید در کنار Endpoint Protection، کنترل هویت، Monitoring و Threat Response استفاده شود.
تفاوت NGFW و WAF چیست؟
یکی از اشتباهات متداول، یکسان دانستن Next-Generation Firewall و Web Application Firewall است.
NGFW وظیفه محافظت از ترافیک شبکه را در سطح وسیعتری بر عهده دارد و میتواند کاربران، برنامهها، پروتکلها و ارتباطات مختلف را کنترل کند.
WAF با هدف تخصصیتری طراحی شده است: محافظت از Web Application و API در برابر حملاتی که روی HTTP/HTTPS انجام میشوند؛ حملاتی مانند SQL Injection و Cross-Site Scripting. بنابراین استفاده از NGFW الزاماً نیاز به WAF را از بین نمیبرد. Fortinet نیز تفاوت این دو را در همین دامنه حفاظتی توضیح میدهد: WAF روی Web Application متمرکز است، درحالیکه NGFW کل شبکه و ترافیک لایههای مختلف را پوشش میدهد.
تفاوت NGFW و UTM چیست؟
Unified Threat Management یا UTM نیز چندین ابزار امنیتی مانند Firewall، Antivirus، VPN و Web Filtering را در یک Appliance تجمیع میکند و به همین دلیل میان UTM و NGFW همپوشانی قابل توجهی وجود دارد. تفاوت مفهومی مهم این است که NGFW تمرکز بیشتری بر Application Visibility، Deep Inspection، IPS و اعمال سیاستهای Context-Aware دارد.
Cisco اشاره میکند که UTM معمولاً با هدف تجمیع و سادهسازی امنیت، بهویژه در محیطهای کوچک و متوسط مطرح میشود، درحالیکه NGFW بیشتر برای Inspection عمیق و نیازهای مقیاسپذیر شبکه طراحی شده است؛ هرچند در محصولات امروزی مرز میان این دو دسته همیشه کاملاً مشخص نیست.


NGFW سختافزاری است یا نرمافزاری؟
فایروال نسل جدید الزاماً یک Appliance سختافزاری نیست.
NGFW میتواند به شکل Appliance فیزیکی در دیتاسنتر یا شبکه سازمان، Virtual Appliance روی زیرساخت مجازی، نمونه Cloud-Native و در برخی معماریها به صورت سرویس Cloud ارائه شود.
Cloudflare اشاره میکند که فایروالهای نسل جدید میتوانند سختافزاری، نرمافزاری یا Cloud-based باشند و مدل Firewall-as-a-Service نیز به یکی از اجزای مهم معماریهای SASE تبدیل شده است.
این انعطاف در سازمانهایی که همزمان دیتاسنتر داخلی، شعب متعدد، کاربران Remote و Workloadهای Cloud دارند اهمیت بیشتری پیدا میکند.
هنگام خرید فایروال نسل جدید به چه نکاتی توجه کنیم؟
انتخاب NGFW نباید صرفاً با مقایسه تعداد Featureها انجام شود. اکثر محصولات مطرح امروزی IPS، Application Control و TLS Inspection دارند؛ تفاوت واقعی در کیفیت اجرای این قابلیتها مشخص میشود.
عملکرد واقعی با سرویسهای امنیتی فعال
مهمترین عدد روی دیتاشیت همیشه توان عبور ترافیک فایروال (Firewall Throughput) نیست.
زمانی که قابلیتهایی مانند سامانه جلوگیری از نفوذ (IPS)، بازرسی ترافیک رمزگذاریشده TLS، کنترل برنامهها، آنتیویروس و ثبت رویدادها فعال میشوند، توان عملیاتی واقعی دستگاه میتواند بهطور محسوسی با عدد خام اعلامشده برای فایروال تفاوت داشته باشد.
بنابراین هنگام مقایسه مدلها بهتر است علاوه بر توان عبور عادی ترافیک، شاخصهایی مانند توان پردازش در حالت محافظت در برابر تهدیدها، توان عملیاتی IPS، عملکرد بازرسی TLS و تعداد نشستهای همزمان (Concurrent Sessions) نیز بررسی شوند.
توانایی SSL/TLS Inspection
یک NGFW ممکن است Firewall Throughput بسیار بالایی داشته باشد، اما هنگام Decryption ترافیک HTTPS با کاهش چشمگیر Performance مواجه شود. در شبکههایی که بخش عمده ترافیک رمزگذاری شده است، ظرفیت TLS Inspection باید یکی از معیارهای اصلی Sizing باشد.
مدیریت متمرکز
در سازمانهایی دارای چند شعبه یا چند Firewall، مدیریت تکتک Applianceها بهصورت مستقل میتواند بسیار زمانبر و مستعد خطا باشد. راهکار مناسب باید امکان مدیریت Policy، مشاهده Logها، Reporting و اعمال تغییرات را از یک سیستم مرکزی فراهم کند. Palo Alto Networks مدیریت متمرکز را نیز یکی از معیارهای کلیدی انتخاب NGFW میداند.
قابلیت توسعه برای Cloud و Hybrid Network
ممکن است امروز فقط یک شبکه On-Premise داشته باشید، اما زیرساخت آینده شامل AWS، Azure، Private Cloud یا شعب جدید باشد. پشتیبانی از Physical، Virtual و Cloud deployment باعث میشود در آینده مجبور به بازطراحی کامل معماری امنیت شبکه نشوید.
یکپارچگی با سایر محصولات امنیتی
فایروال نسل جدید نباید یک جزیره مستقل باشد. یکپارچگی با Endpoint Protection، SIEM، SOAR، Identity Provider، NDR و Threat Intelligence میتواند Context بیشتری در اختیار تیم امنیتی قرار دهد و Response به تهدیدات را سریعتر کند.
هزینه واقعی مالکیت یا TCO
قیمت Appliance تنها بخشی از هزینه است. هزینه License، Subscriptionهای IPS و Web Protection، Sandboxing، Support، High Availability، Central Management و تمدید سالانه باید از ابتدا بررسی شود. دو محصول با قیمت سختافزاری مشابه ممکن است طی سه تا پنج سال Total Cost of Ownership کاملاً متفاوتی داشته باشند.
فایروال نسل جدید سوفوس چه قابلیتهایی دارد؟
فایروال سوفوس (Sophos Firewall) نیز در دسته NGFW قرار میگیرد و قابلیتهای اصلی فایروال نسل جدید مانند بازرسی عمیق بستهها، IPS، کنترل برنامهها، بازرسی TLS و محافظت در برابر تهدیدها را ارائه میدهد.
معماری Xstream در فایروال سوفوس برای پردازش DPI و افزایش کارایی طراحی شده است و سوفوس در نسل فعلی محصولات خود بر سری XGS و معماری Xstream تمرکز دارد. در مستندات رسمی این شرکت نیز قابلیتهایی مانند تحلیل تهدیدهای موجود در ترافیک رمزگذاریشده، محافظت در برابر تهدیدهای روز صفر مبتنی بر هوش مصنوعی، NDR، پاسخ فعال به تهدیدها، Synchronized Security و مدیریت ابری برای فایروال سوفوس معرفی شدهاند.
یکی از ویژگیهای قابل توجه اکوسیستم سوفوس، ارتباط فایروال با سایر اجزای امنیتی این برند است. در قابلیت Synchronized Security، اطلاعات امنیتی میان فایروال و برخی دیگر از محصولات سوفوس مانند Endpoint Protection به اشتراک گذاشته میشود تا در صورت شناسایی یک سیستم آلوده، امکان واکنش هماهنگ و محدود کردن گسترش تهدید در شبکه فراهم شود.
برای انتخاب مدل مناسب از سری XGS سوفوس نیز صرفاً تعداد کاربران معیار مناسبی نیست. پهنای باند اینترنت، تعداد ارتباطهای همزمان، حجم ترافیک رمزگذاریشده، تعداد شعب، استفاده از VPN، IPS، کنترل برنامهها و تعداد سرویسهای امنیتی که قرار است بهصورت همزمان فعال باشند، باید در ظرفیتسنجی فایروال در نظر گرفته شوند.
فایروال نسل جدید در معماری Zero Trust چه نقشی دارد؟
Zero Trust به معنای حذف فایروال نیست. در معماری Zero Trust، دسترسی نباید صرفاً بر اساس حضور یک کاربر یا دستگاه در شبکه داخلی قابل اعتماد تلقی شود. Identity، Device، Application و Policy باید در تصمیمگیری دخالت داشته باشند.
فایروال نسل جدید میتواند در این معماری نقش Policy Enforcement Point داشته باشد؛ بهخصوص برای Segmentation و کنترل ارتباط میان Network Zoneهای مختلف.
برای مثال، حتی اگر یک سیستم داخل شبکه سازمان قرار دارد، لزوماً نباید بتواند مستقیماً با Database Server ارتباط برقرار کند. NGFW میتواند دسترسی را فقط برای Applicationها، سرویسها یا گروههای مشخص مجاز کند.
این مدل در صورت compromise شدن یک Endpoint نیز به کاهش امکان Lateral Movement کمک میکند.
آیا هر سازمانی به فایروال نسل جدید نیاز دارد؟
برای یک شبکه بسیار ساده ممکن است قابلیتهای پایه فایروال کافی به نظر برسند، اما هرچه استفاده از Cloud Applicationها، کاربران Remote، سرویسهای رمزگذاریشده و تجهیزات متصل افزایش پیدا کند، محدودیت فایروالهای سنتی محسوستر میشود.
NGFW بهخصوص برای سازمانهایی که اطلاعات حساس دارند، چند شعبه دارند، سرویسهای اینترنتی ارائه میکنند، از Hybrid Cloud استفاده میکنند یا نیاز به Segmentation دارند ارزش بیشتری ایجاد میکند.
بااینحال خرید NGFW بدون Policy مناسب، تنظیمات صحیح و Monitoring مداوم تضمینکننده امنیت نیست.
NIST در راهنمای Firewall Policy نیز بر انتخاب صحیح فناوری، طراحی Rule Set، آزمایش، استقرار و مدیریت مستمر فایروال تأکید میکند. اصل مهم این است که فایروال بخشی از Security Architecture است، نه تمام آن.
اشتباهات رایج در استفاده از NGFW
یکی از رایجترین اشتباهات خرید یک فایروال قدرتمند و غیرفعال نگه داشتن بخش زیادی از قابلیتهای امنیتی آن است. اگر IPS، Application Control یا Inspection موردنیاز سازمان فعال نباشند، داشتن NGFW الزاماً حفاظت بیشتری ایجاد نمیکند.
اشتباه دیگر انتخاب مدل فقط بر اساس Internet Bandwidth است. فایروالی که اتصال اینترنت یک گیگابیتی را در حالت عادی مدیریت میکند ممکن است با فعال شدن TLS Inspection، IPS و Threat Protection نتواند همان Performance را ارائه دهد.
Ruleهای بسیار گسترده، Exceptionهای متعدد SSL Inspection، استفاده طولانیمدت از Allow Any، عدم بررسی Logها، Firmware قدیمی و نبود بازبینی دورهای Policyها نیز میتوانند ارزش امنیتی NGFW را بهشدت کاهش دهند.
به همین دلیل کیفیت طراحی و نگهداری Policy تقریباً به اندازه انتخاب خود محصول اهمیت دارد.
جمعبندی؛ فایروال نسل جدید چه تفاوتی ایجاد میکند؟
فایروال نسل جدید نتیجه تکامل Firewall از یک فیلتر مبتنی بر IP و Port به یک پلتفرم امنیتی آگاه از Application، User، Content و Threat است.
NGFW علاوه بر Stateful Inspection و Packet Filtering، قابلیتهایی مانند Deep Packet Inspection، Application Control، IPS، TLS Inspection، Advanced Malware Protection و Threat Intelligence را در یک معماری یکپارچه ارائه میکند.
اما در انتخاب فایروال نسل جدید نباید صرفاً به طول Feature List توجه کرد. Performance واقعی با سرویسهای امنیتی فعال، ظرفیت TLS Inspection، کیفیت Threat Intelligence، مدیریت متمرکز، Integration، قابلیت توسعه و Total Cost of Ownership معیارهای مهمتری هستند.
برای سازمانهایی که با شبکههای Hybrid، کاربران Remote، حجم بالای HTTPS و تهدیدهای پیچیده روبهرو هستند، NGFW به یکی از اجزای اصلی دفاع شبکه تبدیل شده است؛ با این شرط که در کنار Endpoint Security، Identity Security، Monitoring، Backup و Incident Response بهعنوان بخشی از یک دفاع چندلایه استفاده شود.
منابع و مطالعه بیشتر
- برای مطالعه فنی بیشتر درباره اصول فایروال و سیاستگذاری آن، راهنمای رسمی NIST SP 800-41 Rev.1 مرجع مناسبی است: NIST – Guidelines on Firewalls and Firewall Policy
- برای بررسی تعریف و قابلیتهای اصلی NGFW میتوانید به راهنمای آموزشی Cisco مراجعه کنید: Cisco – What is a Next-Generation Firewall?
- برای آشنایی بیشتر با Packet Filtering، DPI و Application Awareness نیز راهنمای Cloudflare Learning Center منبع مناسبی است: Cloudflare – What is a Next-Generation Firewall?
سوالات متداول درباره فایروال نسل جدید
NGFW مخفف عبارت Next-Generation Firewall و معنی آن «فایروال نسل جدید» است.
فایروال سنتی عمدتاً ترافیک را بر اساس IP، Port و Protocol کنترل میکند، درحالیکه فایروال نسل جدید میتواند Application، User و Content را نیز تشخیص داده و قابلیتهایی مانند IPS، DPI و TLS Inspection را در اختیار مدیر شبکه قرار دهد.
DPI یا Deep Packet Inspection تکنیکی برای بررسی عمیقتر Packetهاست که به جای بررسی صرف Header، اطلاعات بیشتری از محتوای ترافیک و نوع Application استخراج میکند
خیر. فایروال نسل جدید بخش مهمی از امنیت شبکه است اما Endpoint Protection مستقیماً از سیستمهای کاربری و سرورها محافظت میکند. استفاده از این فناوریها در کنار یکدیگر دفاع کاملتری ایجاد میکند.
خیر. NGFW از ترافیک شبکه در سطح گسترده محافظت میکند، درحالیکه WAF برای حفاظت تخصصی از Web Applicationها و APIها در برابر حملاتی مانند SQL Injection و XSS طراحی شده است.
بله. بسیاری از NGFWها دارای SSL/TLS Inspection هستند و میتوانند مطابق Policy سازمان بخشی از ترافیک رمزگذاریشده را رمزگشایی و از نظر امنیتی بررسی کنند.
تنها Firewall Throughput را ملاک قرار ندهید. Performance دستگاه در شرایطی که IPS، TLS Inspection، Application Control و Threat Protection همزمان فعال هستند اهمیت بیشتری دارد.