DPI چیست؟
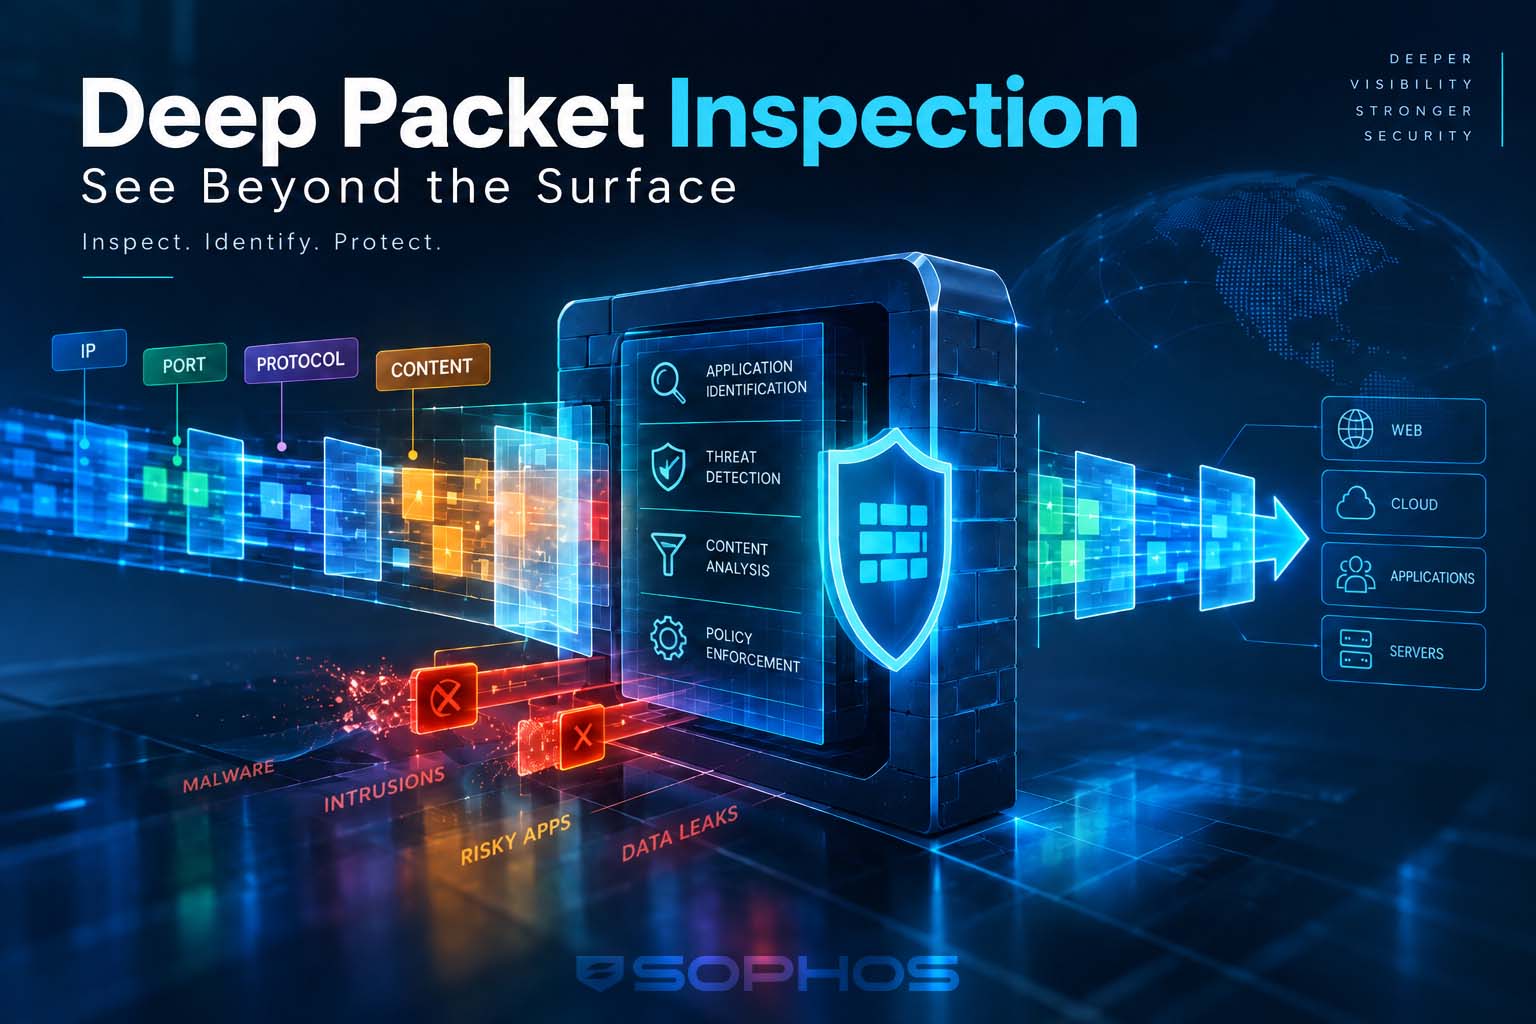
بازرسی عمیق بستهها به انگلیسی (Deep Packet Inspection – DPI) DPI، روشی برای بررسی دقیق ترافیک شبکه است که فقط به اطلاعات ظاهری یک بسته مانند آدرس IP، شماره پورت و نوع پروتکل اکتفا نمیکند؛ بلکه اطلاعات داخل بسته را نیز مورد بررسی قرار میدهد.
برای درک سادهتر این موضوع، بستههای شبکه را میتوان شبیه پاکت نامه در نظر گرفت. فایروالهای سادهتر ممکن است فقط اطلاعات روی پاکت، مانند فرستنده و گیرنده را بررسی کنند. DPI علاوه بر این اطلاعات، تلاش میکند محتوای داخل پاکت را نیز بررسی کند تا متوجه شود چه نوع دادهای در حال عبور است و آیا نشانهای از تهدید در آن وجود دارد.
طبق تعریف فورتینت، DPI علاوه بر سرآیند (Header)، دادهای را که بسته حمل میکند نیز بررسی میکند؛ در نتیجه میتواند مواردی مانند بدافزار، تلاش برای خروج غیرمجاز اطلاعات و نقض سیاستهای امنیتی را بهتر شناسایی کند.
به همین دلیل، DPI یکی از فناوریهای مهمی است که به فایروالهای نسل جدید اجازه میدهد فراتر از IP و پورت، ماهیت واقعی ترافیک را تشخیص دهند.
بسته شبکه چیست و DPI دقیقاً چه چیزی را بررسی میکند؟
اطلاعات در شبکه معمولاً بهصورت یک جریان بزرگ و یکپارچه منتقل نمیشوند؛ دادهها به واحدهای کوچکتری به نام بسته (Packet) تقسیم شده و در مقصد دوباره کنار یکدیگر قرار میگیرند.
هر بسته را بهصورت ساده میتوان دارای دو بخش مهم دانست:
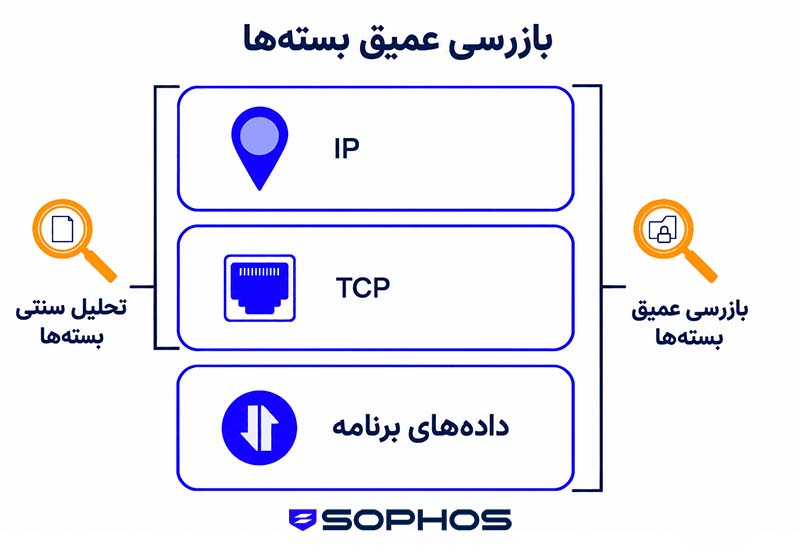
- سرآیند بسته شامل اطلاعاتی مانند IP مبدأ و مقصد، شماره پورت، پروتکل و اطلاعات لازم برای انتقال است.
- بار داده (Payload) بخشی است که داده واقعی برنامه را حمل میکند.
در روشهای ساده فیلتر کردن ترافیک، بیشتر تمرکز روی سرآیند است. اما DPI علاوه بر سرآیند، محتوای بسته و اطلاعات مربوط به جریان ارتباط را نیز تحلیل میکند.
همین بررسی عمیقتر است که امکان تشخیص برنامه، شناسایی بعضی تهدیدها و اعمال سیاستهای دقیقتر را فراهم میکند.
DPI در فایروال چگونه کار میکند؟
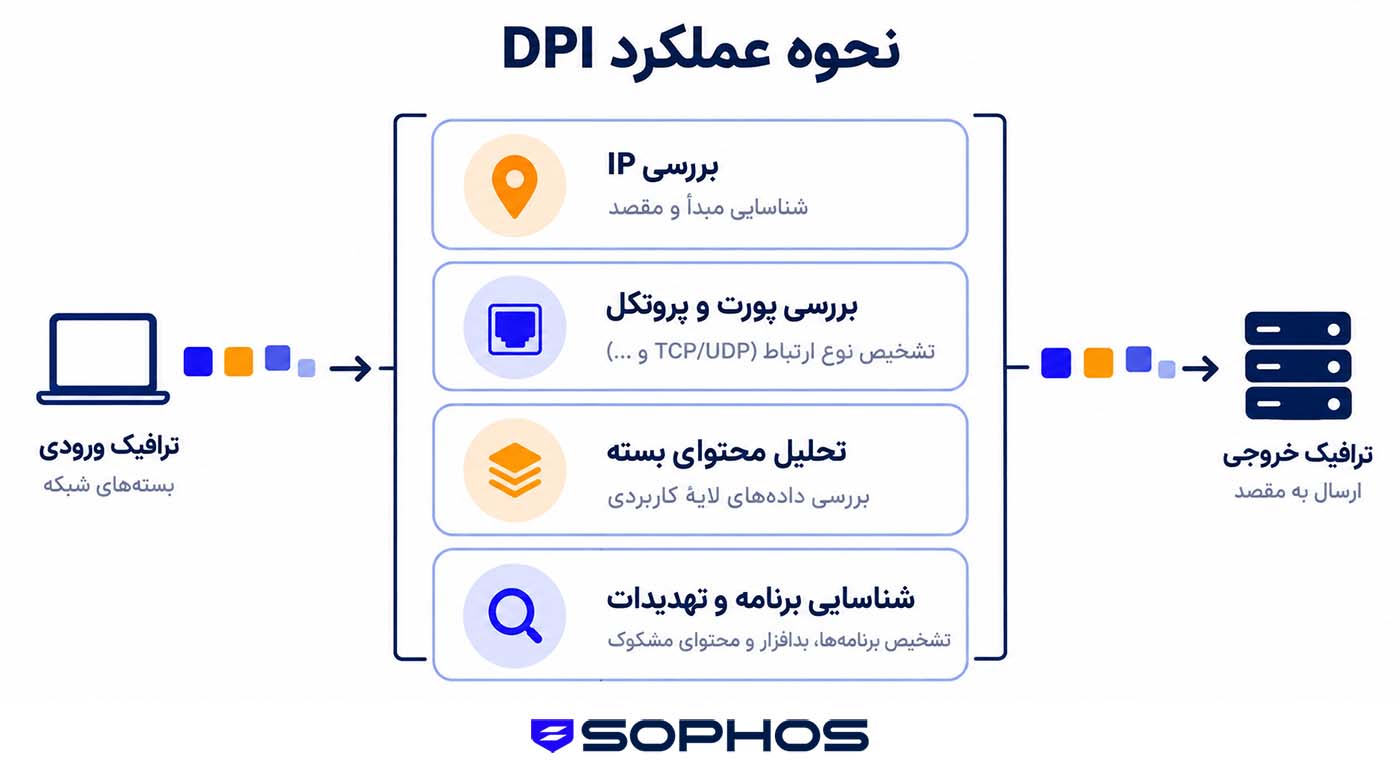
زمانی که ترافیک از یک فایروال مجهز به DPI عبور میکند، چند مرحله پردازشی میتواند روی آن انجام شود.
ابتدا اطلاعات پایه بسته مانند IP، پورت و پروتکل بررسی میشود. سپس موتور DPI تلاش میکند نوع واقعی ارتباط و برنامه تولیدکننده ترافیک را مشخص کند. بعد از آن، محتوای قابل بررسی با قوانین امنیتی، امضاهای شناختهشده حملات و الگوهای رفتاری مقایسه میشود.
یک فرایند ساده میتواند به شکل زیر باشد:
- دریافت بسته یا جریان ترافیک
- بررسی اطلاعات سرآیند
- شناسایی پروتکل و برنامه
- تحلیل محتوای قابل مشاهده
- مقایسه با قوانین و امضاهای امنیتی
- بررسی رفتار پروتکل
- تصمیمگیری درباره اجازه عبور، مسدودسازی یا ثبت هشدار
این فرایند معمولاً روی یک بسته بهصورت کاملاً مستقل انجام نمیشود؛ موتورهای مدرن میتوانند جریان ارتباط را نیز بررسی کنند تا تصویر دقیقتری از رفتار یک برنامه یا اتصال به دست آورند.
چرا فایروال به DPI نیاز دارد؟
فایروالهای سنتی عمدتاً بر اطلاعاتی مانند IP، پورت و پروتکل تکیه میکنند. این اطلاعات همچنان ضروری هستند، اما برای شناخت بسیاری از برنامههای امروزی کافی نیستند.
فرض کنید دو ارتباط مختلف هر دو از پورت 443 استفاده میکنند. یکی ممکن است ارتباط عادی کاربر با یک سرویس سازمانی باشد و دیگری ارتباط بدافزار با یک سرور کنترل مهاجم.
اگر تصمیم فقط بر اساس پورت گرفته شود، هر دو ارتباط تقریباً یکسان دیده میشوند.
DPI به فایروال امکان میدهد یک مرحله جلوتر برود و تلاش کند مشخص کند:
- چه برنامهای ترافیک را ایجاد کرده است؟
- چه نوع دادهای در حال انتقال است؟
- آیا رفتار ارتباط با پروتکل مورد انتظار سازگار است؟
- آیا نشانهای از حمله یا بدافزار دیده میشود؟
- آیا این ارتباط با سیاستهای امنیتی سازمان مطابقت دارد
تفاوت DPI و فیلتر کردن معمولی بستهها چیست؟
در فیلتر کردن بسته (Packet Filtering)، فایروال معمولاً اطلاعاتی مانند IP مبدأ، IP مقصد، پورت و پروتکل را بررسی میکند.
برای مثال میتوان قانونی تعریف کرد:
ارتباط از این IP به سرور روی پورت 443 مجاز است.
اما این قانون درباره محتوای واقعی ارتباط اطلاعات زیادی ارائه نمیدهد.
در DPI، بررسی میتواند عمیقتر باشد و فایروال تلاش میکند تشخیص دهد ترافیک واقعاً متعلق به چه برنامه یا سرویسی است و آیا محتوای آن با سیاست امنیتی سازگار است یا خیر.
| ویژگی | فیلتر کردن معمولی بسته | DPI |
|---|---|---|
| بررسی IP | دارد | دارد |
| بررسی پورت | دارد | دارد |
| بررسی پروتکل | دارد | دارد |
| تحلیل محتوای بسته | بسیار محدود | دارد |
| تشخیص برنامه | محدود | پیشرفتهتر |
| شناسایی تهدید داخل ترافیک | محدود | پیشرفتهتر |
| نیاز پردازشی | کمتر | بیشتر |
| امکان سیاستگذاری دقیق | محدودتر | بیشتر |
این تفاوت همان چیزی است که DPI را به یکی از اجزای مهم فایروالهای نسل جدید تبدیل کرده است.
تفاوت DPI و بازرسی حالتمند بستهها چیست؟
بازرسی حالتمند بستهها (Stateful Packet Inspection – SPI) و DPI را نباید یک فناوری واحد در نظر گرفت.
بازرسی حالتمند وضعیت Connectionها را دنبال میکند. فایروال برای ارتباطهای فعال یک جدول وضعیت نگه میدارد و بررسی میکند که بسته جدید واقعاً به یک ارتباط معتبر و شناختهشده تعلق دارد یا خیر.
برای مثال، این سیستم میتواند وضعیت یک ارتباط TCP و مراحل برقراری آن را دنبال کند.
DPI تمرکز متفاوتی دارد. این فناوری علاوه بر اطلاعات مربوط به اتصال، محتوای ترافیک را نیز بررسی میکند.
به زبان ساده:
بازرسی حالتمند میپرسد: آیا این بسته متعلق به یک ارتباط معتبر است؟
DPI میپرسد: داخل این ارتباط چه چیزی در حال عبور است؟
NetAlly این دو را فناوریهای مکمل میداند؛ بازرسی حالتمند برای شناخت وضعیت Connection و DPI برای تحلیل عمیقتر محتوا و برنامه کاربرد دارد.
| ویژگی | DPI | بازرسی حالتمند (SPI) |
|---|---|---|
| بررسی سرآیند بسته | بله | بله |
| بررسی وضعیت ارتباط | میتواند استفاده کند | قابلیت اصلی |
| بررسی محتوای بسته | بله | محدود |
| تشخیص برنامه | قویتر | محدود |
| مصرف منابع پردازشی | بیشتر | کمتر |
| کاربرد اصلی | تحلیل محتوا، تشخیص برنامه و تهدید | کنترل وضعیت ارتباط و ترافیک پایه |
DPI چگونه برنامهها را شناسایی میکند؟
یکی از مهمترین کاربردهای DPI در فایروال نسل جدید، شناسایی برنامه (Application Identification) است. در گذشته شماره پورت اطلاعات نسبتاً خوبی درباره نوع سرویس ارائه میداد. مثلاً پورت 80 معمولاً برای HTTP استفاده میشد. اما بسیاری از برنامههای جدید میتوانند از پورتهای عمومی، پورتهای پویا یا حتی روشهای مختلف برای پنهان کردن ماهیت ارتباط خود استفاده کنند.
DPI میتواند از ترکیبی از روشها برای طبقهبندی ترافیک استفاده کند، از جمله:
- بررسی الگوی بستهها
- بررسی مشخصات پروتکل
- تطبیق امضا
- تحلیل رفتار ارتباط
- بررسی فرادادهها
- تحلیل آماری
- در برخی موتورهای پیشرفته، یادگیری ماشین
نتیجه این است که فایروال میتواند در بسیاری از موارد حتی زمانی که یک برنامه از پورت غیرمعمول استفاده میکند، ماهیت آن را تشخیص دهد.
DPI چه ارتباطی با IPS دارد؟
سامانه جلوگیری از نفوذ (Intrusion Prevention System – IPS) و DPI دو مفهوم متفاوت اما مرتبط هستند.
DPI یک روش بررسی ترافیک است، درحالیکه IPS یک سامانه امنیتی برای شناسایی و جلوگیری از حملات محسوب میشود.
IPS میتواند از قابلیتهای DPI برای مشاهده محتوای ترافیک و پیدا کردن الگوهای مرتبط با حملات استفاده کند.
برای مثال، ممکن است ترافیکی از نظر IP و پورت کاملاً مجاز باشد، اما داخل آن الگویی دیده شود که با یک Exploit شناختهشده مطابقت دارد. DPI امکان مشاهده این اطلاعات را فراهم میکند و IPS بر اساس آن تصمیم به مسدود کردن Connection میگیرد. فورتینت نیز DPI را یکی از فناوریهایی معرفی میکند که میتواند در کنار تطبیق امضا، تشخیص ناهنجاری پروتکل و IPS برای شناسایی تهدیدهای شبکه به کار گرفته شود.
بنابراین میتوان گفت:
DPI ترافیک را میبیند و تحلیل میکند؛ IPS از این اطلاعات برای شناسایی و متوقف کردن حمله استفاده میکند.
نقش DPI در کنترل برنامهها
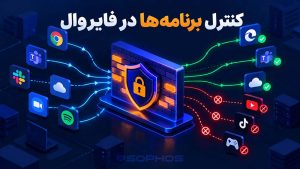
یکی دیگر از قابلیتهای مهم DPI، کنترل برنامهها (Application Control) است. به کمک DPI، سیاستهای فایروال دیگر الزاماً به IP و Port محدود نیستند.
برای مثال، مدیر شبکه میتواند مشخص کند:
- Microsoft Teams مجاز باشد؛
- برنامههای اشتراک فایل همتابههمتا مسدود شوند؛
- سرویس خاصی فقط برای گروه مشخصی از کاربران مجاز باشد؛
- انتقال فایل از بعضی برنامهها محدود شود؛
- ابزارهای ناشناسسازی یا تونلسازی غیرمجاز شناسایی شوند.
در نتیجه مدیر شبکه بهجای اینکه بگوید «پورت 443 مجاز است»، میتواند بگوید کدام برنامه حق استفاده از این ارتباط را دارد.
این همان Application Visibility است که بخش مهمی از تفاوت فایروال نسل جدید با فایروالهای سنتی محسوب میشود. همچنین در تشخیص ارتباطات مبهم، بعضی تونلهای DNS، برنامههای اشتراک فایل و ابزارهای ناشناسسازی را از کاربردهای DPI در فایروال میداند.
DPI و ترافیک رمزگذاریشده
یکی از چالشهای اصلی DPI، رمزگذاری ترافیک است.
اگر محتوای یک Connection با TLS رمزگذاری شده باشد، فایروال بدون رمزگشایی نمیتواند محتوای داخل آن را مانند ترافیک معمولی مشاهده کند.
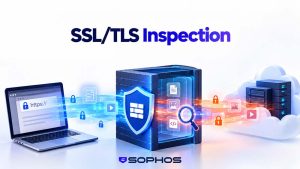
به همین دلیل فایروالهای نسل جدید معمولاً DPI را در کنار بازرسی SSL/TLS استفاده میکنند.
در این حالت فرایند بهصورت ساده چنین است:
ترافیک رمزگذاریشده ← رمزگشایی طبق سیاست ← DPI و بررسی امنیتی ← رمزگذاری مجدد ← ارسال به مقصد
البته نباید همه ترافیک بدون برنامهریزی رمزگشایی شود. مسائل مربوط به حریم خصوصی، اطلاعات مالی، سامانههای حساس، گواهیهای دیجیتال، قوانین سازمان و توان پردازشی دستگاه باید در طراحی سیاست بازرسی TLS در نظر گرفته شوند.
مهمترین کاربردهای DPI در فایروال
DPI صرفاً برای پیدا کردن بدافزار استفاده نمیشود و کاربردهای گستردهتری دارد.
- شناسایی بدافزار: موتور DPI میتواند اطلاعات ترافیک را در اختیار موتورهای امنیتی قرار دهد تا فایلها و محتواهای مخرب شناسایی شوند.
- جلوگیری از نفوذ: DPI امکان بررسی محتوا و الگوهای ارتباط را برای IPS فراهم میکند و میتواند به شناسایی Exploitها و حملات شبکه کمک کند.
- شناسایی برنامهها: فایروال میتواند نوع Application را بهجای تکیه صرف بر Port تشخیص دهد.
- کنترل دسترسی برنامهها: پس از شناسایی برنامه، میتوان برای آن سیاستهای جداگانه تعریف کرد.
- جلوگیری از نشت اطلاعات: بررسی ترافیک خروجی میتواند در شناسایی برخی انتقالهای غیرعادی اطلاعات مفید باشد. PagerDuty نیز بررسی ترافیک خروجی و کمک به شناسایی Data Leakage را از کاربردهای DPI معرفی میکند.
- مدیریت ترافیک شبکه: DPI میتواند مشخص کند چه برنامههایی در حال مصرف پهنای باند هستند و امکان اولویتبندی انواع خاصی از ترافیک را فراهم کند.
DPI در فایروالهای صنعتی چه کاربردی دارد؟
اهمیت DPI فقط به شبکههای اداری و دیتاسنترها محدود نیست. در شبکههای صنعتی و فناوری عملیاتی (Operational Technology – OT) نیز شناخت دقیق پروتکل اهمیت زیادی دارد. در چنین محیطهایی ممکن است پروتکلهایی مانند Modbus، PROFINET، OPC یا DNP3 مورد استفاده قرار گیرند. یک فایروال صنعتی مجهز به DPI میتواند فقط به شماره پورت نگاه نکند، بلکه بررسی کند که آیا خود دستورات و رفتار پروتکل با سیاست تعریفشده سازگار هستند یا خیر. برای مثال ممکن است ارتباط Modbus مجاز باشد، اما فقط برخی Function Codeهای مشخص اجازه عبور داشته باشند.
Becolve در مقاله ای توضیح میدهد که DPI در محیطهای صنعتی میتواند قوانین امنیتی را حتی بر اساس پروتکل صنعتی و Function Codeهای مشخص اعمال کند. این سطح از کنترل برای جداسازی شبکههای IT و OT اهمیت زیادی دارد.
مزایای DPI در فایروال چیست؟
دید بهتر نسبت به ترافیک
یکی از بزرگترین مزایای DPI این است که مدیر شبکه فقط مجموعهای از IP و Port مشاهده نمیکند؛ بلکه تصویر دقیقتری از برنامهها و نوع ترافیک به دست میآورد.
شناسایی تهدیدهای پنهان
بدافزار یا Exploit ممکن است در یک ارتباط ظاهراً قانونی پنهان شده باشد. DPI امکان بررسی عمیقتر این Connection را فراهم میکند.
سیاستهای امنیتی دقیقتر
قوانین را میتوان بر اساس برنامه، محتوا و Context ارتباط تعریف کرد.
کنترل بهتر ترافیک خروجی
بررسی فقط ورودی کافی نیست. DPI میتواند روی ترافیک خروجی نیز اعمال شود و در شناسایی برخی ارتباطات مشکوک یا خروج اطلاعات مؤثر باشد.
کمک به کنترل پهنای باند
شناخت برنامهها به مدیر شبکه اجازه میدهد سرویسهای مهم را از برنامههای کماهمیت یا پرمصرف جدا کند.
به همین دلیل DPI علاوه بر امنیت، برای Visibility و مدیریت ترافیک نیز کاربرد دارد.
محدودیتها و معایب DPI چیست؟
DPI قابلیت قدرتمندی است، اما بدون هزینه و محدودیت نیست.
افزایش مصرف منابع فایروال
بررسی محتوای ترافیک به پردازنده و حافظه بیشتری نسبت به بررسی ساده IP و Port نیاز دارد. هرچه حجم ترافیک، تعداد Connectionها و تعداد سرویسهای امنیتی فعال بیشتر شود، فشار بیشتری به فایروال وارد میشود. به همین دلیل هنگام خرید فایروال NGFW نباید فقط به توان عبور عادی فایروال توجه کرد؛ عملکرد دستگاه در شرایطی که DPI، IPS، آنتیویروس و بازرسی TLS فعال هستند اهمیت بسیار بیشتری دارد.
پیچیدگی پیکربندی
DPI برای عملکرد مناسب به Policy درست، استثناهای منطقی و بهروزرسانی مداوم نیاز دارد. قوانین بیشازحد سختگیرانه میتوانند ترافیک سالم را نیز متوقف کنند.
ترافیک رمزگذاریشده
بدون رمزگشایی TLS، امکان مشاهده کامل محتوای بسیاری از Connectionها وجود ندارد.
حریم خصوصی
چون DPI میتواند محتوای ترافیک را با جزئیات بیشتری بررسی کند، سازمان باید مسائل مربوط به حریم خصوصی، قوانین داخلی و الزامات قانونی را نیز در نظر بگیرد. فورتینت نیز Privacy را از ملاحظات مهم استفاده از DPI معرفی میکند.
DPI در فایروال سوفوس چگونه کار میکند؟
در فایروال سوفوس، DPI یکی از اجزای اصلی معماری Xstream است. موتور Xstream DPI Engine ترافیک را بهصورت جریانی پردازش میکند و چندین کنترل امنیتی را در یک موتور واحد اجرا میکند؛ از جمله:
- جلوگیری از نفوذ
- آنتیویروس
- محافظت وب
- شناسایی و کنترل برنامهها
- بازرسی SSL/TLS
در مستندات رسمی سوفوس، موتور DPI ترافیک را از لایه 4 به بالا بررسی میکند و سیاستهای مربوط به بازرسی TLS، IPS، کنترل برنامهها، پالایش وب و آنتیویروس را در همان موتور پردازشی اعمال میکند.
یکی از نکات مهم معماری Xstream این است که تمام ترافیک الزاماً نباید تحت سنگینترین سطح بررسی باقی بماند. سوفوس از معماری FastPath برای انتقال سریعتر جریانهایی استفاده میکند که پس از بررسی، قابل اعتماد تشخیص داده شدهاند؛ در نتیجه منابع پردازشی بیشتری برای ترافیکی باقی میماند که واقعاً به تحلیل امنیتی عمیق نیاز دارد.
این رویکرد اهمیت زیادی دارد، زیرا یکی از چالشهای اصلی DPI همیشه ایجاد تعادل میان عمق بررسی امنیتی و کارایی شبکه بوده است.
آیا DPI بهتنهایی برای امنیت شبکه کافی است؟
خیر. DPI یک فناوری تحلیل ترافیک است، نه یک راهکار امنیتی کامل.
ارزش واقعی آن زمانی مشخص میشود که در کنار کنترلهای دیگری مانند:
- فایروال
- IPS
- آنتیویروس
- بازرسی TLS
- Sandboxing
- اطلاعات تهدید
- امنیت Endpoint
- کنترل هویت کاربران
استفاده شود. به همین دلیل در فایروالهای نسل جدید، DPI معمولاً یک موتور زیرساختی است که اطلاعات لازم را در اختیار چندین سرویس امنیتی قرار میدهد.
هنگام استفاده از DPI به چه نکاتی توجه کنیم؟
فعال کردن DPI برای تمام ترافیک بدون برنامهریزی همیشه بهترین تصمیم نیست. ابتدا مشخص کنید کدام قسمتهای شبکه و کدام نوع ترافیک بیشترین ریسک را دارند. سپس سیاستهای بازرسی را مرحلهبهمرحله فعال کنید.
همچنین بهتر است بعد از فعال کردن DPI موارد زیر بررسی شوند:
- مصرف CPU و RAM فایروال
- توان عبور واقعی ترافیک
- تأخیر شبکه
- عملکرد برنامههای حساس
- تعداد هشدارهای اشتباه
- Exceptionهای موردنیاز
- عملکرد بازرسی TLS
هدف این نیست که «هر چیزی را تا جای ممکن بررسی کنیم»، بلکه باید سطح مناسب بازرسی را متناسب با ریسک و ظرفیت شبکه انتخاب کرد.
جمعبندی
بازرسی عمیق بستهها یا DPI یکی از فناوریهای اصلی امنیت شبکههای مدرن و فایروالهای نسل جدید است. برخلاف روشهای سادهتر که بیشتر روی IP، Port و Protocol تمرکز دارند، DPI امکان بررسی عمیقتر محتوای ترافیک و تشخیص دقیقتر برنامهها و تهدیدها را فراهم میکند.
همین قابلیت پایه بسیاری از امکانات NGFW مانند IPS، کنترل برنامهها، شناسایی بدافزار، پالایش وب و بررسی ترافیک رمزگذاریشده است.
بااینحال DPI منابع پردازشی مصرف میکند و در صورت تنظیم نادرست میتواند روی Performance شبکه تأثیر بگذارد. بنابراین هنگام انتخاب و پیکربندی فایروال باید علاوه بر قابلیت DPI، قدرت سختافزار، عملکرد دستگاه با سرویسهای امنیتی فعال، سیاستهای بازرسی TLS و نحوه بهینهسازی ترافیک نیز در نظر گرفته شوند.
در فایروال سوفوس، موتور Xstream DPI این وظایف را در یک معماری پردازش جریانی یکپارچه میکند و در کنار FastPath تلاش میکند میان امنیت، دیدپذیری و کارایی شبکه تعادل برقرار کند.
سوالات متداول درباره DPI
DPI یا بازرسی عمیق بستهها روشی برای بررسی ترافیک شبکه است که علاوه بر IP و Port، محتوای داخل بستهها را نیز تحلیل میکند.
DPI به فایروال کمک میکند نوع برنامه، محتوای ترافیک و بعضی نشانههای حمله یا بدافزار را تشخیص دهد و سیاستهای امنیتی دقیقتری اعمال کند.
DPI یک فناوری برای بررسی و تحلیل ترافیک است، اما IPS سامانهای است که برای شناسایی و جلوگیری از حملات استفاده میشود. IPS میتواند از اطلاعات حاصل از DPI برای تشخیص حمله استفاده کند.
اگر محتوا رمزگذاری شده باشد، برای بررسی عمیق آن معمولاً باید بازرسی TLS انجام شود. فایروال مطابق Policy تعریفشده ترافیک را رمزگشایی، بررسی و دوباره رمزگذاری میکند.
DPI نسبت به بررسی ساده IP و Port پردازش بیشتری نیاز دارد و ممکن است روی توان عملیاتی دستگاه تأثیر بگذارد. میزان این تأثیر به سختافزار، حجم ترافیک، تعداد قوانین و سایر سرویسهای امنیتی فعال بستگی دارد.
بازرسی حالتمند بیشتر وضعیت Connection و ارتباط میان بستهها را دنبال میکند؛ DPI به محتوای ترافیک نیز نگاه میکند. این دو فناوری معمولاً مکمل یکدیگر هستند.
خیر. از DPI برای شناسایی برنامهها، جلوگیری از نفوذ، کنترل ترافیک، کشف برخی انتقالهای مشکوک اطلاعات، اعمال Policy و مدیریت پهنای باند نیز استفاده میشود.
فایروال سوفوس از موتور Xstream DPI برای بررسی جریانی ترافیک و اجرای قابلیتهایی مانند IPS، آنتیویروس، محافظت وب، کنترل برنامهها و بازرسی TLS استفاده میکند.