Application Control چیست؟
کنترل برنامهها (Application Control) قابلیتی در فایروالهای نسل جدید است که برای شناسایی، مشاهده و کنترل برنامههایی که از شبکه استفاده میکنند به کار میرود. در یک فایروال سنتی ممکن است قانونی داشته باشیم که بگوید:
«ترافیک TCP روی پورت 443 مجاز است.»
اما این قانون مشخص نمیکند چه برنامهای از پورت 443 استفاده میکند. مرورگر، یک سرویس ذخیرهسازی ابری، پیامرسان، ابزار انتقال فایل، VPN یا حتی یک برنامه مخرب ممکن است همگی از همین پورت استفاده کنند.
کنترل برنامهها تلاش میکند ماهیت واقعی ترافیک را تشخیص دهد و به فایروال بگوید:
این فقط ترافیک HTTPS نیست؛ این ترافیک مربوط به یک برنامه مشخص است.
پس از شناسایی برنامه، مدیر شبکه میتواند تصمیم بگیرد آن را مجاز کند، مسدود کند، فقط برای برخی کاربران اجازه دهد، مصرف پهنای باند آن را محدود کند یا ترافیک آن را برای بررسی امنیتی بیشتر ارسال کند. مستندات رسمی پالو آلتو نتورکس توضیح میدهند که فناوری App-ID این شرکت میتواند برنامه را مستقل از پورت، پروتکل و حتی برخی روشهای پنهانسازی شناسایی کند و برای این کار از امضای برنامه، رمزگشایی در صورت نیاز، تحلیل پروتکل و روشهای اکتشافی استفاده میکند.
چرا کنترل برنامهها در فایروال اهمیت دارد؟
در گذشته ارتباط نسبتاً مستقیمی بین شماره پورت و سرویس وجود داشت. برای مثال:
- پورت 80 معمولاً HTTP بود.
- پورت 25 برای SMTP استفاده میشد.
- پورت 21 معمولاً FTP بود.
- پورت 22 برای SSH استفاده میشد.
بنابراین فایروال با دیدن شماره پورت میتوانست تا حدودی حدس بزند چه سرویسی در حال استفاده است. اما برنامههای امروزی چنین محدودیتی ندارند. بسیاری از سرویسها از پورتهای 80 و 443 استفاده میکنند، بعضی از برنامهها میتوانند پورت خود را تغییر دهند و برخی ابزارها نیز عمداً از پورتها و پروتکلهای رایج استفاده میکنند تا کنترلهای ساده فایروال را دور بزنند.
سیسکو در مستندات Secure Firewall تأکید میکند که شناسایی برنامه نباید وابسته به استفاده از پورت استاندارد آن باشد. Secure Firewall میتواند برنامهای را که روی پورت غیرمعمول فعالیت میکند نیز شناسایی کرده و در صورت نیاز هشدار دهد یا اتصال را مسدود کند.
به همین دلیل، در فایروال نسل جدید سؤال دیگر فقط این نیست که:
«کدام پورت باز باشد؟»
بلکه سؤال مهمتر این است:
«چه برنامهای، توسط چه کاربری و تحت چه شرایطی اجازه استفاده از شبکه را داشته باشد؟»
کنترل برنامهها در فایروال چگونه کار میکند؟
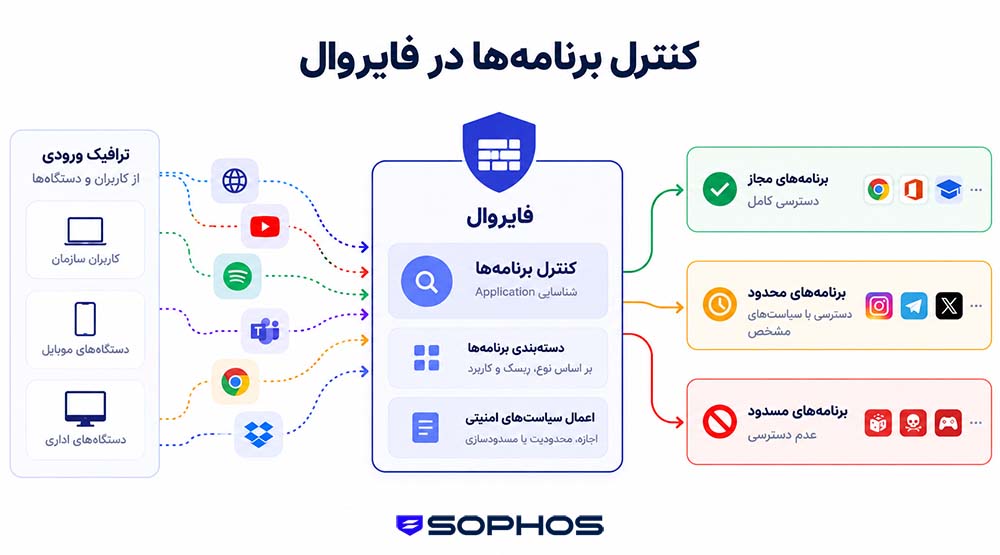
فرایند دقیق بین سازندگان مختلف متفاوت است، اما عملکرد کلی را میتوان در چند مرحله خلاصه کرد. در ابتدا فایروال ترافیک عبوری را دریافت کرده و اطلاعات پایه مانند IP، پورت، پروتکل و وضعیت اتصال را بررسی میکند. در مرحله بعد، موتور تشخیص برنامه تلاش میکند ماهیت واقعی ترافیک را مشخص کند. این تشخیص ممکن است با استفاده از چند روش مختلف انجام شود:
- بررسی امضای برنامه
- تحلیل پروتکل
- بررسی الگوهای رفتاری ترافیک
- تحلیل ویژگیهای Connection
- بررسی اطلاعات موجود در ارتباط رمزگذاریشده
- استفاده از بازرسی عمیق بستهها
- رمزگشایی ترافیک در صورت نیاز و مجاز بودن
بعد از شناسایی برنامه، فایروال آن را با سیاست تعریفشده مقایسه میکند. در نهایت ممکن است یکی از این تصمیمها گرفته شود:
اجازه عبور ← بررسی بیشتر ← محدودسازی ← ثبت گزارش ← یا مسدودسازی
برای مثال ممکن است سازمان اجازه استفاده از Microsoft Teams را بدهد، اما یک برنامه اشتراک فایل همتابههمتا را بهطور کامل مسدود کند.
فایروال چگونه برنامه را تشخیص میدهد؟
تشخیص برنامه معمولاً با یک روش واحد انجام نمیشود. فایروالهای مدرن چند فناوری را همزمان به کار میگیرند.
شناسایی با امضای برنامه
امضای برنامه (Application Signature) مجموعهای از ویژگیهای مشخص در ترافیک است که به شناسایی یک برنامه کمک میکند. این موضوع تا حدودی شبیه Signature Detection در آنتیویروس و IPS است، اما امضا در اینجا برای تشخیص نوع برنامه استفاده میشود. برای مثال، حتی اگر یک برنامه روی پورت 443 فعالیت کند، الگوی ارتباطی آن ممکن است با HTTPS عادی تفاوت داشته باشد و موتور تشخیص بتواند آن را شناسایی کند.
تحلیل پروتکل
تحلیل پروتکل (Protocol Decoding) بررسی میکند که آیا رفتار Connection با استاندارد پروتکل مورد انتظار تطابق دارد یا خیر. فورتینت در مستندات FortiGate توضیح میدهد که کنترل برنامهها از رمزگشاهای پروتکل IPS برای تحلیل ترافیک استفاده میکند و قادر است بعضی برنامهها را حتی زمانی که از پورت یا پروتکل غیرمعمول استفاده میکنند شناسایی کند
تحلیل رفتاری
گاهی صرفاً یک امضای ثابت (Signature) برای تشخیص برنامه کافی نیست. فایروال میتواند ویژگیهایی مانند نحوه آغاز ارتباط، ترتیب بستهها، نوع درخواستها و رفتار کلی اتصال را نیز بررسی کند و با استفاده از روشهای اکتشافی و تحلیل پروتکل، برنامه را با دقت بیشتری شناسایی کند.
کنترل برنامهها چه ارتباطی با DPI دارد؟
بازرسی عمیق بستهها (Deep Packet Inspection – DPI) و کنترل برنامهها ارتباط نزدیکی با یکدیگر دارند، اما یک مفهوم نیستند. DPI فناوریای برای بررسی عمیقتر ترافیک است؛ کنترل برنامهها یکی از قابلیتهایی است که میتواند از اطلاعات حاصل از چنین تحلیلی استفاده کند.
به زبان ساده:
DPI کمک میکند فایروال داخل ترافیک را بهتر ببیند؛ کنترل برنامهها از این اطلاعات برای تشخیص و مدیریت Application استفاده میکند.
برای مثال، فرض کنید دو Connection هر دو روی TCP/443 ایجاد شدهاند. فیلترینگ سنتی ممکن است هر دو را HTTPS ببیند.
اما بررسی عمیقتر میتواند مشخص کند:
- یکی Microsoft Teams است؛
- دیگری یک سرویس اشتراک فایل است؛
- و اتصال سوم متعلق به یک ابزار VPN غیرمجاز است.
در این شرایط مدیر شبکه میتواند برای هرکدام سیاست متفاوتی داشته باشد.
کنترل برنامهها چه اقداماتی میتواند انجام دهد؟
این قابلیت فقط برای «مسدود کردن برنامهها» نیست. پس از شناسایی Application، فایروال بسته به محصول و Policy تعریفشده میتواند اقدامات مختلفی انجام دهد.
اجازه استفاده از برنامه
ممکن است استفاده از یک سرویس برای همه کاربران یا گروه مشخصی مجاز باشد.
مسدود کردن برنامه
برنامههایی که امنیت شبکه را تهدید میکنند یا با سیاست سازمان سازگار نیستند میتوانند مسدود شوند.
فقط ثبت و نظارت
گاهی مدیر شبکه هنوز نمیخواهد برنامهای را مسدود کند و ابتدا میخواهد بداند چه کسانی و چه مقدار از آن استفاده میکنند.
در چنین حالتی برنامه فقط Monitor میشود.
محدود کردن پهنای باند
مدیریت پهنای باند (Traffic Shaping) میتواند برای برنامههایی که ترافیک زیادی مصرف میکنند اعمال شود.
مثلاً:
- تماس ویدئویی سازمانی ← اولویت بالا
- پخش ویدئو ← پهنای باند محدود
- اشتراک فایل غیرضروری ← اولویت پایین
اعمال سیاست براساس زمان
برای بعضی برنامهها میتوان سیاست زمانی تعریف کرد؛ یعنی مشخص کرد یک برنامه فقط در روزها یا ساعتهای خاص در دسترس باشد یا محدود شود.
کنترل برنامهها بر اساس کاربر
یکی از قابلیتهای مهم فایروال نسل جدید این است که Policy فقط به IP وابسته نباشد.
فرض کنید سازمان دارای گروههای زیر باشد:
- مدیریت
- منابع انسانی
- مالی
- فناوری اطلاعات
- کاربران مهمان
لزومی ندارد همه این کاربران سطح دسترسی یکسانی به برنامهها داشته باشند.
برای مثال میتوان سیاستی تعریف کرد که:
- تیم بازاریابی ← دسترسی به شبکههای اجتماعی داشته باشد.
- کاربران عمومی ← دسترسی محدودی داشته باشند.
- کاربران مهمان ← اجازه استفاده از ابزارهای اشتراک فایل سازمانی را نداشته باشند.
- مدیران فناوری اطلاعات ← به ابزارهای مدیریتی دسترسی داشته باشند.
تفاوت Application Control و Web Filtering چیست؟
این دو قابلیت گاهی با یکدیگر اشتباه گرفته میشوند. پالایش وب (Web Filtering) بیشتر روی وبسایتها، دامنهها و دستهبندی محتوای وب تمرکز دارد.
برای مثال:
- سایتهای قمار ← مسدود
- سایتهای مخرب ← مسدود
- شبکههای اجتماعی ← محدود
- سایتهای آموزشی ← مجاز
اما کنترل برنامهها روی Application تمرکز دارد. مثلاً ممکن است کاربر اجازه باز کردن یک دامنه را داشته باشد، ولی سازمان نخواهد برخی قابلیتها یا برنامههای مرتبط با آن سرویس مورد استفاده قرار گیرند. در فایروالهای پیشرفته این دو قابلیت معمولاً مکمل یکدیگر هستند.
| ویژگی | کنترل برنامهها | پالایش وب |
|---|---|---|
| تمرکز اصلی | برنامه و سرویس | سایت و URL |
| شناسایی برنامه | بله | محدود |
| دستهبندی وبسایت | معمولاً هدف اصلی نیست | بله |
| کنترل نرمافزارهای P2P | بله | محدود |
| کنترل سرویسهای غیر وب | بله | خیر یا محدود |
| اعمال سیاست براساس دسته | بله | بله |
| کاربرد اصلی | مدیریت Application | مدیریت دسترسی وب |
تفاوت Application Control و IPS چیست؟
سامانه جلوگیری از نفوذ (Intrusion Prevention System – IPS) برای شناسایی و متوقف کردن حملات طراحی شده است. کنترل برنامهها هدف دیگری دارد: تشخیص اینکه چه Application یا سرویسی از شبکه استفاده میکند و تصمیمگیری درباره مجاز بودن آن.
برای مثال:
کنترل برنامهها تشخیص میدهد که ترافیک مربوط به یک پیامرسان است.
IPS بررسی میکند که آیا در همان ترافیک نشانهای از Exploit یا حمله وجود دارد یا خیر. بنابراین ممکن است یک Application کاملاً مجاز باشد اما محتوای مخربی از طریق آن منتقل شود.
در چنین شرایطی:
کنترل برنامهها ← Application را شناسایی میکند.
IPS ← حمله داخل ترافیک را بررسی میکند.
این دو در فایروال نسل جدید در کنار یکدیگر کار میکنند.
کنترل برنامهها و ترافیک رمزگذاریشده
یکی از چالشهای اصلی شناسایی برنامهها، رمزگذاری گسترده ترافیک اینترنت است. بخش بزرگی از سرویسهای امروزی از HTTPS و TLS استفاده میکنند. در چنین ترافیکی، محتوای برنامه مستقیماً قابل مشاهده نیست، اما این موضوع همیشه به معنی غیرممکن بودن شناسایی آن نیست. فایروالها میتوانند از اطلاعات مختلف موجود در نشست ارتباطی (Session)، مشخصات گواهی TLS و الگوهای رفتاری ترافیک برای تشخیص برخی برنامهها استفاده کنند.
با این حال، برای شناسایی دقیقتر یا اعمال کنترلهای عمیقتر، ممکن است بازرسی SSL/TLS لازم باشد. در این حالت، فایروال میتواند مطابق سیاستهای تعریفشده، ترافیک رمزگذاریشده را بررسی کرده و سپس تصمیم امنیتی مناسب را اعمال کند.
این موضوع را میتوان در یک مقاله مستقل درباره بازرسی SSL/TLS در فایروال با جزئیات بیشتری بررسی کرد.
مهمترین کاربردهای کنترل برنامهها
این فناوری در شبکههای سازمانی کاربردهای متعددی دارد.
جلوگیری از استفاده از برنامههای پرخطر
بعضی Applicationها میتوانند سطح حمله سازمان را افزایش دهند.
برای مثال:
- ابزارهای ناشناسسازی
- برخی VPNهای عمومی
- برنامههای P2P
- برنامههای ناشناخته انتقال فایل
- Remote Administration Toolهای غیرمجاز
مدیر شبکه میتواند این دستهها را شناسایی و مسدود کند.
جلوگیری از دور زدن Policy فایروال
اگر سیاست شبکه فقط براساس Port نوشته شده باشد، یک Application میتواند با استفاده از پورتی مانند 443 از کنترلهای ساده عبور کند. کنترل برنامهها وابستگی به شماره پورت را کاهش میدهد.
مدیریت مصرف پهنای باند
همه Applicationها اهمیت یکسانی ندارند. در یک شرکت، تماس ویدئویی سازمانی ممکن است برای کسبوکار حیاتی باشد، درحالیکه Streaming Video یا Downloadهای شخصی اهمیت کمتری داشته باشند. فایروال میتواند براساس نوع برنامه، پهنای باند را مدیریت کند.
افزایش دید نسبت به شبکه
یکی از مهمترین مزایای کنترل برنامهها، دیدپذیری برنامهها (Application Visibility) است.
مدیر شبکه میتواند متوجه شود:
- چه برنامههایی بیشترین ترافیک را دارند؛
- چه برنامههایی اخیراً در شبکه ظاهر شدهاند؛
- چه کاربران یا دستگاههایی از آنها استفاده میکنند؛
- چه برنامههای پرخطری در شبکه فعال هستند.
این دید بهتر نسبت به ترافیک، به مدیران شبکه کمک میکند برنامهها را بر اساس عواملی مانند سطح ریسک، میزان اهمیت برای کسبوکار و دستهبندی کاربردی بهتر مدیریت کرده و برای آنها سیاستهای دقیقتری تعریف کنند.
Application Control و Shadow IT
فناوری اطلاعات سایه (Shadow IT) به استفاده کارکنان از نرمافزارها و سرویسهایی گفته میشود که بدون تأیید رسمی واحد فناوری اطلاعات سازمان استفاده میشوند. برای مثال ممکن است کارمند اطلاعات شرکت را در یک سرویس ذخیرهسازی ابری شخصی آپلود کند، درحالیکه سازمان سرویس دیگری را برای این کار در نظر گرفته است. کنترل برنامهها به مدیر شبکه کمک میکند سرویسهای مورد استفاده را شناسایی کند و برای Applicationهای تأییدنشده سیاست جداگانه تعریف کند. این موضوع مخصوصاً با افزایش SaaS و سرویسهای Cloud اهمیت بیشتری پیدا کرده است.
آیا Application Control فقط برای امنیت است؟
خیر. اگرچه امنیت یکی از اهداف اصلی آن است، کنترل Application در مدیریت شبکه و بهرهوری کاربران نیز کاربرد دارد.
مثلاً یک سازمان ممکن است بخواهد:
- برنامههای کاری اولویت بیشتری داشته باشند؛
- Streaming در ساعات کاری محدود شود؛
- P2P بهطور کامل مسدود شود؛
- برنامههای ارتباطی فقط برای گروههای خاص فعال باشند؛
- Applicationهای پرمصرف محدود شوند.
بنابراین این قابلیت در نقطه تلاقی امنیت، مدیریت شبکه و سیاستهای سازمانی قرار دارد.
مزایای Application Control
مهمترین مزایای کنترل برنامهها را میتوان در چند مورد خلاصه کرد:
- کنترل دقیقتر از IP و پورت: Policy براساس Application واقعی نوشته میشود و نه فقط Port.
- کاهش سطح حمله: مسدود کردن برنامههای غیرضروری و پرخطر باعث کاهش مسیرهایی میشود که مهاجمان میتوانند از آنها استفاده کنند.
- دید بهتر نسبت به شبکه: مدیر شبکه میتواند بداند چه سرویسهایی واقعاً در شبکه مورد استفاده قرار میگیرند.
- کنترل کاربران و گروهها: Policy میتواند متناسب با نقش کاربران تغییر کند.
- مدیریت پهنای باند: برنامههای حیاتی را میتوان در اولویت قرار داد و Applicationهای کماهمیت را محدود کرد.
- اجرای سیاستهای امنیتی سازمان: استفاده از VPN عمومی، P2P، سرویسهای ذخیرهسازی شخصی یا ابزارهای Remote غیرمجاز را میتوان کنترل کرد.
محدودیتهای Application Control
کنترل برنامهها قابلیت بسیار مفیدی است، اما نباید تصور کرد که بهتنهایی همه مشکلات امنیت شبکه را حل میکند.
برنامهها دائماً تغییر میکنند
Applicationهای اینترنتی مرتب بهروزرسانی میشوند. بنابراین پایگاه امضاها و موتور شناسایی فایروال نیز باید بهروز نگه داشته شود.
رمزگذاری تشخیص را دشوارتر میکند
هرچه اطلاعات کمتری از Session قابل مشاهده باشد، تشخیص برنامه دشوارتر میشود.
احتمال تشخیص نادرست وجود دارد
در بعضی شرایط ترافیک یک Application ممکن است اشتباه طبقهبندی شود.
سیاست بیشازحد سختگیرانه مشکل ایجاد میکند
مسدود کردن گسترده دستههای Application بدون شناخت نیازهای سازمان میتواند عملکرد کاربران را مختل کند.
کنترل Application جایگزین IPS نیست
مجاز بودن یک برنامه به معنی امن بودن تمام ترافیک آن نیست. IPS، ضدبدافزار و سایر سرویسهای امنیتی همچنان لازم هستند.
Application Control در فایروال سوفوس
در فایروال سوفوس (Sophos Firewall)، کنترل برنامهها از طریق فیلتر برنامه (Application Filter) انجام میشود.
مدیر شبکه میتواند سیاستهایی ایجاد کند که یک Application مشخص یا یک دسته کامل از برنامهها را مجاز یا مسدود کنند.
برای مثال سوفوس Policyهای از پیش تعریفشدهای برای مواردی مانند:
- برنامههای بسیار پرخطر
- Applicationهای پرخطر
- شبکههای P2P
- ابزارهای Proxy و Tunnel
- برنامههای نامطلوب عمومی
ارائه میکند. همچنین مدیر میتواند Policy اختصاصی خود را براساس نیاز سازمان ایجاد کند. فیلترهای برنامه سوفوس میتوانند براساس عواملی مانند دستهبندی، سطح ریسک، ویژگی، فناوری و نوع Application ساخته شوند و سپس به Rule فایروال اختصاص داده شوند.
این یعنی میتوان بهجای ساخت Rule برای تکتک Applicationها، قانونی تعریف کرد که مثلاً:
تمام برنامههای دارای سطح ریسک بالا و بسیار بالا مسدود شوند.
در صورت اضافه شدن Application جدید به پایگاه Signature، سوفوس میتواند آن را نیز مطابق فیلتر مربوطه تحت همان Policy قرار دهد.
Synchronized Application Control در سوفوس چیست؟
یکی از قابلیتهای جالب اکوسیستم سوفوس، کنترل هماهنگ برنامهها (Synchronized Application Control) است. در حالت معمول، فایروال Application را از روی ترافیک شبکه شناسایی میکند.
اما بعضی برنامهها بهدلیل رمزگذاری یا شباهت زیاد ترافیکشان ممکن است از دید شبکه بهسادگی قابل تشخیص نباشند.
سوفوس از ارتباط میان نفطه پایانی و فایروال از طریق ضربان امنیتی (Security Heartbeat) استفاده میکند تا اطلاعات دقیقتری درباره Applicationهای در حال اجرا روی نقطه پایانی به فایروال بدهد.
طبق مستندات فعلی سوفوس، این قابلیت میتواند برنامههای روی Endpointهای متصل را شناسایی، دستهبندی و مدیریت کند و ترافیک آنها را از طریق فیلترهای برنامه کنترل کند. مستندات نسخه فعلی پشتیبانی از حداکثر ۱۵ هزار Application را برای این قابلیت ذکر میکنند.
این ویژگی مخصوصاً در مواردی مفید است که تشخیص برنامه تنها از روی ترافیک شبکه دشوار باشد.
نمونهای از یک سیاست Application Control
فرض کنید یک سازمان میخواهد سیاست زیر را اجرا کند:
- Microsoft Teams: مجاز
- OneDrive سازمانی: مجاز
- P2P: مسدود
- VPN عمومی: مسدود
- Streaming Video: محدود
- شبکههای اجتماعی: فقط برای تیم بازاریابی
- Applicationهای بسیار پرخطر: مسدود برای همه
در فایروال سنتی پیادهسازی چنین Policyای فقط با IP و Port بسیار دشوار است. اما کنترل برنامهها اجازه میدهد سیاست مستقیماً براساس Application، دستهبندی، Risk و User نوشته شود. همین موضوع یکی از مهمترین دلایلی است که Application Awareness به قابلیت پایه فایروالهای نسل جدید تبدیل شده است.
بهترین روش استفاده از Application Control
بهتر است اولین کار بعد از فعالسازی این قابلیت، مسدود کردن تعداد زیادی Application نباشد. رویکرد منطقیتر این است که ابتدا برای مدتی Applicationهای مورد استفاده شبکه را مشاهده و ثبت کنید.
بعد مشخص کنید:
- کدام برنامهها برای کسبوکار ضروری هستند؟
- کدام برنامهها مجاز ولی پرریسکاند؟
- کدامها ناشناخته هستند؟
- کدامها مصرف پهنای باند زیادی دارند؟
- کدام Applicationها واقعاً نیازی به دسترسی ندارند؟
بعد از شناخت وضعیت واقعی شبکه میتوان Policyهای محدودکننده را مرحلهبهمرحله اعمال کرد. خود سوفوس نیز در مستندات Application Control مربوط به Endpoint پیشنهاد میکند ابتدا برنامههای مورد استفاده شناسایی شوند و سپس تصمیم گرفته شود کدام موارد باید مسدود شوند
Application Control در کنار سایر فناوریهای فایروال
کنترل برنامهها زمانی بیشترین ارزش را دارد که بخشی از یک معماری امنیتی کامل باشد.
در فایروال نسل جدید معمولاً این قابلیت در کنار فناوریهایی مانند:
- بازرسی عمیق بستهها برای تحلیل دقیقتر ترافیک،
- IPS برای شناسایی Exploitها و حملات،
- بازرسی TLS برای بررسی ترافیک رمزگذاریشده،
- اطلاعات تهدید برای شناسایی مقصدهای مخرب،
- فیلترینگ وب برای کنترل وبسایتها،
- و ضدبدافزار برای شناسایی فایلهای آلوده
استفاده میشود. این سرویسها جای یکدیگر را نمیگیرند، بلکه هرکدام بخش متفاوتی از ترافیک را بررسی میکنند.
جمعبندی
کنترل برنامهها یکی از قابلیتهای کلیدی فایروال نسل جدید است که امکان عبور از مدل سنتی «IP و Port» و حرکت به سمت سیاستهای مبتنی بر Application را فراهم میکند.
فایروال میتواند با استفاده از روشهایی مانند امضای برنامه، تحلیل پروتکل، رفتار ترافیک و بازرسی عمیق بستهها تشخیص دهد که چه Applicationی واقعاً در حال استفاده از شبکه است؛ حتی در بسیاری از مواردی که برنامه از پورتهای عمومی یا غیرمعمول استفاده میکند.
پس از شناسایی برنامه، میتوان آن را مجاز، مسدود، محدود، مانیتور یا براساس کاربر و زمان کنترل کرد.
در فایروال سوفوس، Application Filter امکان کنترل برنامهها براساس نوع، دسته و سطح ریسک را فراهم میکند و قابلیت Synchronized Application Control نیز با استفاده از اطلاعات Endpoint دید دقیقتری نسبت به Applicationهای در حال اجرا ارائه میدهد
در نتیجه، Application Control فقط ابزاری برای بستن شبکههای اجتماعی نیست؛ بلکه یکی از اجزای مهم دیدپذیری، کاهش سطح حمله و اجرای سیاست امنیتی در شبکههای مدرن است.
سوالات متداول درباره Application Control
کنترل برنامهها قابلیتی در فایروال است که مشخص میکند چه برنامهای از شبکه استفاده میکند و به مدیر شبکه اجازه میدهد استفاده از آن را مجاز، مسدود یا محدود کند.
فایروال سنتی بیشتر به IP، Port و Protocol نگاه میکند، اما کنترل برنامهها تلاش میکند خود Application را تشخیص دهد. بنابراین دو برنامه که از یک پورت استفاده میکنند میتوانند Policy متفاوتی داشته باشند.
خیر. بازرسی عمیق بستهها یک فناوری برای بررسی دقیق ترافیک است. کنترل برنامهها میتواند از اطلاعات حاصل از این بازرسی برای شناسایی Application استفاده کند.
در بسیاری از موارد بله. فایروالهای نسل جدید تنها به شماره پورت متکی نیستند و میتوانند از Signature، تحلیل پروتکل و سایر اطلاعات ترافیک برای تشخیص برنامه استفاده کنند.
نه همیشه. بعضی Applicationها را میتوان از طریق Metadata و مشخصات Connection تشخیص داد، اما برای بعضی کنترلهای دقیقتر ممکن است بازرسی و رمزگشایی TLS لازم باشد.
کنترل برنامهها روی Application تمرکز دارد، درحالیکه فیلترینگ وب بیشتر برای کنترل وبسایتها، دامنهها و دستهبندی محتوای وب استفاده میشود.
بله. فایروالهای سازمانی میتوانند Policyهای کنترل برنامه را براساس کاربران یا گروهها اعمال کنند. در فایروال سوفوس نیز Application Filter را میتوان در Ruleهایی اعمال کرد که برای کاربران یا گروههای مشخص تعریف شدهاند.
خود تشخیص و تحلیل Application مقداری منابع پردازشی مصرف میکند. میزان تأثیر آن به حجم ترافیک، قدرت فایروال، میزان بازرسی، رمزگشایی TLS و سایر سرویسهای امنیتی فعال بستگی دارد.
در فایروال سوفوس میتوان با استفاده از Application Filter، برنامهها یا دستههای مختلف را شناسایی و برای آنها Policy تعریف کرد. همچنین Synchronized Application Control میتواند از اطلاعات Endpointهای سوفوس برای شناسایی دقیقتر برنامهها استفاده کند.