URL Filtering چیست و چه تفاوتی با Web Filtering دارد؟
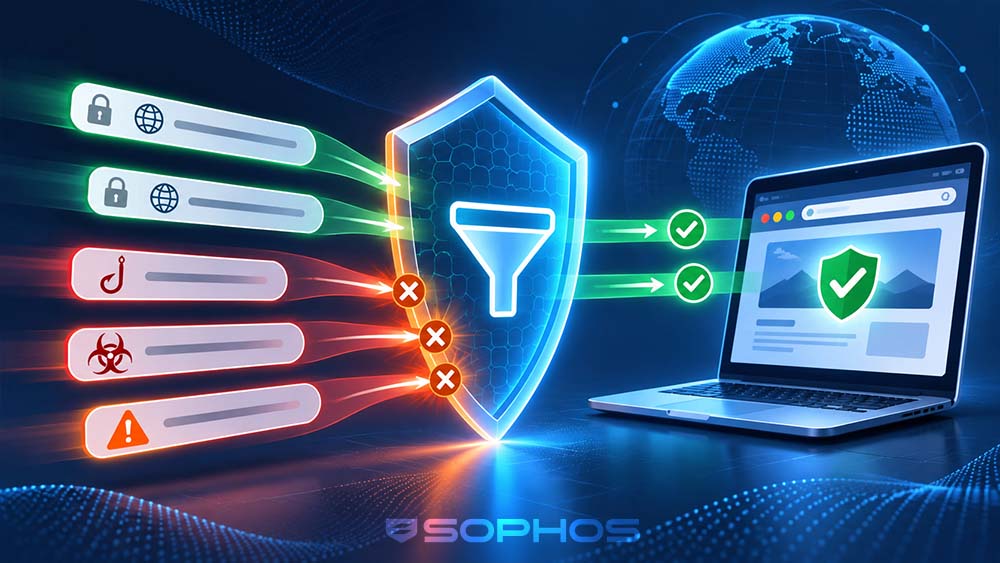
URL Filtering روشی برای کنترل دسترسی کاربران به آدرسهای وب است و میتواند براساس URL، دستهبندی، اعتبار مقصد و سیاست سازمان تصمیم بگیرد که یک صفحه مجاز یا مسدود شود. این فناوری یکی از روشهای Web Filtering محسوب میشود و در کنار Web Categories، Threat Intelligence و SSL/TLS Inspection میتواند به افزایش امنیت و کنترل دقیقتر دسترسی کاربران به اینترنت کمک کند.
Web Filtering چیست؟ کنترل دسترسی کاربران به وبسایتها
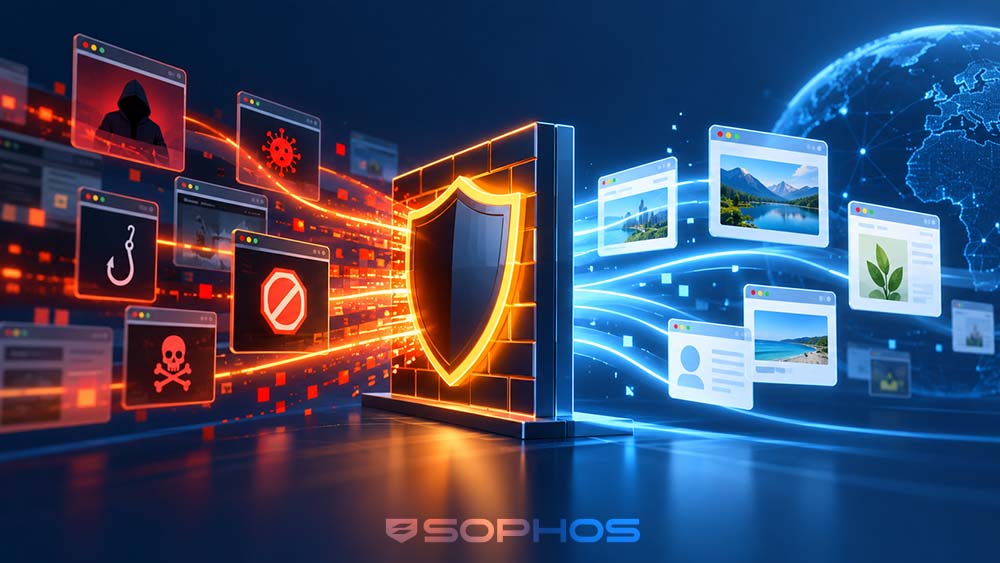
Web Filtering به سازمانها کمک میکند دسترسی کاربران به وبسایتها را بر اساس دستهبندی، URL، هویت کاربر، زمان و سیاستهای امنیتی کنترل کنند. این قابلیت علاوه بر کاهش دسترسی به سایتهای مخرب و نامناسب، میتواند در مدیریت پهنای باند، افزایش بهرهوری و اجرای سیاستهای اینترنت سازمان نیز نقش مهمی داشته باشد.
محافظت روز صفر Zero-Day Protection چیست؟ فایروال چگونه با حملات روز صفر مقابله میکند؟
Zero-Day Protection مجموعهای از فناوریهای امنیتی برای کاهش خطر تهدیدهایی است که هنوز امضا، الگوی شناختهشده یا حتی اصلاحیه امنیتی مشخصی برای آنها وجود ندارد. فایروالهای نسل جدید برای مقابله با این تهدیدها از فناوریهایی مانند IPS، تحلیل رفتاری، یادگیری ماشین، Threat Intelligence و Sandboxing در کنار یکدیگر استفاده میکنند.
Sandboxing چیست و چگونه فایلهای مشکوک را شناسایی میکند؟
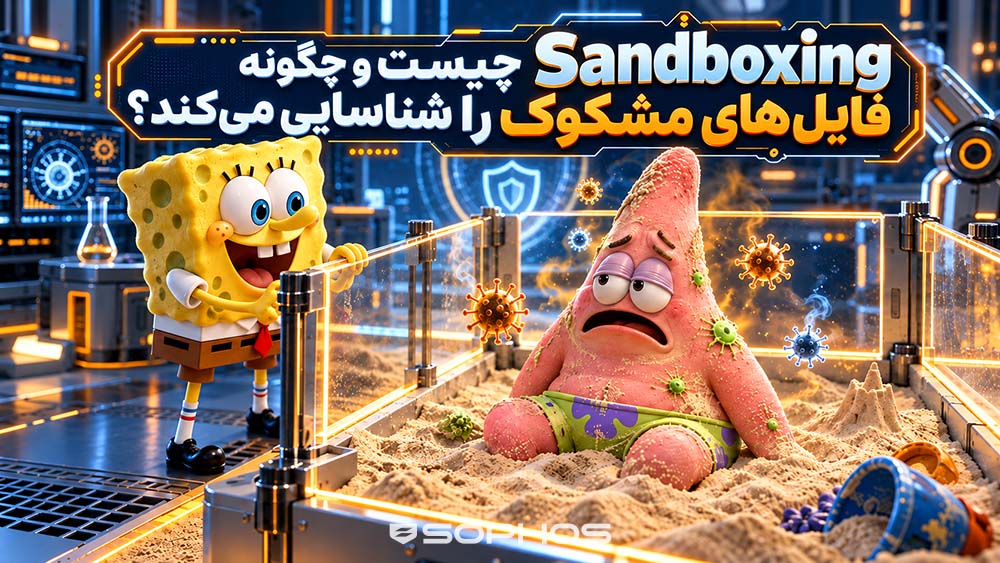
Sandboxing (جعبه شنی) روشی برای اجرای فایلها، برنامهها یا کدهای مشکوک در یک محیط جدا و کنترلشده است تا رفتار واقعی آنها بدون آسیب رساندن به سیستم یا شبکه اصلی بررسی شود. این فناوری بهخصوص برای شناسایی بدافزارهای ناشناخته، باجافزارها و بخشی از تهدیدهای روز صفر کاربرد دارد.
اطلاعات تهدید Threat Intelligence چیست و فایروال چگونه از آن استفاده میکند؟
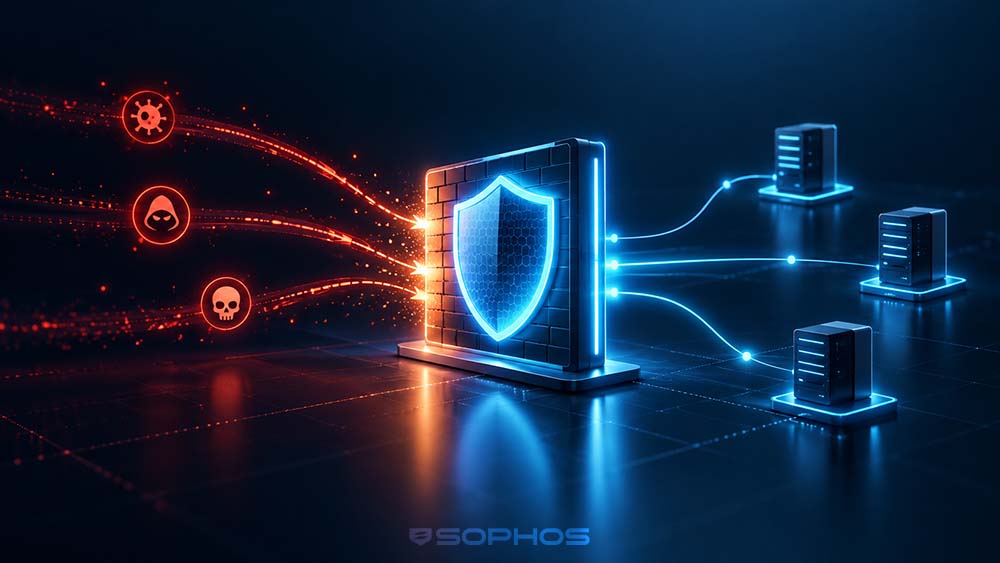
اطلاعات تهدید (Threat Intelligence) مجموعهای از دادههای تحلیلشده درباره تهدیدهای سایبری، مهاجمان و زیرساختهای مخرب است که به ابزارهای امنیتی کمک میکند تهدیدها را سریعتر تشخیص دهند. فایروالهای نسل جدید میتوانند از این اطلاعات برای شناسایی و مسدود کردن ارتباط با IPها، دامنهها و آدرسهای اینترنتی مخرب استفاده کنند.
SSL/TLS Inspection چیست؟ فایروال چگونه ترافیک رمزگذاریشده را بررسی میکند؟
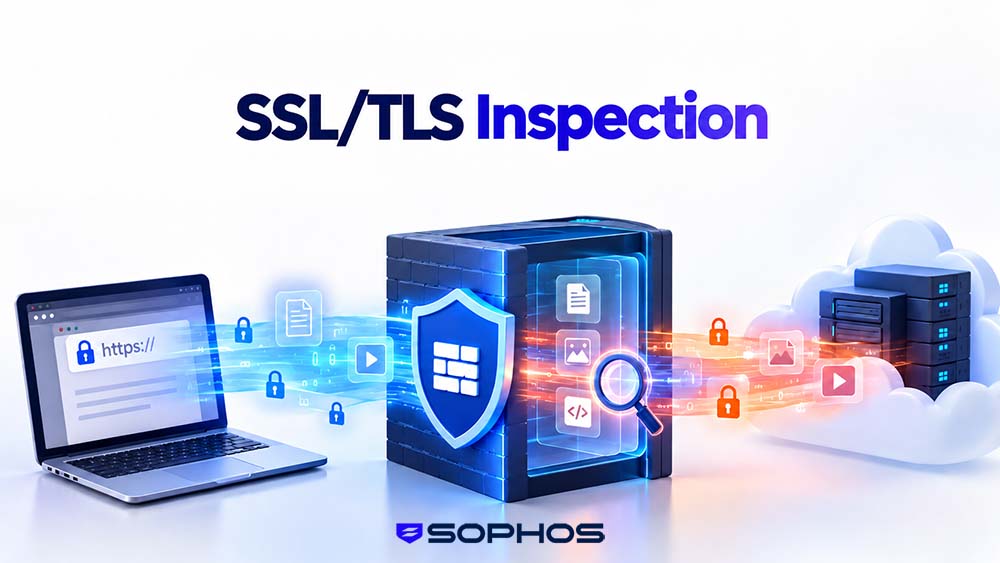
بازرسی SSL/TLS یا SSL/TLS Inspection قابلیتی در فایروالهای نسل جدید است که امکان بررسی امنیتی ترافیک رمزگذاریشده مانند HTTPS را فراهم میکند. فایروال با رمزگشایی موقت ارتباط، محتوای آن را از نظر بدافزار، حمله و نقض سیاستهای امنیتی بررسی کرده و سپس ترافیک سالم را دوباره رمزگذاری و به مقصد ارسال میکند.