روز صفر چیست؟
برای درک Zero-Day Protection ابتدا باید بدانیم اصطلاح Zero-Day یا همان روز صفر دقیقاً به چه معناست. آسیبپذیری روز صفر یا Zero-Day Vulnerability یک ضعف امنیتی در نرمافزار یا سختافزار است که هنوز برای دفاع در برابر سوءاستفاده از آن فرصت کافی وجود نداشته یا در زمان استفاده مهاجم، اصلاحیه مناسبی برای آن در دسترس نیست. نام «روز صفر» از همین موضوع میآید: مدافعان عملاً صفر روز فرصت داشتهاند تا قبل از شروع سوءاستفاده، مشکل را برطرف کنند.
اما سه اصطلاح مهم را نباید با یکدیگر اشتباه گرفت:
| اصطلاح | معنی |
|---|---|
| آسیبپذیری روز صفر (Zero-Day Vulnerability) | یک ضعف امنیتی ناشناخته یا بدون اصلاحیه مؤثر |
| اکسپلویت روز صفر (Zero-Day Exploit) | روش، کد یا ابزاری که از آسیبپذیری روز صفر سوءاستفاده میکند. |
| حمله روز صفر (Zero-Day Attack) | حمله واقعی که با استفاده از یک اکسپلویت روز صفر انجام میشود. |
بنابراین هر بدافزار جدید الزاماً یک تهدید روز صفر نیست. ممکن است یک فایل مخرب کاملاً جدید باشد، اما از هیچ آسیبپذیری روز صفری سوءاستفاده نکند. این تفاوت از نظر فنی مهم است؛ زیرا شناسایی بدافزار ناشناخته با جلوگیری از Exploit یک آسیبپذیری ناشناخته دقیقاً یک مسئله نیست و معمولاً به لایههای امنیتی متفاوتی نیاز دارد.


چرا حملات روز صفر خطرناک هستند؟
بخش زیادی از سیستمهای امنیتی کلاسیک بر اطلاعاتی تکیه میکنند که از قبل شناخته شدهاند. برای مثال، یک آنتیویروس ممکن است Hash یا Signature یک بدافزار را داشته باشد. IPS نیز میتواند Signature مربوط به یک Exploit شناختهشده را دریافت کند.
اما در یک حمله Zero-Day ممکن است هنوز:
- Signature مشخصی برای حمله وجود نداشته باشد؛
- آسیبپذیری عمومی نشده باشد؛
- تولیدکننده نرمافزار Patch منتشر نکرده باشد؛
- Hash فایل مخرب در پایگاههای اطلاعاتی ثبت نشده باشد؛
- روش حمله با نمونههای شناختهشده تفاوت داشته باشد.
به همین دلیل دفاع صرفاً مبتنی بر Signature برای مقابله با Zero-Day کافی نیست. سیستم امنیتی باید بتواند علاوه بر سؤال «آیا این تهدید را قبلاً دیدهام؟»، به سؤال مهمتری هم پاسخ دهد:
«آیا رفتار این فایل یا این ارتباط شبیه یک فعالیت مخرب است؟»
Zero-Day Protection چیست؟
محافظت روز صفر به انگلیسی Zero-Day Protection را میتوان مجموعهای از روشهای تشخیص و پیشگیری دانست که تلاش میکنند تهدیدهای جدید و ناشناخته را حتی زمانی که Signature دقیقی برای آنها وجود ندارد، شناسایی کنند. در عمل، Zero-Day Protection معمولاً یک موتور واحد نیست.
یک فایروال نسل جدید ممکن است برای این کار از ترکیب فناوریهای مختلف استفاده کند:
IPS ← DPI ← SSL/TLS Inspection ← Threat Intelligence ← تحلیل ایستا ← یادگیری ماشین ← Sandboxing ← تحلیل رفتاری
هرکدام از این فناوریها بخش متفاوتی از مسئله را پوشش میدهند.
MITRE نیز برای کاهش خطر Exploitها روی مجموعهای از کنترلها مانند Exploit Protection، Sandboxing، بهروزرسانی نرمافزار و کنترل ترافیک شبکه تأکید میکند؛ یعنی مقابله با Zero-Day ذاتاً یک مسئله چندلایه است.
آیا فایروال واقعاً میتواند حمله Zero-Day را شناسایی کند؟
تا حدی بله، اما نه با تضمین صددرصد!
یک فایروال نمیتواند از قبل Signature آسیبپذیریای را داشته باشد که هنوز کشف نشده است. کاری که فایروال نسل جدید (NGFW) انجام میدهد این است که علاوه بر Signature، به نشانههای دیگری از حمله نیز توجه کند.
برای مثال ممکن است:
- ساختار غیرعادی یک درخواست شبکه را تشخیص دهد؛
- رفتار مرتبط با Exploit را مشاهده کند؛
- فایل ناشناخته را تحلیل کند؛
- ارتباط با زیرساخت مشکوک را شناسایی کند؛
- Payload مشکوک را در Sandbox اجرا کند؛
- ویژگیهای فایل را با مدلهای یادگیری ماشین بررسی کند.
بنابراین Zero-Day Protection بیشتر به معنای کاهش فاصله میان ناشناخته بودن تهدید و امکان شناسایی آن است، نه اینکه فایروال همه حملات روز صفر را از قبل بشناسد.
فایروال چگونه با حملات روز صفر مقابله میکند؟
در یک معماری امنیتی مدرن، ترافیک ممکن است چند مرحله مختلف را پشت سر بگذارد.
یک مسیر ساده را میتوان اینطور نمایش داد:
ترافیک ورودی ← SSL/TLS Inspection ← DPI ← IPS ← بررسی فایل ← Threat Intelligence ← یادگیری ماشین ← Sandbox ← تصمیم امنیتی
البته تمام ترافیک لزوماً از تمام این مراحل عبور نمیکند. نوع پروتکل، Policy، فایل و تنظیمات فایروال تعیین میکند کدام بررسیها انجام شوند.
نقش IPS در مقابله با Zero-Day
سیستم پیشگیری از نفوذ (Intrusion Prevention System – IPS) یکی از مهمترین اجزای دفاع در برابر Exploitها است. IPS معمولاً برای حملات شناختهشده از Signature استفاده میکند، اما فناوریهای پیشرفتهتر میتوانند بعضی رفتارها یا ساختارهای غیرطبیعی مرتبط با سوءاستفاده از نرمافزار را نیز تشخیص دهند. برای مثال، حتی اگر CVE مشخصی هنوز شناخته نشده باشد، ممکن است Exploit باعث ایجاد رفتارهایی شود که از نظر پروتکل غیرعادی هستند.
IPS میتواند مواردی مانند:
- درخواست غیرعادی به یک سرویس؛
- Payload غیرمعمول؛
- تلاش برای اجرای کد؛
- الگوهای مرتبط با Buffer Overflow؛
- ارتباطات غیرعادی با سرویسهای شبکه
را بررسی کند. بعد از انتشار اطلاعات آسیبپذیری نیز IPS نقش مهم دیگری پیدا میکند: Virtual Patching. در این حالت سازمان ممکن است هنوز فرصت نصب Patch روی سرور را نداشته باشد، اما IPS میتواند تلاش برای Exploit آن آسیبپذیری را در شبکه مسدود کند. MITRE نیز استفاده از IPS برای Virtual Patching را یکی از روشهای کاهش خطر Exploit در سیستمهای اصلاحنشده معرفی میکند.
نقش DPI در Zero-Day Protection
بازرسی عمیق بستهها (Deep Packet Inspection – DPI) به فایروال اجازه میدهد فراتر از IP و Port، محتوای ارتباط را بررسی کند. این قابلیت اهمیت زیادی دارد، زیرا بسیاری از حملات در لایه Application اتفاق میافتند.
DPI میتواند کمک کند فایروال متوجه شود:
- چه نوع فایل یا محتوایی منتقل میشود؛
- کدام پروتکل واقعاً در حال استفاده است؛
- آیا محتوا با ساختار عادی پروتکل مطابقت دارد؛
- آیا Payload نیازمند بررسی امنیتی بیشتر است.
DPI بهتنهایی یک Zero-Day را شناسایی نمیکند، اما دید لازم برای سایر موتورهای امنیتی را فراهم میکند.
نقش SSL/TLS Inspection
یکی از مشکلات بزرگ فایروالهای امروزی رمزگذاری گسترده اینترنت است. اگر یک Payload مخرب داخل HTTPS منتقل شود، بدون رمزگشایی مناسب ممکن است محتوای آن برای بسیاری از موتورهای امنیتی قابل مشاهده نباشد.
در صورت وجود Policy مناسب:
ترافیک HTTPS ← رمزگشایی ← بررسی امنیتی ← تحلیل فایل ← رمزگذاری مجدد ← ارسال
این موضوع در فایروال سوفوس نیز اهمیت مستقیم دارد. در Ruleهای فایروال، Zero-Day Protection میتواند برای فایلهای HTTP و HTTPS رمزگشاییشده مورد استفاده قرار گیرد. بنابراین SSL/TLS Inspection را میتوان یکی از فناوریهای مکمل Zero-Day Protection دانست، نه جایگزین آن.
نقش Threat Intelligence
Threat Intelligence اطلاعاتی درباره زیرساختها، فایلها و رفتارهای شناختهشده مهاجمان فراهم میکند. ممکن است خود Exploit جدید باشد، اما مهاجم همچنان از زیرساختی استفاده کند که قبلاً دیده شده است.
مثلاً فایل پس از اجرا به:
IP مخرب ← Domain شناختهشده ← سرور فرماندهی و کنترل
متصل شود. در این شرایط حتی اگر فایل جدید باشد، Reputation مقصد میتواند باعث ایجاد هشدار یا مسدودسازی شود. از طرف دیگر، تحلیل یک تهدید جدید میتواند خودش اطلاعات جدیدی تولید کند که بعداً به Threat Intelligence اضافه شود.
نقش Machine Learning در شناسایی تهدیدهای ناشناخته
روشهای مبتنی بر Signature معمولاً به شباهت دقیق با نمونهای از قبل شناختهشده متکی هستند. اما یادگیری ماشین (Machine Learning) میتواند ویژگیهای مختلف یک فایل را بررسی کند و احتمال مخرب بودن آن را براساس الگوهای آموختهشده تخمین بزند.
این ویژگیها ممکن است شامل:
- ساختار فایل؛
- بخشهای اجرایی؛
- Metadata؛
- ویژگیهای کد؛
- شباهت با خانوادههای Malware؛
- Reputation؛
- سایر مشخصههای آماری فایل
باشند. در SophosLabs Intelix نیز چندین مدل Machine Learning برای بررسی مشخصات، ویژگیها و Reputation فایل مورد استفاده قرار میگیرند و فایل جدید با مجموعه بزرگی از فایلهای سالم و مخرب مقایسه میشود. مزیت مهم این روش آن است که فایل الزاماً نباید Hash یا Signature شناختهشده داشته باشد.
نقش Static Analysis
تحلیل ایستا (Static Analysis) فایل را بدون اجرای واقعی آن بررسی میکند. این تحلیل میتواند اطلاعات زیادی درباره ساختار فایل به دست آورد.
برای نمونه:
- Header فایل
- Libraryهای مورد استفاده
- رشتههای موجود در کد
- بخشهای اجرایی
- Metadata
- تکنیکهای Obfuscation
- ساختار Script
اگر فایل نشانههای مشکوک داشته باشد، میتواند برای بررسی عمیقتر به مرحله بعد منتقل شود. مزیت Static Analysis سرعت بیشتر آن نسبت به اجرای کامل فایل است.
نقش Sandboxing در Zero-Day Protection
یکی از مهمترین فناوریها برای شناسایی تهدیدهای ناشناخته Sandboxing است. در Sandboxing، فایل مشکوک در یک محیط جعبه شنی ایزوله اجرا میشود تا مشخص شود پس از اجرا چه رفتاری انجام میدهد.
ممکن است فایل در ظاهر سالم باشد، اما بعد از اجرا:
PowerShell را اجرا کند ← Registry را تغییر دهد ← فایل دیگری دانلود کند ← به C2 متصل شود
در این حالت نیاز نیست فایل قبلاً شناخته شده باشد. رفتار آن میتواند نشان دهد که با یک تهدید روبهرو هستیم.
Sandboxing برای مقابله با Exploitهای ناشناخته نیز مفید است؛ MITRE استفاده از Application Isolation و Sandboxing را یکی از روشهای کاهش اثر سوءاستفاده از آسیبپذیریهای کشفنشده یا اصلاحنشده میداند.
تفاوت Zero-Day Protection و Sandboxing چیست؟
این دو اصطلاح را نباید یکسان در نظر گرفت.
| Zero-Day Protection | Sandboxing |
|---|---|
| یک رویکرد یا مجموعه قابلیت امنیتی | یک فناوری تحلیل |
| میتواند چندین موتور امنیتی داشته باشد | روی اجرای ایزوله تمرکز دارد |
| از ML، Reputation، تحلیل فایل و Sandbox استفاده میکند | رفتار فایل هنگام اجرا را بررسی میکند |
| هدف آن کاهش خطر تهدیدهای ناشناخته است | هدف آن مشخص کردن رفتار فایل مشکوک است |
پس Sandboxing یکی از اجزای مهم Zero-Day Protection است، نه کل آن.
این تفاوت در فایروال سوفوس نیز کاملاً دیده میشود؛ Zero-Day Protection هم Machine Learning دارد و هم Sandbox Analysis
Zero-Day Protection در فایروال سوفوس چگونه کار میکند؟
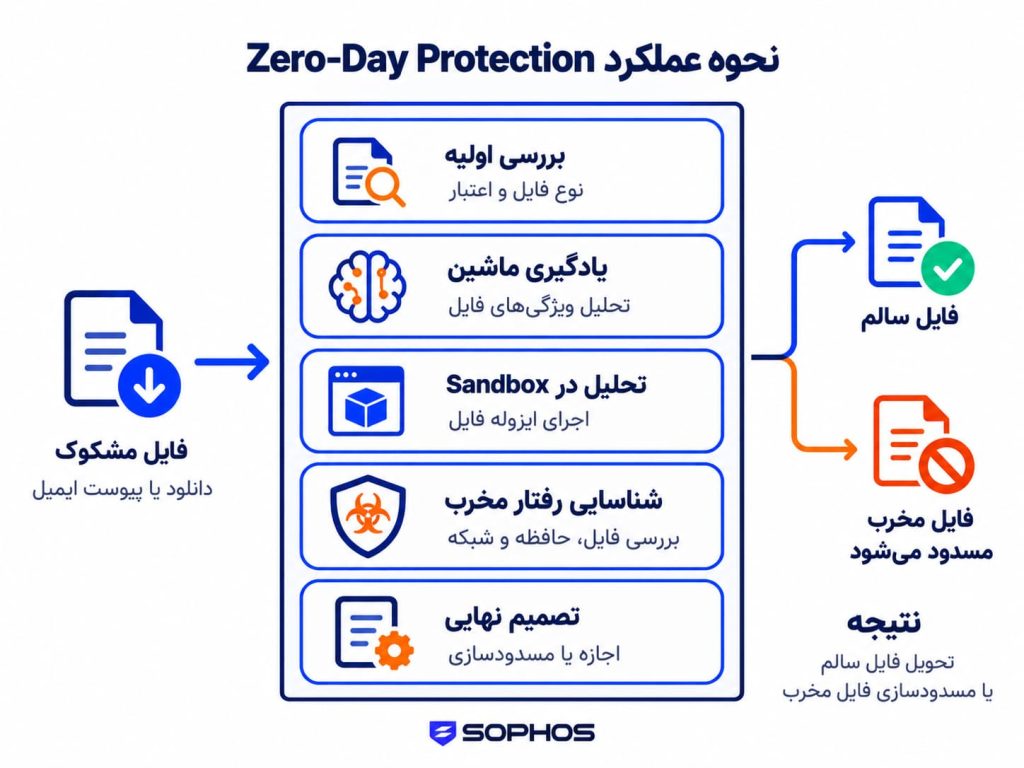
در فایروال سوفوس، قابلیت Zero-Day Protection توسط سرویس ابری SophosLabs Intelix پشتیبانی میشود. وقتی فایل جدید یا مشکوکی وارد شبکه میشود، سوفوس میتواند آن را برای تحلیل Zero-Day Protection به Intelix ارسال کند. این سرویس چند لایه مختلف از تحلیل را روی فایل انجام میدهد تا میزان خطر آن مشخص شود.
بهصورت ساده میتوان این فرایند را اینطور نمایش داد:
دانلود فایل ← بررسی اولیه ← SophosLabs Intelix ← Machine Learning ← Static Analysis ← Sandbox Analysis ← Verdict ← اجازه یا مسدودسازی
SophosLabs Intelix چه چیزی را بررسی میکند؟
در مرحله Machine Learning، چندین مدل ویژگیها و Reputation فایل را بررسی میکنند. اگر تحلیل بیشتری لازم باشد، Sandbox Analysis میتواند تحلیل ایستا و پویا را با یکدیگر ترکیب کند.
در تحلیل پویا فعالیتهایی مانند:
- فعالیت فایلها؛
- فعالیت حافظه؛
- تغییرات Registry؛
- ارتباطات شبکه؛
- تلاش برای Exploit؛
- تکنیکهای Sandbox Evasion؛
- رفتارهای مرتبط با باجافزار
بررسی میشوند. مستندات سوفوس همچنین به استفاده از CryptoGuard برای شناسایی رفتارهای مرتبط با رمزگذاری مخرب فایلها اشاره میکنند.
آیا فایل مستقیماً وارد سیستم کاربر میشود؟
نه لزوماً. در صورت فعال بودن Zero-Day Protection و مطابقت فایل با معیارهای تحلیل، فایروال میتواند فایل را تا پایان بررسی نگه دارد و اجازه دانلود آن را به کاربر ندهد. مستندات فعلی Sophos Firewall نیز توضیح میدهند که هنگام فعال بودن این قابلیت، فایلهای واجد شرایط میتوانند تا تکمیل تحلیل در اختیار کاربر قرار نگیرند.
بنابراین مسیر میتواند به این شکل باشد:
دانلود فایل ← توقف موقت ← تحلیل Cloud ← نتیجه سالم ← تحویل فایل
یا:
دانلود فایل ← توقف موقت ← تحلیل Cloud ← نتیجه مخرب ← مسدودسازی
چه فایلهایی برای Zero-Day Protection ارسال میشوند؟
هر فایلی الزاماً به Cloud Sandbox ارسال نمیشود. ارسال تمام فایلها هم از نظر کارایی منطقی نیست.
فایروال سوفوس فقط فایلهایی را که بر اساس نوع و شرایط تعریفشده نیازمند تحلیل هستند برای Zero-Day Protection ارسال میکند. حتی در تنظیمات میتوان برخی File Typeها را از تحلیل خارج کرد. سوفوس همچنین میگوید بعضی انواع فایل که اساساً کمخطر محسوب میشوند، مانند برخی تصاویر، برای Detonation ارسال نمیشوند.
این طراحی باعث میشود منابع Cloud Sandbox روی مواردی متمرکز شوند که ارزش بررسی بیشتری دارند.
فایلها به کجا ارسال میشوند؟
Zero-Day Protection یک قابلیت Cloud-based است. فایل موردنیاز برای تحلیل به Datacenter مربوط به Zero-Day Protection ارسال میشود. فایروال سوفوس بهصورت پیشفرض نزدیکترین مرکز داده را انتخاب میکند، اما امکان انتخاب محل Datacenter نیز وجود دارد. انتقال فایل برای تحلیل از طریق ارتباط امن انجام میشود.
این موضوع برای سازمانهایی که سیاستهای سختگیرانه درباره محل نگهداری دادهها دارند اهمیت دارد و باید در طراحی امنیتی در نظر گرفته شود.
Zero-Day Protection و ایمیل
تهدید روز صفر فقط از طریق Web Download وارد نمیشود. فایلهای مخرب میتوانند از طریق Email Attachment نیز به شبکه برسند.
در فایروال سوفوس و در حالتهای مرتبط با Email Protection میتوان Zero-Day Protection را برای تحلیل Attachmentها نیز به کار گرفت. مستندات فعلی MTA سوفوس امکان ارسال ایمیلها برای Zero-Day Protection Analysis را در بخش Malware Protection نشان میدهند.
بنابراین مسیر تهدید میتواند اینطور باشد:
ایمیل ورودی ← Attachment ← بررسی Malware ← Zero-Day Protection ← تحلیل فایل ← تحویل یا مسدودسازی
Zero-Day Protection قبلاً Sandstorm بود؟
بله. قابلیت Zero-Day Protection در فایروال های سوفوس قبلاً با نام Sandstorm Protection شناخته میشد. این موضوع هنوز در مستندات رسمی فعلی Licensing سوفوس بهصراحت ذکر شده است.
تغییر نام منطقی هم هست، چون قابلیت فعلی فقط یک Sandbox نیست و علاوه بر تحلیل پویا از Machine Learning، Static Analysis و Threat Intelligence نیز استفاده میکند.
آیا Zero-Day Protection نیاز به لایسنس دارد؟
بله، در فایروال سوفوس قابلیت Zero-Day Protection یکی از انواع لایسنس سوفوس است.
تفاوت Zero-Day Protection و IPS چیست؟
این دو فناوری هدف مشترکی دارند، اما روش کارشان متفاوت است.
| ویژگی | Zero-Day Protection | IPS |
|---|---|---|
| تمرکز اصلی | فایلها و تهدیدهای ناشناخته | Exploitها و حملات شبکه |
| Signature | الزاماً نیاز ندارد | بخش مهم تشخیص |
| Machine Learning | بله | بسته به محصول |
| Sandbox | بله | معمولاً خیر |
| تحلیل رفتار فایل | بله | خیر |
| Virtual Patching | مستقیم نه | بله |
| بررسی حملات پروتکلی | محدود | قوی |
اگر مهاجم یک درخواست Exploit علیه سرور ارسال کند، IPS معمولاً نقش مهمتری دارد. اگر مهاجم یک فایل ناشناخته را برای کاربر ارسال کند، Zero-Day Protection و Sandboxing اهمیت بیشتری پیدا میکنند. در معماری واقعی، این دو باید مکمل یکدیگر باشند.
تفاوت Zero-Day Protection و آنتیویروس
آنتیویروس معمولاً سریعترین گزینه برای تهدیدهای شناختهشده است. اگر فایل دقیقاً یک Malware شناختهشده باشد، نیازی نیست تحلیل سنگین Sandbox انجام شود.
یک جریان منطقی میتواند چنین باشد:
آنتیویروس ← Reputation ← تحلیل ایستا ← Machine Learning ← Sandbox
هرچه وضعیت فایل نامشخصتر باشد، تحلیل عمیقتر میشود. بنابراین Zero-Day Protection جایگزین آنتیویروس نیست؛ یک لایه تکمیلی برای ناشناختهها است.
یک مثال ساده از حمله Zero-Day
فرض کنید مهاجم یک فایل Office برای کاربر ارسال میکند که از یک آسیبپذیری جدید در نرمافزار استفاده میکند. هنوز Signature مشخصی برای فایل وجود ندارد. فایل از طریق HTTPS دانلود میشود.
فایروال میتواند در صورت تنظیم مناسب مراحل زیر را طی کند:
HTTPS ← SSL/TLS Inspection ← استخراج فایل ← بررسی اولیه ← Machine Learning ← Sandbox
فایل داخل محیط ایزوله اجرا میشود.
بعد از باز شدن:
Exploit فعال میشود ← PowerShell اجرا میشود ← Payload دانلود میشود ← ارتباط با C2 برقرار میشود
اگر این رفتارها خطرناک تشخیص داده شوند:
نتیجه مخرب ← فایل مسدود میشود ← رویداد ثبت میشود
حتی اگر Hash این فایل قبلاً دیده نشده باشد، رفتار آن میتواند باعث شناسایی تهدید شود.
اگر حمله Zero-Day فایل نداشته باشد چه؟
این نکته مهم است. همه حملات Zero-Day فایلمحور نیستند. ممکن است مهاجم مستقیماً به یک سرویس شبکه آسیبپذیر درخواست مخربی ارسال کند. در این حالت Sandbox فایل نقش اصلی ندارد.
لایههایی مانند:
IPS، DPI، Exploit Protection، WAF، Network Segmentation و Endpoint Protection
اهمیت بیشتری پیدا میکنند. به همین دلیل نباید قابلیت Zero-Day Protection فایلمحور را با «محافظت کامل در برابر تمام حملات Zero-Day» برابر بدانیم.
آیا Patch Management هنوز لازم است؟
بله، و حتی بسیار مهم است.
Zero-Day Protection جایگزین Patch Management نیست. وقتی تولیدکننده نرمافزار اصلاحیه منتشر کرد، بهترین راهحل در بلندمدت نصب Patch است.
IPS و سایر فناوریها میتوانند تا زمان اصلاح سیستم یک لایه محافظ ایجاد کنند، اما نباید سیستم آسیبپذیر برای مدت طولانی بدون Patch باقی بماند.
محدودیتهای Zero-Day Protection
هیچ فناوری امنیتی نمیتواند شناسایی تمام حملات روز صفر را تضمین کند.
بدافزار ممکن است رفتار خود را در Sandbox مخفی کند، Exploit ممکن است هیچ فایل قابل تحلیلی ایجاد نکند، ترافیک ممکن است قابل رمزگشایی نباشد یا حمله مستقیماً روی Endpoint و خارج از دید فایروال انجام شود.
همچنین احتمال مثبت کاذب و منفی کاذب وجود دارد.
به همین دلیل Zero-Day Protection باید بخشی از یک معماری دفاع چندلایه باشد.
یک معماری مناسب میتواند شامل این اجزا باشد:
فایروال نسل جدید ← IPS ← SSL/TLS Inspection ← Zero-Day Protection ← Endpoint Protection ← EDR/XDR ← Patch Management ← Network Segmentation
بهترین روش استفاده از Zero-Day Protection
برای اینکه این قابلیت واقعاً مؤثر باشد، فقط فعال کردن یک گزینه کافی نیست.
بهتر است IPS روی سیستمها و سرویسهای واقعی شبکه تنظیم شود، SSL/TLS Inspection برای ترافیکی که امکان بررسی آن وجود دارد فعال باشد، فایلهای پرخطر وارد Zero-Day Protection شوند و گزارشهای تحلیل مرتباً بررسی شوند.
استثناهای SSL و Zero-Day Protection نیز نباید بیش از حد گسترده باشند؛ چون هر Exception میتواند یک نقطه کور امنیتی ایجاد کند.
از طرف دیگر، Endpoint Security باید همچنان فعال باشد. فایروال دید خوبی روی ترافیک عبوری دارد، اما فعالیتهایی که داخل Endpoint یا خارج از مسیر فایروال رخ میدهند ممکن است به ابزارهای Endpoint و EDR نیاز داشته باشند.
Zero-Day Protection در کنار فناوریهای فایروال
میتوان نقش فناوریهای مختلف را اینطور خلاصه کرد:
- DPI
محتوای ترافیک را بررسی میکند. - SSL/TLS Inspection
ترافیک رمزگذاریشده را برای موتورهای امنیتی قابل مشاهده میکند. - IPS
تلاش برای Exploit و حملات شبکه را بررسی میکند. - Threat Intelligence
اطلاعات قبلی درباره فایلها، IPها، Domainها و زیرساختهای مخرب را فراهم میکند. - Machine Learning
ویژگیهای تهدید را بدون وابستگی کامل به Signature تحلیل میکند. - Sandboxing
رفتار فایل ناشناخته را در محیط جعبه شنی بررسی میکند. - Zero-Day Protection
این قابلیتها را برای شناسایی بهتر تهدیدهای جدید و ناشناخته در کنار یکدیگر قرار میدهد.
Zero-Day Protection در فایروال سوفوس چه جایگاهی دارد؟
در معماری سوفوس، Zero-Day Protection را نباید یک قابلیت جدا و منزوی دید. سوفوس میتواند Ruleهای شبکه، IPS، Application Control، Malware Scanning، SSL/TLS Inspection و Zero-Day Protection را در کنار یکدیگر اعمال کند. مستندات فعلی SFOS نیز نشان میدهند که Firewall Rule میتواند علاوه بر IPS و Application Control، محتوا را برای Zero-Day Protection Analysis ارسال کند.
این همان مفهوم دفاع چندلایه است. یک حمله ممکن است در IPS متوقف شود. تهدید دیگری در Reputation شناسایی شود. یک فایل ناشناخته نیز ممکن است تا مرحله Sandbox پیش برود. هیچ لایهای بهتنهایی مسئول تمام امنیت نیست.
جمعبندی
Zero-Day Protection روشی برای کاهش خطر تهدیدهایی است که هنوز اطلاعات کامل، Signature یا Patch مناسبی برای آنها وجود ندارد. فایروالهای نسل جدید برای این کار فقط به Signature متکی نیستند و میتوانند از فناوریهایی مانند IPS، DPI، SSL/TLS Inspection، Threat Intelligence، Machine Learning و Sandboxing در کنار یکدیگر استفاده کنند.
در فایروال سوفوس، قابلیت Zero-Day Protection توسط SophosLabs Intelix پشتیبانی میشود و فایلهای جدید یا مشکوک میتوانند با ترکیبی از Machine Learning، Static Analysis و Sandbox Analysis بررسی شوند. این قابلیت قبلاً با نام Sandstorm Protection شناخته میشد و در مدل لایسنس فعلی سوفوس بخشی از Xstream Protection محسوب میشود.
با این حال، Zero-Day Protection یک راهحل جادویی برای تمام حملات روز صفر نیست. بهترین دفاع زمانی شکل میگیرد که این فناوری در کنار IPS، Patch Management، Endpoint Protection، محدودسازی دسترسی و سایر لایههای امنیتی استفاده شود.
سوالات متداول درباره Zero-Day Protection
Zero-Day Protection مجموعهای از فناوریهای امنیتی برای شناسایی و کاهش خطر تهدیدهای جدید و ناشناخته است که ممکن است هنوز Signature یا Patch مشخصی برای آنها وجود نداشته باشد.
Zero-Day Vulnerability خودِ آسیبپذیری است؛ Zero-Day Attack حملهای است که از آن آسیبپذیری برای نفوذ یا اجرای فعالیت مخرب استفاده میکند.
خیر. فایروال میتواند بسیاری از رفتارها و تهدیدهای مرتبط با Zero-Day را شناسایی کند، اما هیچ فناوری امنیتی شناسایی صددرصد همه حملات روز صفر را تضمین نمیکند.
Sandboxing فایل ناشناخته را در یک محیط ایزوله اجرا میکند تا رفتار واقعی آن مشخص شود. این فناوری یکی از اجزای مهم Zero-Day Protection است.
IPS بیشتر روی حملات و Exploitهای شبکه تمرکز دارد، درحالیکه Zero-Day Protection در فایروال سوفوس عمدتاً فایلهای مشکوک و ناشناخته را با Machine Learning و Sandboxing تحلیل میکند.
فایروال سوفوس میتواند فایلهای مشکوک را به SophosLabs Intelix ارسال کند. فایل با Machine Learning، تحلیل ایستا و تحلیل پویا در Sandbox بررسی میشود و سپس نتیجه امنیتی برای آن صادر میشود.
نام این قابلیت در نسخههای فعلی به Zero-Day Protection تغییر کرده است. مستندات فعلی سوفوس نیز Zero-Day Protection را نام جدید Sandstorm Protection معرفی میکنند.
بله. این قابلیت نیازمند Subscription است و در مدل فعلی سوفوس در Xstream Appliance Bundle نیز ارائه میشود.