Web Filtering چیست؟
Web Filtering یا فیلترینگ وب مجموعهای از روشها برای کنترل دسترسی کاربران به وبسایتها و محتوای اینترنت است. در سادهترین حالت، سازمان میتواند مشخص کند کاربران اجازه دسترسی به چه وبسایتهایی را داشته باشند و چه سایتهایی باید مسدود شوند. اما Web Filtering در فایروالهای مدرن فقط یک فهرست ساده از سایتهای مجاز و مسدودشده نیست. تصمیمگیری میتواند بر اساس عوامل مختلفی مانند:
- دستهبندی وبسایت
- دامنه یا URL
- نوع محتوای سایت
- فایلهای در حال دانلود
- کاربر یا گروه کاربری
- زمان و برنامه کاری
- سیاست امنیتی سازمان
- اعتبار یا ریسک مقصد
انجام شود.
Web Filtering در واقع یک اصطلاح گسترده است و فناوریهایی مانند URL Filtering، DNS Filtering، Keyword Filtering و Content Filtering میتوانند در خانواده روشهای فیلترینگ وب قرار بگیرند. در یک فایروال نسل جدید (NGFW)، Web Filtering معمولاً در کنار فناوریهای امنیتی دیگری مانند Application Control، SSL/TLS Inspection، Malware Scanning و Threat Intelligence استفاده میشود.
چرا سازمانها به Web Filtering نیاز دارند؟
هدف Web Filtering فقط جلوگیری از ورود کاربران به سایتهای نامناسب نیست.
این فناوری معمولاً سه هدف اصلی دارد:
افزایش امنیت
کاربران ممکن است ناخواسته وارد سایتهای فیشینگ، وبسایتهای آلوده یا صفحاتی شوند که برای انتشار بدافزار طراحی شدهاند. Web Filtering میتواند دسترسی به دستههایی مانند سایتهای مخرب، فیشینگ، بدافزار، پراکسیهای ناشناس و فروشگاههای نرمافزاری غیرمجاز را محدود کند.
کنترل نحوه استفاده از اینترنت
ممکن است سازمان نخواهد کاربران در ساعات کاری به برخی دستههای وب مانند شبکههای اجتماعی، سرویسهای پخش ویدئو یا سایتهای بازی دسترسی نامحدود داشته باشند. در این شرایط میتوان سیاستهای متفاوتی برای گروههای مختلف تعریف کرد.
اجرای سیاستهای سازمان
یک شرکت ممکن است براساس نوع فعالیت خود قوانین متفاوتی برای استفاده از اینترنت داشته باشد.
مثلاً:
کاربران عمومی ← دسترسی محدود به شبکههای اجتماعی
تیم بازاریابی ← دسترسی به شبکههای اجتماعی
کاربران مهمان ← مسدودسازی برخی سرویسهای اشتراک فایل
مدیران فناوری اطلاعات ← دسترسی گستردهتر برای انجام امور مدیریتی
بنابراین Web Filtering فقط یک قابلیت امنیتی نیست؛ بلکه ابزار مهمی برای مدیریت دسترسی کاربران به اینترنت نیز محسوب میشود.
Web Filtering چگونه کار میکند؟
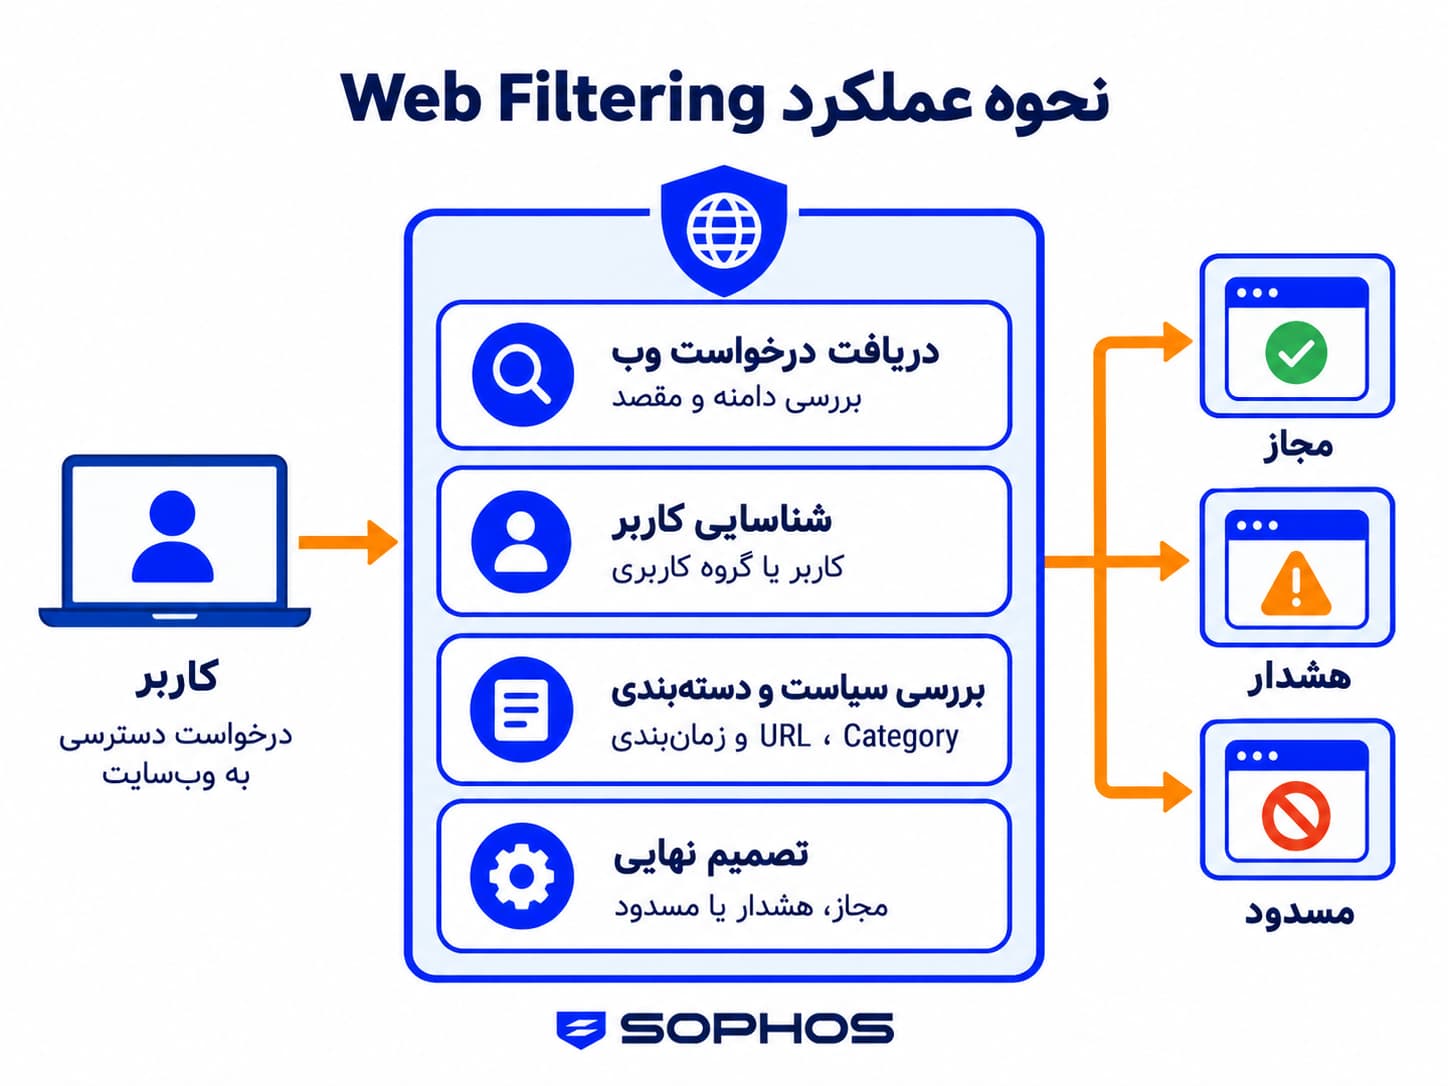
نحوه دقیق عملکرد Web Filtering به محصول امنیتی بستگی دارد، اما یک فرایند ساده را میتوان اینطور تصور کرد:
درخواست کاربر ← شناسایی کاربر ← بررسی مقصد ← دستهبندی سایت ← بررسی سیاست Web Filtering ← تصمیم فایروال ← اجازه، هشدار یا مسدودسازی
فرض کنید یکی از کاربران سازمان قصد دارد وارد یک وبسایت شود.
ابتدا فایروال درخواست را دریافت میکند و مشخص میکند:
کاربر چه کسی است، مقصد درخواست چیست و وبسایت موردنظر در چه دستهای قرار دارد. سپس سیاست مربوط به همان کاربر یا گروه بررسی میشود. اگر مثلاً سایت در دسته Social Networking قرار داشته باشد و سیاست سازمان دسترسی آن کاربر به شبکههای اجتماعی را مسدود کرده باشد، فایروال اجازه برقراری ارتباط را نمیدهد. اما اگر همان سایت برای گروه بازاریابی مجاز باشد، درخواست عبور خواهد کرد.
Web Filtering بر چه اساسی سایتها را کنترل میکند؟
فایروالها میتوانند از چند معیار مختلف برای تصمیمگیری استفاده کنند.
دستهبندی وبسایت
یکی از رایجترین روشها Category-Based Filtering است.
در این روش سایتها در دستههایی مانند:
- شبکههای اجتماعی
- آموزشی
- خبری
- خرید اینترنتی
- بازی
- پخش ویدئو
- وبمیل
- فیشینگ
- بدافزار
- ناشناسسازها و پراکسیها
قرار میگیرند.
مدیر شبکه بهجای وارد کردن هزاران سایت بهصورت دستی، کافی است برای یک Category سیاست تعریف کند.
برای مثال:
Social Networking ← محدود
Spyware & Malware ← مسدود
Education ← مجاز
Sophos Firewall نیز از Web Category برای طبقهبندی و کنترل وبسایتها در Web Policy استفاده میکند و امکان ساخت دستهبندیهای سفارشی شامل دامنه و Keyword را نیز دارد.
دامنه و URL
گاهی مدیر شبکه نمیخواهد یک دسته کامل را مسدود کند و فقط قصد دارد یک سایت خاص را کنترل کند. در این شرایط میتوان از Domain یا URL استفاده کرد. برای مثال ممکن است بیشتر شبکههای اجتماعی مجاز باشند، اما یک سرویس خاص مسدود شود. این سطح از کنترل به URL Filtering نزدیک میشود که در مقاله بعدی بهصورت جداگانه بررسی خواهیم کرد.
کاربر و گروه کاربری
یکی از قابلیتهای مهم Web Filtering در محیط سازمانی، اعمال Policy براساس هویت کاربر است. به این ترتیب لازم نیست همه کاربران شبکه یک سیاست یکسان داشته باشند.
برای مثال:
واحد مالی ← دسترسی به سایتهای بانکی و مالی
واحد فروش ← دسترسی به CRM و شبکههای اجتماعی موردنیاز
کاربران مهمان ← اینترنت محدود
مدیران شبکه ← دسترسی مدیریتی گسترده
در فایروال سوفوس نیز Web Policy میتواند برای کاربران مشخص تعریف شود و سپس از طریق Firewall Rule روی ترافیک آنها اعمال شود.
زمان دسترسی
گاهی یک سایت نباید کاملاً مسدود شود و فقط لازم است در بعضی ساعات محدود باشد. برای نمونه ممکن است دسترسی به سرویسهای ویدئویی در ساعات کاری محدود شود اما بعد از ساعت کاری آزاد باشد. فایروال سوفوس امکان اعمال Schedule روی Web Policy را فراهم میکند؛ بنابراین سیاستها میتوانند فقط در زمانهای مشخص فعال باشند.
نوع فایل
Web Filtering میتواند در کنار Web Protection برای کنترل بعضی فایلهای قابل دانلود نیز استفاده شود. برای مثال، سازمان ممکن است دانلود فایلهای اجرایی یا بعضی انواع فایل را از سایتهای خاص محدود کند. این قابلیت زمانی مهم میشود که هدف فقط مدیریت بهرهوری نیست و Web Filtering بخشی از سیاست امنیتی سازمان باشد.
فایروال بعد از تشخیص سایت چه تصمیمی میگیرد؟
در بسیاری از راهکارهای Web Filtering تصمیم فقط «مجاز» یا «مسدود» نیست. در فایروال سوفوس برای Web Policy میتوان رفتارهای مختلفی تعریف کرد.
Allow
دسترسی به سایت مجاز است.
Warn
قبل از ورود، یک پیام هشدار به کاربر نمایش داده میشود. کاربر میتواند پیام را مشاهده کند و در صورت مجاز بودن سیاست، ادامه دهد.
Block
دسترسی به وبسایت بهطور کامل مسدود میشود.
Quota
کاربر فقط برای مدت مشخصی اجازه استفاده از دسته موردنظر را دارد. برای مثال میتوان اجازه داد کاربران روزانه حداکثر دو ساعت به برخی سایتهای کماهمیت دسترسی داشته باشند. فایروال سوفوس امکان تعریف جداگانه این رفتارها برای HTTP و HTTPS و همچنین استفاده از Quota در Web Policy را فراهم میکند.
Web Filtering چگونه امنیت شبکه را افزایش میدهد؟
Web Filtering در ظاهر روی «وبسایت» تمرکز دارد، اما میتواند یک لایه امنیتی مهم باشد. بخش قابلتوجهی از حملات سایبری از تعامل کاربر با وب آغاز میشود.
برای مثال:
ایمیل فیشینگ ← کلیک روی لینک ← ورود به سایت جعلی ← سرقت اطلاعات ورود
یا:
وبسایت آلوده ← دانلود فایل مخرب ← اجرای فایل ← آلودگی سیستم
اگر فایروال بتواند مقصد را قبل از باز شدن سایت مسدود کند، ممکن است حمله در همان مراحل ابتدایی متوقف شود. البته Web Filtering بهتنهایی برای تشخیص همه تهدیدها کافی نیست. یک سایت جدید ممکن است هنوز دستهبندی نشده باشد یا صفحهای سالم بعداً آلوده شود. به همین دلیل این فناوری باید در کنار Threat Intelligence، اسکن بدافزار، IPS و سایر لایههای امنیتی استفاده شود.
آیا Web Filtering فقط برای افزایش امنیت است؟
خیر.
Web Filtering علاوه بر امنیت برای مدیریت بهرهوری و پهنای باند نیز کاربرد دارد. فرض کنید صدها کاربر در یک سازمان بهطور همزمان از سرویسهای Streaming استفاده کنند. حتی اگر این سرویسها از نظر امنیتی سالم باشند، مصرف پهنای باند آنها میتواند روی سرویسهای مهم سازمان تأثیر بگذارد. در چنین شرایطی مدیر شبکه میتواند بهجای مسدودسازی کامل، سیاست محدودتری تعریف کند.
مثلاً:
Video Hosting ← محدود در ساعات غیر کاری
یا:
Social Networking ← مجاز فقط برای گروه بازاریابی
به همین دلیل Web Filtering را نباید صرفاً ابزاری برای «بستن سایتها» دانست.
Web Filtering چه ارتباطی با HTTPS دارد؟
امروزه بیشتر وبسایتها از HTTPS استفاده میکنند و محتوای ارتباط میان مرورگر و سرور با TLS رمزگذاری میشود. این مسئله روی Web Filtering نیز تأثیر دارد. فایروال در برخی شرایط میتواند بدون رمزگشایی کامل، از اطلاعات قابل مشاهده در ابتدای ارتباط TLS برای تصمیمگیری درباره دامنه استفاده کند. اما اگر لازم باشد محتوای داخل ارتباط، مسیر دقیق درخواست یا فایل منتقلشده بررسی شود، ممکن است SSL/TLS Inspection موردنیاز باشد. فایروال سوفوس میتواند حتی برای برخی ارتباطات HTTPS رمزگشایینشده، کنترل Policy را براساس اطلاعات قابل مشاهده مقصد اعمال کند؛ اما برای بررسی محتوای رمزگذاریشده و برخی عملیات عمیقتر باید TLS Decryption فعال شود. نمایش صفحه Block یا Warn روی بعضی ارتباطات HTTPS نیز ممکن است به رمزگشایی اتصال نیاز داشته باشد.
تفاوت Web Filtering و URL Filtering چیست؟
این دو اصطلاح بسیار نزدیک هستند، اما دقیقاً یکسان نیستند.
Web Filtering مفهوم گستردهتر است.
Web Filtering میتواند مجموعهای از روشها برای کنترل وب باشد؛ از جمله Category Filtering، URL Filtering، Content Filtering و حتی در تعریف گستردهتر DNS Filtering.
در مقابل، URL Filtering بهطور مشخص روی آدرسهای وب و دستهبندی URLها تمرکز دارد.
| ویژگی | Web Filtering | URL Filtering |
|---|---|---|
| مفهوم | گسترده | تخصصیتر |
| کنترل دستهبندی سایت | بله | بله |
| کنترل URL خاص | ممکن است | بله |
| کنترل محتوا و Keyword | میتواند داشته باشد | معمولاً تمرکز اصلی نیست |
| کنترل فایل | بسته به راهکار | معمولاً محدودتر |
| کنترل کاربر و زمان | در راهکارهای سازمانی رایج | وابسته به محصول |
بنابراین میتوان گفت:
URL Filtering یکی از روشهای Web Filtering است.
تفاوت فنی این دو را در مقاله جداگانه «URL Filtering چیست و چه تفاوتی با Web Filtering دارد؟» بررسی خواهیم کرد.
تفاوت Web Filtering و DNS Filtering
DNS Filtering در مرحله تبدیل نام دامنه به IP عمل میکند. اگر دامنه در Policy مسدود باشد، DNS Resolver آدرس مقصد را به کاربر برنمیگرداند یا پاسخ دیگری ارائه میکند. اما DNS Filtering معمولاً فقط دامنه یا Hostname را میبیند.
برای مثال ممکن است بتواند:
example.com
را مسدود کند، اما معمولاً نمیتواند بین مسیرهای مختلف همان دامنه مانند صفحات مختلف تفاوت دقیقی ایجاد کند. در مقابل، Web Filtering و URL Filtering میتوانند کنترل دقیقتری روی ترافیک وب ایجاد کنند.
DNS Filtering یکی از روشهای Web Filtering محسوب میشود، اما از نظر سطح بررسی محدودتر از URL Filtering است.


تفاوت Web Filtering و Application Control
این دو فناوری نیز گاهی با یکدیگر اشتباه گرفته میشوند.
Web Filtering ← سایت یا محتوای وب را کنترل میکند.
Application Control ← برنامه یا سرویس تولیدکننده ترافیک را شناسایی و کنترل میکند.
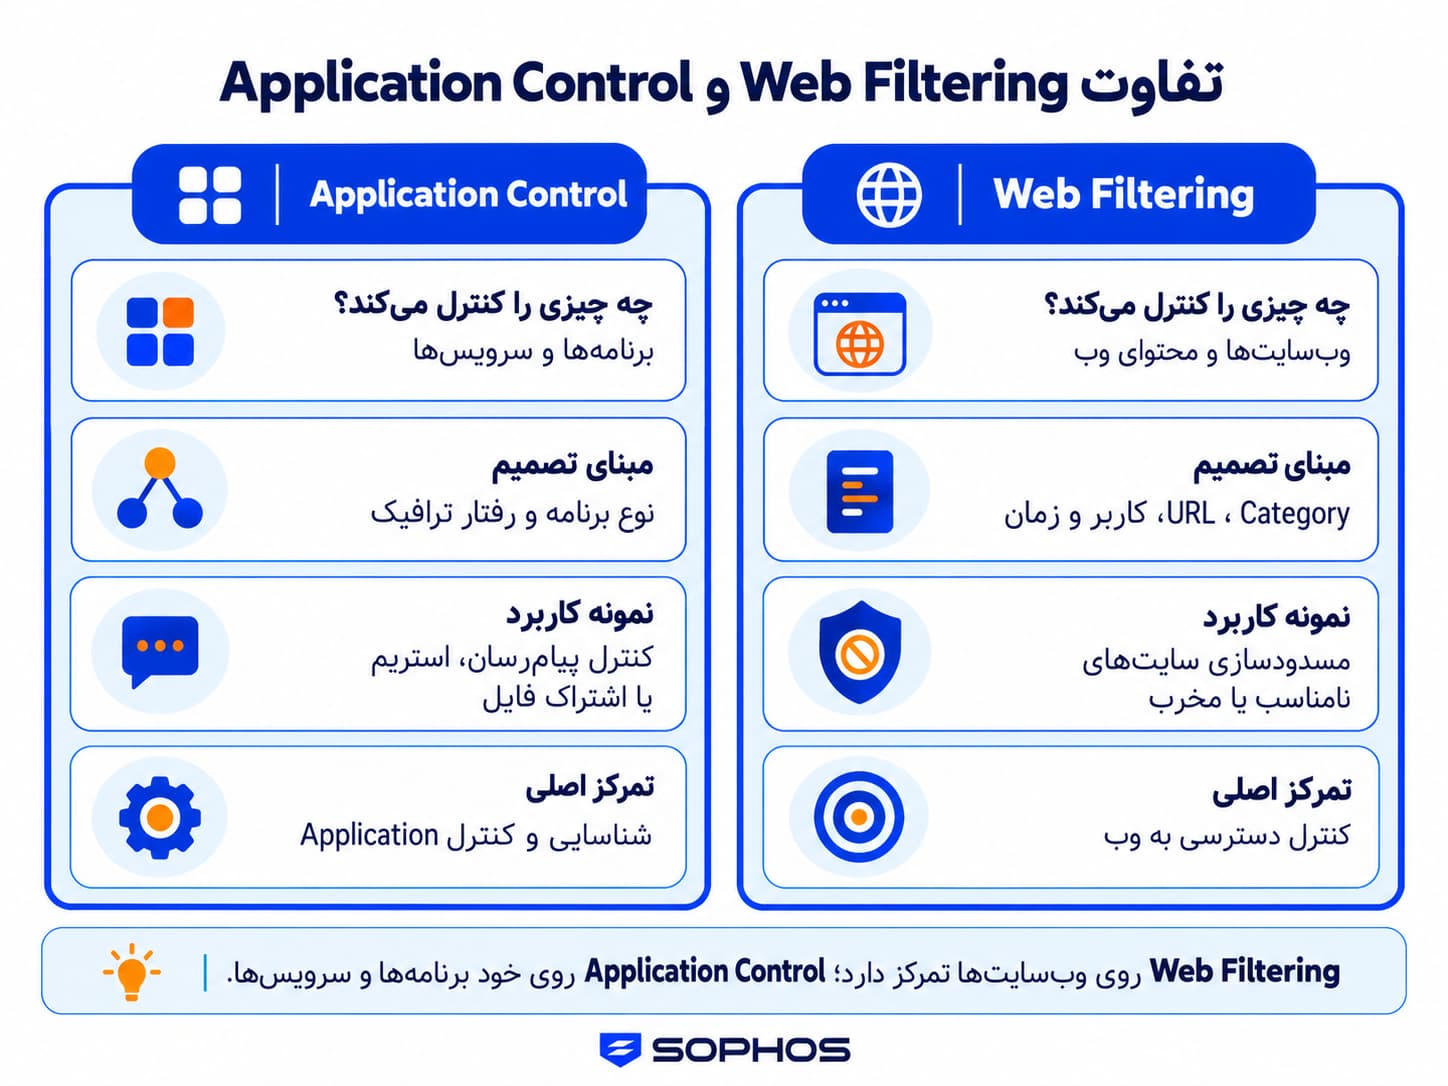
برای مثال ممکن است Web Filtering دسترسی به یک وبسایت شبکه اجتماعی را کنترل کند، درحالیکه Application Control تلاش میکند خود برنامه یا سرویس شبکه اجتماعی را در ترافیک شناسایی کند. این تفاوت زمانی مهمتر میشود که یک برنامه از دامنهها، CDNها یا پروتکلهای مشترک با سرویسهای دیگر استفاده کند.
تفاوت Web Filtering و SSL/TLS Inspection
این دو قابلیت جایگزین یکدیگر نیستند.Web Filtering تصمیم میگیرد کاربر به چه محتوایی اجازه دسترسی دارد. SSL/TLS Inspection کمک میکند فایروال بتواند محتوای رمزگذاریشده را برای بررسی امنیتی مشاهده کند.
بنابراین:
SSL/TLS Inspection ← ایجاد دید
Web Filtering ← اعمال سیاست دسترسی
در بسیاری از شبکهها این دو فناوری در کنار یکدیگر استفاده میشوند.
Web Filtering در فایروال سوفوس چگونه کار میکند؟
در فایروال سوفوس مجموعه قابلیتهای مرتبط با Web Filtering در بخش Web Protection قرار دارند. مدیر شبکه میتواند با استفاده از Web Categories، URL Groups، File Types و Policyها فعالیت مرور وب کاربران را کنترل کند.
فایروال سوفوس امکان مسدودسازی سایت یا نمایش Warning به کاربران را فراهم میکند و Policyهای Web از طریق Firewall Rule روی ترافیک اعمال میشوند.
در یک سناریوی ساده:
کاربر ← Firewall Rule ← Web Policy ← بررسی Category و User ← تصمیم Policy ← Allow / Warn / Block / Quota
Web Category در فایروال سوفوس چیست؟
فایروال سوفوس وبسایتها را در Categoryهای مختلف قرار میدهد.
برای مثال دستههایی مانند:
- Social Networking
- Video Hosting
- Web E-mail
- Search Engines
- Spyware & Malware
- Unauthorized Software Stores
- Anonymizers
- Software Updates
وجود دارند.
این دستهبندی باعث میشود مدیر شبکه مجبور نباشد تکتک سایتها را بهصورت دستی تعریف کند. مثلاً کافی است Category مربوط به Spyware & Malware مسدود شود تا Policy روی تمام سایتهایی که در آن گروه قرار گرفتهاند اعمال شود.
آیا میتوان در سوفوس دستهبندی سفارشی ساخت؟
بله. گاهی دستهبندی پیشفرض دقیقاً متناسب با نیاز سازمان نیست. فایروال سوفوس امکان ساخت Custom Web Category را فراهم میکند و مدیر شبکه میتواند دامنهها و Keywordهای موردنظر خود را داخل آن قرار دهد.
برای نمونه یک سازمان میتواند دستهای با نام:
Approved Social Media
بسازد و فقط سرویسهای موردنیاز واحد بازاریابی را در آن قرار دهد. سپس یک Web Policy جدا برای همان Category تعریف کند.
URL Group چیست؟
اگر هدف فقط کنترل چند Domain مشخص باشد، استفاده از URL Group میتواند سادهتر باشد. مثلاً میتوان یک گروه با عنوان:
Company Allowed Sites
ایجاد کرد و مجموعه سایتهای موردنیاز سازمان را داخل آن قرار داد. URL Groupها سپس میتوانند در User Activity یا Web Policy مورد استفاده قرار گیرند. این قابلیت برای Allowlist و Blocklistهای سفارشی کاربرد زیادی دارد.
User Activity در فایروال سوفوس چیست؟
در فایروال سوفوس میتوان Category، URL Group و File Type را در قالب User Activity ترکیب کرد. سپس همان Activity در Web Policy استفاده میشود. مثلاً میتوان یک User Activity برای محتوای پرخطر ایجاد کرد که شامل:
Spyware & Malware Category + مجموعه URLهای مشکوک
باشد.
اگر درخواست کاربر با یکی از این موارد مطابقت داشته باشد، Policy مربوطه اعمال میشود.
Web Policy در سوفوس
Web Policy هسته اصلی اعمال Web Filtering در فایروال سوفوس است. در Policy میتوان مشخص کرد: چه کاربرانی تحت تأثیر قانون باشند، چه نوع فعالیتی کنترل شود، چه محتوایی بررسی شود، چه Actionی برای HTTP و HTTPS اعمال شود و Policy در چه زمانی فعال باشد. نکته مهم این است که ساخت Web Policy بهتنهایی کافی نیست. برای اعمال Policy روی ترافیک باید آن را در Firewall Rule مربوطه انتخاب کرد.
SafeSearch و محدودیت YouTube
Web Protection در فایروال سوفوس فقط به Allow و Block کردن سایت محدود نمیشود. در Web Policy میتوان SafeSearch را برای موتورهای جستوجو اعمال کرد تا احتمال نمایش محتوای نامناسب در نتایج Google، Bing و Yahoo کاهش پیدا کند. همچنین امکان اعمال محدودیت روی محتوای YouTube وجود دارد. این قابلیتها بهخصوص در محیطهایی مانند مدارس، دانشگاهها و شبکههایی که کاربران عمومی دارند کاربردی هستند.
Policy Override چیست؟
گاهی یک سایت طبق Policy مسدود شده اما یک کاربر مجاز باید برای مدت کوتاهی به آن دسترسی داشته باشد. در فایروال سوفوس میتوان از Policy Override استفاده کرد. کاربران مجاز میتوانند برای سایت یا Category خاص، بازه زمانی و Access Code تعریف کنند تا دسترسی موقت ایجاد شود. این روش بهتر از آن است که برای یک نیاز موقت، کل Web Policy تغییر داده شود.
Web Exception چیست؟
گاهی لازم است یک وبسایت از بخشی از بررسیهای امنیتی مستثنا شود. در سوفوس میتوان با Web Exception بعضی کنترلها را برای ترافیک مشخص کنار گذاشت.
برای مثال ممکن است برای یک سایت خاص:
- HTTPS Decryption
- Policy Check
- Malware Scanning
- Certificate Validation
- Zero-Day Protection
نادیده گرفته شود.
اما Exception باید بسیار محدود استفاده شود، زیرا هر استثناء میتواند یک نقطه کور امنیتی ایجاد کند. مستندات Sophos نیز نشان میدهند Web Exception میتواند چندین لایه Web Protection و Zero-Day Protection را کنار بگذارد.
Web Filtering و بدافزار
Web Filtering بهتنهایی یک موتور ضدبدافزار نیست. اما میتواند اولین مرحله جلوگیری از دسترسی کاربر به یک مقصد مخرب باشد.
فرض کنید کاربر روی یک لینک فیشینگ کلیک میکند.
مسیر دفاعی ممکن است چنین باشد:
کلیک کاربر ← Web Filtering ← بررسی Category ← سایت مشکوک ← مسدودسازی
اگر سایت اجازه عبور بگیرد و فایلی دانلود شود، لایههای بعدی مانند Malware Scanning و Zero-Day Protection میتوانند فایل را بررسی کنند. اگر فایل ناشناخته باشد، ممکن است از Sandboxing برای تحلیل رفتار آن استفاده شود. این همان مفهوم دفاع چندلایه است.
Web Filtering در کنار Threat Intelligence
Threat Intelligence و Web Filtering نیز نقش متفاوتی دارند.
Web Filtering بیشتر روی Policy دسترسی وب تمرکز دارد.
Threat Intelligence اطلاعات امنیتی درباره IP، Domain، URL یا زیرساختهای مخرب را فراهم میکند. در یک حمله واقعی ممکن است Web Filtering یک سایت را بهدلیل Category مسدود کند یا Threat Intelligence مقصد را به دلیل سابقه مخرب شناسایی کند. به همین دلیل ترکیب این فناوریها نسبت به استفاده از هرکدام بهتنهایی دید امنیتی بیشتری ایجاد میکند.
یک مثال عملی از Web Filtering
فرض کنید یک شرکت سه گروه کاربری دارد:
کارمندان عمومی، تیم بازاریابی و کاربران مهمان
سیاست سازمان میتواند چنین باشد:
کارمندان عمومی ← شبکههای اجتماعی محدود
تیم بازاریابی ← شبکههای اجتماعی مجاز
کاربران مهمان ← شبکههای اجتماعی و سایتهای اشتراک فایل محدود
در عین حال:
سایتهای Malware ← برای همه مسدود
Software Updates ← برای همه مجاز
Video Hosting ← سهمیه زمانی محدود
اگر یک کاربر مهمان درخواست ورود به یک شبکه اجتماعی را ارسال کند، فایروال هویت یا Policy مربوط به او را پیدا میکند، Category مقصد را تشخیص میدهد و براساس سیاست گروه مهمان درخواست را مسدود میکند. اما اگر همان درخواست از طرف کاربر گروه بازاریابی باشد، اجازه عبور خواهد گرفت. این مثال نشان میدهد Web Filtering فقط براساس «نام سایت» تصمیم نمیگیرد؛ هویت کاربر نیز میتواند بخشی از تصمیم باشد.
محدودیتهای Web Filtering چیست؟
Web Filtering نیز بدون محدودیت نیست.
دستهبندی اشتباه
هیچ سیستم Categorization کاملاً بدون خطا نیست. ممکن است یک سایت جدید اشتباه دستهبندی شود یا هنوز در دسته مشخصی قرار نگرفته باشد.
وبسایتهای جدید
دامنههای تازه ایجادشده ممکن است هنوز سابقه کافی در سیستمهای Categorization نداشته باشند.
ترافیک رمزگذاریشده
بدون SSL/TLS Inspection ممکن است بخشهایی از ارتباط HTTPS برای فایروال قابل مشاهده نباشد.
VPN و Proxy
کاربران ممکن است برای دور زدن محدودیتها از VPN، Proxy یا Anonymizer استفاده کنند. به همین دلیل دستهبندی و مسدودسازی ابزارهای دورزننده Policy نیز اهمیت دارد.
استفاده از دامنههای مشترک
برخی سرویسها از CDN یا زیرساخت مشترک استفاده میکنند. مسدودسازی گسترده یک Domain ممکن است سرویسهای سالم دیگری را نیز تحت تأثیر قرار دهد.
حریم خصوصی
بازرسی گسترده ترافیک وب، بهخصوص در صورت SSL/TLS Decryption، باید با سیاستهای حریم خصوصی سازمان و قوانین مربوطه هماهنگ باشد. به همین دلیل Web Filtering باید با Policy دقیق و نه با مسدودسازی بیهدف پیادهسازی شود.
بهترین روش پیادهسازی Web Filtering
برای استفاده مؤثر از Web Filtering بهتر است از سیاستهای بسیار گسترده و بدون بررسی پرهیز شود. ابتدا رفتار واقعی کاربران و سرویسهای موردنیاز سازمان را شناسایی کنید. سپس Categoryهای پرخطر را مسدود کنید و برای دستههایی که صرفاً روی بهرهوری اثر میگذارند، در صورت نیاز از Warn، Quota یا Schedule استفاده کنید.
Policyهای کاربران مختلف را از یکدیگر جدا کنید و تا حد امکان از هویت کاربر بهجای یک Policy یکسان برای کل شبکه استفاده کنید.
همچنین:
- Exceptionها را محدود نگه دارید.
- سایتهای Uncategorized را زیر نظر داشته باشید.
- گزارشهای Blocked Web Attempts را بررسی کنید.
- SSL/TLS Inspection را برای ترافیکی که نیاز به بررسی عمیق دارد در نظر بگیرید.
- Web Filtering را در کنار Application Control و Threat Protection استفاده کنید.
- قبل از مسدودسازی گسترده یک Category، تأثیر آن روی سرویسهای کاری را آزمایش کنید.
گزارشگیری Web Filtering در سوفوس
کنترل دسترسی بدون گزارشگیری کامل نیست. فایروال سوفوس گزارشهایی برای بررسی نحوه استفاده کاربران از وب ارائه میکند.
از جمله میتوان به موارد زیر اشاره کرد:
- Web Risks & Usage
- Blocked Web Attempts
- Web Policy Overrides
- Web Content
- Search Engine Activity
- User Data Transfer
این اطلاعات به مدیر شبکه کمک میکنند بفهمد چه دستههایی بیشترین مصرف را دارند، کدام سایتها بیشتر مسدود شدهاند و آیا Policy نیاز به اصلاح دارد.
آیا Web Filtering در فایروال سوفوس نیاز به لایسنس دارد؟
قابلیتهای امنیتی Web Protection در Sophos Firewall به Subscription مربوطه نیاز دارند. در مدل فعلی لایسنس Sophos Firewall، Web Protection شامل قابلیتهایی مانند:
Web Security and Control، Application Control و Web Malware Protection
است.
Web Protection هم در Standard Appliance Bundle و هم در Xstream Appliance Bundle قرار دارد و بهصورت Subscription مستقل نیز ارائه میشود.
Web Filtering در کنار سایر فناوریهای فایروال
در یک فایروال مدرن هر فناوری وظیفه متفاوتی دارد.
- Web Filtering: تعیین میکند کاربران به چه وبسایتها و محتوایی دسترسی داشته باشند.
- Application Control: برنامه و سرویس ایجادکننده ترافیک را شناسایی میکند.
- SSL/TLS Inspection: ترافیک رمزگذاریشده را در صورت نیاز برای بررسی امنیتی قابل مشاهده میکند.
- DPI: محتوای ترافیک را در سطح عمیقتری بررسی میکند.
- IPS: به دنبال حملات و تلاش برای سوءاستفاده از آسیبپذیریها میگردد.
- Threat Intelligence: اطلاعات قبلی درباره مقصدها و تهدیدهای شناختهشده را فراهم میکند.
- Zero-Day Protection: فایلهای جدید و ناشناخته را با روشهایی مانند یادگیری ماشین و Sandboxing بررسی میکند.
بهترین نتیجه زمانی به دست میآید که Web Filtering بهعنوان بخشی از یک معماری دفاعی چندلایه در <a href=”/next-generation-firewall/”>فایروال نسل جدید</a> استفاده شود.
جمعبندی
Web Filtering یکی از قابلیتهای مهم فایروالهای مدرن برای کنترل دسترسی کاربران به اینترنت است. در این فناوری، فایروال میتواند براساس Category، URL، Domain، نوع محتوا، هویت کاربر، گروه، زمان و Policy سازمان تصمیم بگیرد که یک درخواست وب مجاز، محدود یا مسدود شود.
Web Filtering میتواند هم امنیت شبکه را افزایش دهد و هم به مدیریت استفاده از اینترنت و پهنای باند کمک کند. با این حال، این فناوری بهتنهایی جایگزین سایر لایههای امنیتی نیست. برای مقابله با تهدیدهای پیچیده بهتر است Web Filtering در کنار Application Control، SSL/TLS Inspection، IPS، Threat Intelligence و Zero-Day Protection استفاده شود.
در فایروال سوفوس نیز Web Protection امکان ایجاد Web Category، URL Group، User Activity و Web Policy را فراهم میکند و مدیر شبکه میتواند برای HTTP و HTTPS رفتارهایی مانند Allow، Warn، Block و Quota تعریف کند. Policyها همچنین میتوانند براساس کاربر و Schedule اجرا شوند و با سایر قابلیتهای امنیتی فایروال ترکیب شوند.
سوالات متداول درباره Web Filtering
Web Filtering فناوریای برای کنترل دسترسی کاربران به وبسایتها و محتوای اینترنت است. این کنترل میتواند براساس دستهبندی سایت، URL، کاربر، زمان، نوع فایل و سیاست سازمان انجام شود.
از Web Filtering برای مسدودسازی سایتهای مخرب، کنترل دسترسی به محتوای نامناسب، مدیریت استفاده از شبکههای اجتماعی، کاهش مصرف غیرضروری اینترنت و اجرای سیاستهای سازمان استفاده میشود.
Web Filtering مفهوم گستردهتری است و میتواند شامل چندین روش کنترل وب باشد. URL Filtering یکی از روشهای Web Filtering است که تمرکز بیشتری روی URL و دستهبندی آدرسهای وب دارد.
DNS Filtering معمولاً در سطح Domain و هنگام DNS Resolution عمل میکند، اما Web Filtering میتواند اطلاعات بیشتری درباره درخواست وب، URL، کاربر و محتوا در اختیار داشته باشد.
بله. فایروال میتواند در بسیاری از سناریوها براساس اطلاعات مقصد سایت HTTPS را کنترل کند. با این حال برای بررسی عمیق محتوای رمزگذاریشده ممکن است SSL/TLS Inspection لازم باشد.
Web Filtering روی وبسایتها و محتوای وب تمرکز دارد، درحالیکه Application Control برنامه یا سرویس ایجادکننده ترافیک را شناسایی و کنترل میکند.
بله. در فایروالهای سازمانی مانند Sophos Firewall میتوان Policyهای متفاوتی برای کاربران و گروههای مختلف تعریف کرد.
بله. Sophos Firewall امکان استفاده از Schedule در Web Policy را دارد و میتوان دسترسی به بعضی سایتها یا Categoryها را فقط در زمانهای مشخص محدود کرد.
بله. علاوه بر Allow و Block میتوان از Warn استفاده کرد تا پیش از دسترسی، پیام هشدار به کاربر نشان داده شود.
Quota اجازه میدهد کاربران برای مدت محدودی در روز به بعضی Categoryهای محدودشده دسترسی داشته باشند؛ مثلاً دو ساعت دسترسی به یک دسته خاص.
خیر. سایتهای جدید یا تهدیدهایی که هنوز شناسایی نشدهاند ممکن است از فیلتر عبور کنند. به همین دلیل Web Filtering باید در کنار Threat Intelligence، Malware Protection، IPS و Zero-Day Protection استفاده شود.