Threat Intelligence چیست؟
اطلاعات تهدید (Threat Intelligence) مجموعهای از اطلاعات خام و تحلیلشده درباره تهدیدهای سایبری است که به سازمان کمک میکند بفهمد چه تهدیدی وجود دارد، چگونه عمل میکند، چه زیرساختی استفاده میکند و برای مقابله با آن چه اقدامی باید انجام شود.
برای مثال، فرض کنید مشخص شود یک آدرس IP در حملات باجافزاری استفاده شده یا یک دامنه برای توزیع بدافزار به کار میرود.
دانستن همین آدرس IP یا دامنه مفید است؛ اما وقتی اطلاعات بیشتری مانند نوع حمله، زمان مشاهده، سطح اطمینان، گروه مهاجم و رفتار مرتبط نیز به آن اضافه شود، داده ساده به «اطلاعات تهدید» تبدیل میشود.
NIST اطلاعات تهدید سایبری را دادهای میداند که پس از جمعآوری، تحلیل، تفسیر و غنیسازی، زمینه لازم برای تصمیمگیری امنیتی را فراهم میکند. این اطلاعات میتواند شامل شاخصهای نفوذ، روشهای مهاجمان، هشدارهای امنیتی و یافتههای حاصل از بررسی حملات باشد.


تفاوت داده تهدید و اطلاعات تهدید چیست؟
این دو مفهوم شبیه یکدیگر هستند، اما دقیقاً یکی نیستند.
فرض کنید فقط این اطلاعات را داشته باشیم:
185.xxx.xxx.xxx
این صرفاً یک آدرس IP است. اگر بدانیم این IP در ارتباط با یک سرور توزیع بدافزار دیده شده است، اطلاعات بیشتری داریم.
اگر علاوه بر آن بدانیم:
- چه نوع بدافزاری از آن استفاده میکند؛
- آخرین بار چه زمانی مشاهده شده؛
- سطح اطمینان به مخرب بودن آن چقدر است؛
- چه سازمانهایی هدف قرار گرفتهاند؛
- و چه اقدام امنیتی پیشنهاد میشود؛
در این صورت داده اولیه به اطلاعات قابل استفاده برای تصمیمگیری امنیتی تبدیل شده است. بنابراین ارزش اصلی اطلاعات تهدید فقط در جمعآوری داده نیست، بلکه در اضافه کردن زمینه و معنی به آن داده است.
اطلاعات تهدید شامل چه چیزهایی میشود؟
اطلاعات تهدید میتواند انواع مختلفی از دادههای امنیتی را شامل شود. یکی از مهمترین آنها شاخص نفوذ (Indicator of Compromise – IoC) است. شاخص نفوذ نشانهای فنی است که میتواند بیانگر وقوع حمله، فعالیت مخرب یا آلوده شدن یک سیستم باشد.
نمونههای رایج آن عبارتاند از:
- آدرس IP مخرب
- دامنه آلوده
- URL مخرب
- Hash فایل آلوده
- آدرس سرور فرماندهی و کنترل
- آدرس ارسالکننده فیشینگ
- نام فایل مخرب
- الگوی خاصی از فعالیت شبکه
اما Threat Intelligence فقط به IoC محدود نمیشود. اطلاعات پیشرفتهتر میتواند شامل موارد زیر نیز باشد:
- روش حمله مهاجمان
- آسیبپذیریهای مورد سوءاستفاده
- رفتار گروههای مهاجم
- اهداف احتمالی حملات
- ابزارهای مورد استفاده مهاجمان
- زیرساختهای حمله
- روشهای مقابله و کاهش خطر
Threat Feed چیست؟
برای اینکه فایروال و سایر ابزارهای امنیتی بتوانند از اطلاعات تهدید استفاده کنند، این اطلاعات اغلب به شکل خوراک تهدید (Threat Feed) در اختیار آنها قرار میگیرد. خوراک تهدید را میتوان یک فهرست مرتباً بهروزشونده از اطلاعات مرتبط با تهدیدات دانست.
مثلاً یک خوراک میتواند شامل هزاران مورد از این نوع باشد:
- IPهای مخرب
- دامنههای فیشینگ
- URLهای توزیع بدافزار
- سرورهای فرماندهی و کنترل
- زیرساختهای مرتبط با باتنت
فایروال بهصورت دورهای این فهرست را دریافت میکند و ترافیک شبکه را با آن مقایسه میکند. اگر یک ارتباط با یکی از موارد موجود در خوراک تهدید مطابقت داشته باشد، بسته به سیاست تعریفشده میتواند ثبت، هشدار یا مسدود شود. در فایروال سوفوس نیز خوراکهای تهدید شامل IP، دامنه و URLهایی هستند که با فعالیتهایی مانند فیشینگ و بدافزار مرتبط شدهاند و میتوان فایروال را برای پایش یا مسدود کردن ترافیک مرتبط با آنها تنظیم کرد.
فایروال چگونه از Threat Intelligence استفاده میکند؟
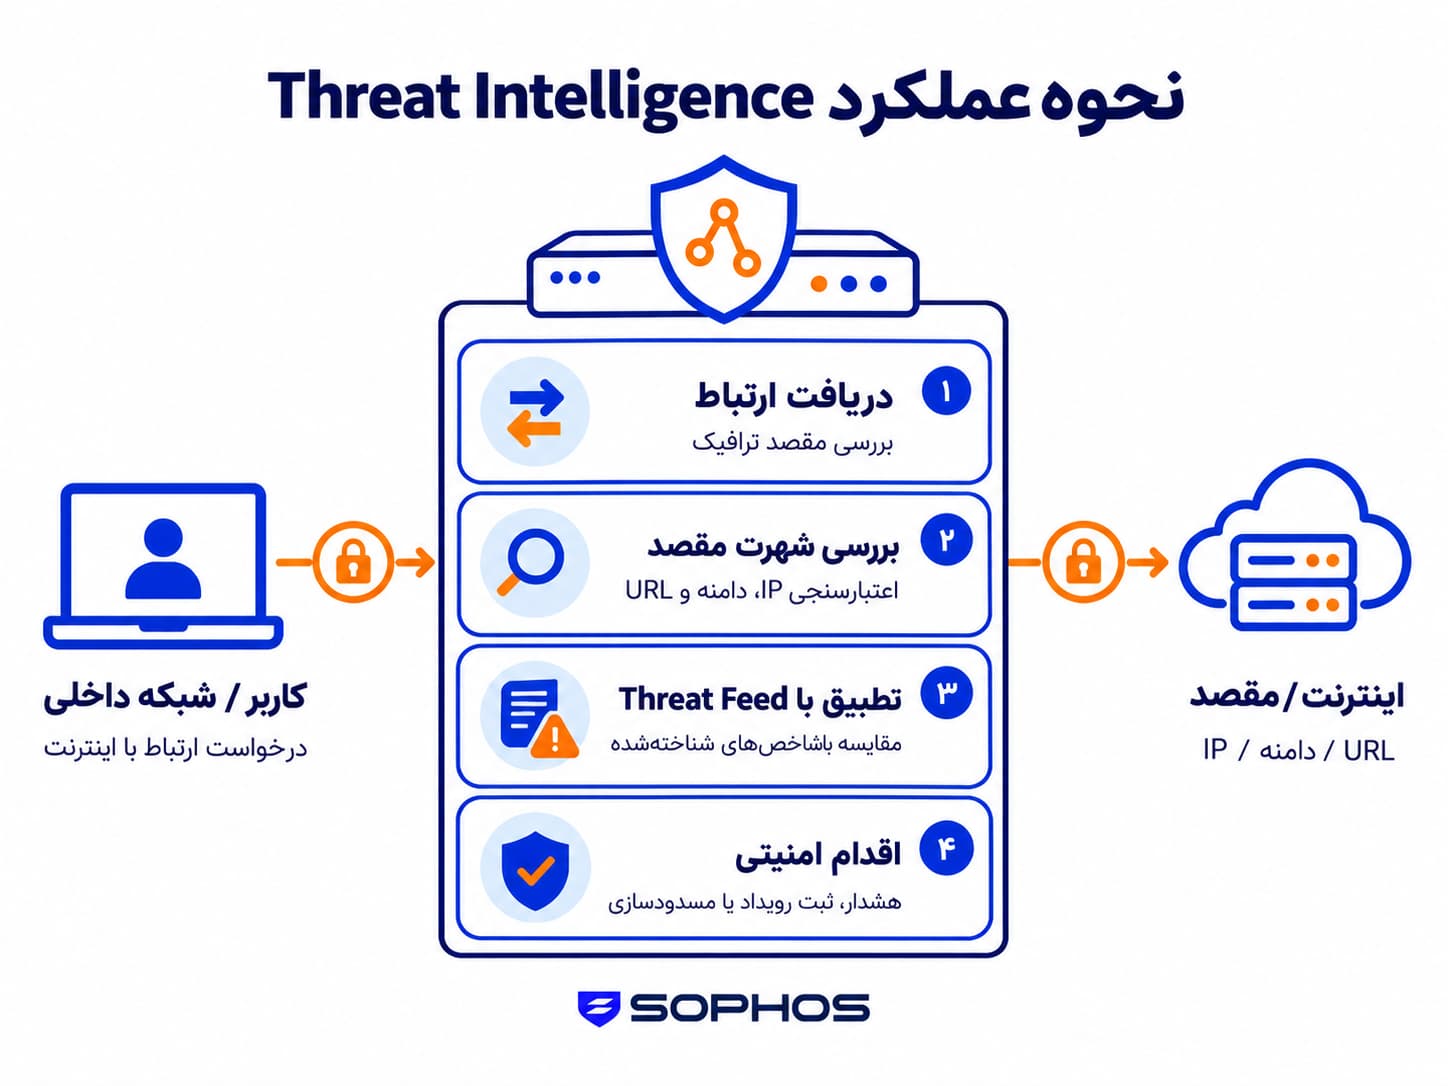
برای فهم عملکرد آن یک مثال ساده در نظر بگیریم. فرض کنید یکی از کامپیوترهای سازمان آلوده شده و بدافزار میخواهد با یک سرور خارج از شبکه ارتباط برقرار کند. از نظر یک Rule معمولی فایروال شاید اتصال مشکلی نداشته باشد:
- مبدأ یک سیستم داخلی است؛
- مقصد روی اینترنت قرار دارد؛
- ارتباط روی HTTPS انجام میشود؛
- پورت 443 نیز مجاز است.
بنابراین فقط بررسی IP و Port لزوماً نشان نمیدهد که این ارتباط خطرناک است. اما اگر IP مقصد در پایگاه اطلاعات تهدید بهعنوان زیرساخت مخرب شناخته شده باشد، فایروال میتواند ارتباط را شناسایی کند. فرایند به شکل ساده میتواند اینطور باشد:
ایجاد ارتباط ← بررسی مقصد ← مقایسه با اطلاعات تهدید ← پیدا شدن شاخص مخرب ← اعمال سیاست امنیتی
سیاست ممکن است شامل:
ثبت رویداد ← هشدار ← مسدودسازی ارتباط
باشد. به این ترتیب، فایروال پیش از آنکه مجبور باشد فقط از روی محتوای بستهها مخرب بودن Connection را تشخیص دهد، از اطلاعاتی استفاده میکند که قبلاً درباره مقصد آن ارتباط جمعآوری شده است.
Reputation در فایروال چیست؟
یکی از کاربردهای اطلاعات تهدید، اعتبارسنجی (Reputation) منابع اینترنتی است. ممکن است برای IP، دامنه، URL یا حتی فایلها یک سطح اعتبار در نظر گرفته شود.
برای مثال:
معتبر ← ناشناخته ← مشکوک ← مخرب
اگر یک IP در هزاران فعالیت سالم دیده شده باشد، وضعیت آن با IPای که مرتب در حملات فیشینگ یا بدافزاری مشاهده شده متفاوت خواهد بود. فایروال میتواند هنگام تصمیمگیری این اعتبار را نیز در نظر بگیرد. در نتیجه سیاستهای امنیتی فقط به این محدود نمیشوند که:
«این IP اجازه عبور دارد یا خیر؟»
بلکه میتوان پرسید:
«آیا این مقصد سابقه فعالیت مخرب دارد؟»
ارتباط Threat Intelligence و IPS چیست؟
سامانه جلوگیری از نفوذ (Intrusion Prevention System – IPS) و اطلاعات تهدید مکمل یکدیگر هستند. IPS معمولاً به دنبال نشانههای حمله داخل ترافیک میگردد. اطلاعات تهدید میتواند درباره مبدأ، مقصد یا زیرساخت مرتبط با حمله اطلاعات ارائه کند.
برای مثال:
ممکن است یک Connection هیچ Signature مشخصی از حمله نداشته باشد، اما مقصد آن یک سرور شناختهشده فرماندهی و کنترل باشد.
در این شرایط:
IPS ← رفتار یا الگوی حمله را بررسی میکند.
اطلاعات تهدید ← اعتبار مبدأ یا مقصد ارتباط را بررسی میکند.
استفاده همزمان از این دو دید دقیقتری نسبت به تهدید ایجاد میکند.
ارتباط Threat Intelligence با DPI چیست؟
بازرسی عمیق بستهها (Deep Packet Inspection – DPI) محتوای ترافیک را عمیقتر بررسی میکند. اطلاعات تهدید در عوض Context بیشتری درباره عناصر موجود در ترافیک ارائه میدهد. فرض کنید DPI متوجه شود کاربر به یک دامنه خاص متصل شده است. فایروال میتواند این دامنه را با اطلاعات تهدید مقایسه کند. اگر دامنه اخیراً برای فیشینگ یا توزیع بدافزار استفاده شده باشد، اطلاعات تهدید میتواند به تصمیم امنیتی کمک کند.
بنابراین:
DPI ← میبیند داخل ترافیک چه اتفاقی در حال رخ دادن است.
اطلاعات تهدید ← میگوید آن چیزی که دیده شده چقدر خطرناک است.
ارتباط Threat Intelligence با SSL/TLS Inspection
ممکن است یک ارتباط مخرب کاملاً رمزگذاریشده باشد. در چنین شرایطی فایروال همیشه نیاز ندارد برای اولین سطح تصمیمگیری، تمام محتوای Connection را رمزگشایی کند. برای مثال اگر IP یا دامنه مقصد قبلاً بهعنوان یک مقصد مخرب شناخته شده باشد، اطلاعات تهدید میتواند قبل یا در کنار بررسی عمیقتر مورد استفاده قرار گیرد. اما اگر نیاز باشد محتوای خود Connection نیز بررسی شود، بازرسی SSL/TLS امکان مشاهده اطلاعات بیشتری از ارتباط رمزگذاریشده را فراهم میکند. در فایروال نسل جدید این فناوریها معمولاً در کنار یکدیگر استفاده میشوند:
اطلاعات تهدید + DPI + IPS + بازرسی TLS
و هرکدام بخش متفاوتی از تصویر تهدید را تکمیل میکنند.
Threat Intelligence چگونه ارتباط با Command and Control را شناسایی میکند؟
بسیاری از بدافزارها پس از آلوده کردن سیستم تلاش میکنند با زیرساخت مهاجم ارتباط برقرار کنند. این زیرساخت معمولاً فرماندهی و کنترل (Command and Control – C2) نامیده میشود.
بدافزار ممکن است برای:
- دریافت دستور جدید
- دانلود فایل بیشتر
- ارسال اطلاعات سرقتشده
- دریافت تنظیمات
- بهروزرسانی خود
با چنین سروری ارتباط برقرار کند. اگر IP، دامنه یا URL سرور مهاجم قبلاً توسط سامانههای Threat Intelligence شناسایی شده باشد، فایروال میتواند اتصال سیستم داخلی به آن را متوقف کند. این موضوع حتی زمانی اهمیت بیشتری پیدا میکند که Endpoint از قبل آلوده شده باشد. در این شرایط فایروال میتواند نقش یک لایه دفاعی دوم را ایفا کند و مانع ارتباط بدافزار با زیرساخت مهاجم شود.
Threat Intelligence در مقابله با فیشینگ
اطلاعات تهدید فقط برای IP استفاده نمیشود. دامنهها و URLها نیز میتوانند بهعنوان شاخص مخرب منتشر شوند. فرض کنید یک کمپین فیشینگ با دامنهای شبیه سایت بانک ایجاد شده باشد. پس از شناسایی این دامنه توسط مراکز امنیتی، آدرس آن میتواند وارد خوراکهای تهدید شود. اگر کاربر سازمان بعداً روی لینک فیشینگ کلیک کند، فایروال میتواند مقصد را با فهرست دامنههای مخرب مقایسه کرده و اتصال را مسدود کند.
در این سناریو، Threat Intelligence باعث میشود اطلاعاتی که از یک حمله در نقطهای از جهان به دست آمده، برای محافظت از سازمانهای دیگر نیز قابل استفاده باشد. همین اشتراک اطلاعات یکی از ارزشهای مهم Threat Intelligence است. NIST نیز اشاره میکند که اشتراک اطلاعات درباره حملات میتواند به سازمانهای دیگر در شناسایی سریعتر تلاشهای نفوذ و اجرای اقدامات مقابلهای کمک کند. NIST Computer Security Resource Center
انواع Threat Intelligence
اطلاعات تهدید معمولاً از نظر سطح استفاده به چند گروه تقسیم میشود.
اطلاعات تهدید راهبردی
این نوع بیشتر برای مدیران و تصمیمگیرندگان سازمان مناسب است.
تمرکز آن میتواند روی مواردی مانند:
- روند حملات سایبری
- گروههای مهاجم
- تهدیدهای یک صنعت
- ریسکهای جغرافیایی
- اهداف احتمالی مهاجمان
باشد.
اطلاعات تهدید تاکتیکی
این نوع روی روشهایی تمرکز دارد که مهاجمان برای حمله استفاده میکنند.
برای مثال:
- فیشینگ
- Credential Theft
- حرکت جانبی
- سوءاستفاده از آسیبپذیری
- استفاده از PowerShell
این اطلاعات بیشتر برای تیمهای امنیت و SOC کاربرد دارد.
اطلاعات تهدید عملیاتی
تمرکز آن روی یک حمله یا کمپین مشخص است.
مثلاً:
«گروه مهاجم خاصی در حال هدف قرار دادن شرکتهای مالی با یک بدافزار مشخص است.»
اطلاعات تهدید فنی
این بخش بیشترین ارتباط مستقیم را با فایروال دارد.
شامل مواردی مانند:
- IP
- Domain
- URL
- Hash
- زیرساخت فرماندهی و کنترل
میشود.
فایروالها معمولاً بیشترین استفاده مستقیم خود را از همین نوع اطلاعات دارند.
آیا هر Threat Feed ارزش استفاده دارد؟
خیر. این نکته بسیار مهم است. اضافه کردن تعداد زیادی خوراک تهدید الزاماً امنیت را بیشتر نمیکند.
یک خوراک نامناسب ممکن است:
- اطلاعات قدیمی داشته باشد؛
- تعداد زیادی False Positive ایجاد کند؛
- با Feedهای دیگر تکراری باشد؛
- بهندرت بهروزرسانی شود؛
- منابع فایروال را بیدلیل مصرف کند.
برای مثال ممکن است یک IP چند ماه پیش متعلق به زیرساخت مهاجم بوده باشد، اما امروز به کاربر یا سرویس دیگری اختصاص داده شده باشد.
بنابراین کیفیت Threat Intelligence اهمیت بیشتری از حجم آن دارد.
در مستندات فایروال سوفوس نیز توصیه شده قبل از اضافه کردن خوراک شخص ثالث، منبع، توضیحات، دفعات بهروزرسانی و کاربرد آن برای شبکه بررسی شود و عملکرد Feed از طریق Logها ارزیابی شود.
یک Threat Feed خوب چه ویژگیهایی دارد؟
برای ارزیابی یک خوراک تهدید بهتر است چند معیار بررسی شود.
- منبع قابل اعتماد: باید مشخص باشد داده از کجا آمده و چه سازمان یا تیمی مسئول جمعآوری آن است.
- بهروزرسانی سریع: اطلاعات Threat Intelligence عمر محدودی دارد. بعضی IPها و دامنههای مخرب ممکن است تنها برای چند ساعت یا چند روز استفاده شوند.
- False Positive پایین: Feed نباید تعداد زیادی سرویس سالم را به اشتباه مخرب معرفی کند.
- Context مناسب: هرچه اطلاعات بیشتری درباره Indicator وجود داشته باشد، تصمیمگیری دقیقتر خواهد بود.
- مرتبط بودن با سازمان: خوراکی که برای یک بانک مفید است الزاماً بهترین انتخاب برای یک کارخانه یا شرکت نرمافزاری نیست.
- امکان استفاده خودکار: فرمت Feed باید طوری باشد که فایروال، SIEM یا سایر ابزارهای امنیتی بتوانند آن را پردازش کنند.
مشکل False Positive در Threat Intelligence چیست؟
مثبت کاذب (False Positive) زمانی رخ میدهد که یک منبع سالم به اشتباه مخرب تشخیص داده شود. فرض کنید یک IP متعلق به یک سرویس ابری بزرگ در Threat Feed قرار گرفته باشد. اگر فایروال بدون بررسی کافی آن را Block کند، ممکن است کاربران دیگر نتوانند از بخشی از سرویس استفاده کنند. بنابراین Threat Intelligence نباید بدون سیاست مناسب به معنی:
«هر چیزی که داخل Feed بود فوراً مسدود شود»
باشد.
باید عواملی مانند:
- اعتبار Feed
- سطح اطمینان
- نوع Indicator
- حساسیت شبکه
- تأثیر احتمالی Block
- تعداد دفعات مشاهده
نیز در نظر گرفته شوند. برای Feedهای جدید، در بعضی محیطها منطقی است ابتدا مدتی در حالت Monitor استفاده شوند و پس از بررسی نتایج، Policy به Block تغییر کند.
مشکل False Negative چیست؟
حالت برعکس نیز وجود دارد. ممکن است یک دامنه یا IP مخرب هنوز در Feed وجود نداشته باشد. این اتفاق میتواند زمانی رخ دهد که:
- زیرساخت مهاجم تازه ایجاد شده باشد؛
- دامنه جدید باشد؛
- IP دائماً تغییر کند؛
- مهاجم از سرویس قانونی سوءاستفاده کند.
به همین دلیل Threat Intelligence هرگز نباید تنها ابزار تشخیص تهدید باشد.
فایروال همچنان به فناوریهایی مانند:
- IPS
- DPI
- تحلیل رفتار
- ضدبدافزار
- Sandboxing
- NDR
نیاز دارد.
Threat Intelligence و حملات روز صفر
Threat Intelligence میتواند در مقابله با حملات روز صفر مفید باشد، اما نباید تصور کرد هر Zero-Day را مستقیماً تشخیص میدهد. ممکن است آسیبپذیری هنوز ناشناخته باشد، اما زیرساخت مورد استفاده مهاجم قبلاً شناسایی شده باشد.
برای مثال:
خود Exploit ناشناخته است،
اما
IP سرور فرماندهی و کنترل شناخته شده است.
در چنین شرایطی اطلاعات تهدید میتواند بخشی از زنجیره حمله را متوقف کند. از طرف دیگر وقتی یک کمپین جدید کشف میشود، شاخصهای آن میتوانند به سرعت میان ابزارهای امنیتی توزیع شوند. به همین دلیل Threat Intelligence و محافظت روز صفر مکمل یکدیگر هستند، نه جایگزین هم.
Threat Intelligence در فایروال سوفوس
در فایروال سوفوس، Threat Intelligence بخشی از قابلیت پاسخ فعال به تهدید (Active Threat Response) است. در نسخههای فعلی فایروال سوفوس، چند منبع Threat Feed قابل استفاده هستند:
- Sophos X-Ops
- Sophos MDR
- NDR Essentials
- خوراکهای شخص ثالث
این Feedها میتوانند اطلاعاتی درباره IP، Domain و URLهای مرتبط با فعالیتهای مخرب در اختیار فایروال قرار دهند. فایروال سپس میتواند ترافیک مرتبط با این شاخصها را ثبت، مانیتور یا مسدود کند.
Sophos X-Ops Threat Feeds
این Feed از پایگاه اطلاعات تهدید سوفوس استفاده میکند. اطلاعاتی که توسط تیمهای امنیتی سوفوس درباره تهدیدهای فعال شناسایی میشوند میتوانند در اختیار فایروال قرار گیرند تا ارتباط با زیرساختهای مخرب سریعتر شناسایی شود.
MDR Threat Feeds
اگر سازمان از Sophos MDR استفاده کند، تحلیلگران MDR میتوانند اطلاعات مرتبط با تهدید فعال در شبکه را مستقیماً در اختیار Firewall قرار دهند. در نتیجه فایروال میتواند بدون انتظار برای ایجاد دستی Rule، در برابر Indicator مرتبط واکنش نشان دهد. مستندات سوفوس امکان Log only یا Log and drop را برای چنین مواردی توضیح میدهند.
NDR Essentials
NDR Essentials با استفاده از تحلیل ترافیک و یادگیری ماشین به دنبال رفتارها و شاخصهای مشکوک در شبکه میگردد. اطلاعات حاصل میتواند تصویر کاملتری از فعالیتهای شبکه در اختیار تیم امنیتی قرار دهد.
Third-Party Threat Feeds
فایروال سوفوس امکان اضافه کردن Feedهای شخص ثالث را نیز فراهم میکند.
برای مثال میتوان فهرستهایی شامل:
- IPv4
- Domain
- URL
را به فایروال معرفی کرد.
سوفوس در مستندات فعلی خود نمونههایی مانند Cisco Talos، GreyNoise، CrowdSec، URLhaus و برخی منابع OSINT را در میان Feedهای آزمایششده ذکر کرده است
Threat Intelligence در سوفوس چگونه به ترافیک واکنش نشان میدهد؟
فرض کنید سیستم داخلی تلاش میکند به دامنهای وصل شود که در یکی از Feedهای فعال وجود دارد. فایروال Indicator را با Threat Feed مقایسه میکند.
در صورت Match شدن، بسته به تنظیمات میتواند:
فقط Log ثبت کند
یا
ارتباط را Drop کرده و Log ثبت کند.
در معماری سوفوس Active Threat Response، میتواند چند نوع Feed را پشت سر هم بررسی کند و براساس Policy انتخابشده واکنش مناسب نشان دهد. مزیت اصلی این مدل این است که اطلاعات تهدید صرفاً برای مشاهده در یک Dashboard باقی نمیماند، بلکه میتواند مستقیماً وارد فرایند تصمیمگیری فایروال شود.
آیا Threat Intelligence جایگزین Firewall Rule میشود؟
خیر. Ruleهای فایروال مشخص میکنند چه نوع ارتباطی اصولاً اجازه عبور دارد.
Threat Intelligence اطلاعات اضافهای درباره ریسک همان ارتباط فراهم میکند.
مثلاً Firewall Rule ممکن است بگوید:
کاربران LAN میتوانند از HTTPS به اینترنت دسترسی داشته باشند.
اما Threat Intelligence میتواند اضافه کند:
بهجز مقصدهایی که بهعنوان مخرب شناخته شدهاند.
بنابراین اطلاعات تهدید لایه جدیدی از Context به Policy فایروال اضافه میکند.
تفاوت Threat Intelligence و Threat Hunting چیست؟
این دو اصطلاح نیز گاهی با هم اشتباه گرفته میشوند.
Threat Intelligence اطلاعاتی درباره تهدیدها فراهم میکند.
Threat Hunting فرایندی است که طی آن متخصصان امنیت بهصورت فعال در شبکه دنبال نشانههای تهدید میگردند.
برای مثال Threat Intelligence ممکن است بگوید:
این IP به یک گروه مهاجم مرتبط است.
Threat Hunter سپس در Logها جستجو میکند:
آیا هیچکدام از سیستمهای ما تاکنون با این IP ارتباط داشتهاند؟
بنابراین Threat Intelligence میتواند یکی از ورودیهای اصلی Threat Hunting باشد.
مزایای استفاده از Threat Intelligence در فایروال
شناسایی سریعتر تهدید
فایروال لازم نیست تمام تهدیدها را برای اولین بار خودش کشف کند. میتواند از تجربه و تحلیل شبکههای امنیتی دیگر استفاده کند.
مسدود کردن زیرساخت مهاجم
IP، Domain و URLهای شناختهشده میتوانند پیش از برقراری کامل ارتباط Block شوند.
کاهش زمان واکنش
Feedهای خودکار باعث میشوند فاصله زمانی میان کشف تهدید و اعمال Policy کاهش پیدا کند.
دید بیشتر نسبت به ارتباطات شبکه
Logهای مربوط به IoCها میتوانند مشخص کنند کدام Endpointها تلاش کردهاند به مقصدهای مشکوک متصل شوند.
کمک به Incident Response
اگر ارتباط یک سیستم با C2 شناسایی شود، تیم امنیتی میتواند Endpoint مرتبط را برای بررسی بیشتر پیدا کند.
استفاده بهتر از سایر سرویسهای امنیتی
اطلاعات Threat Intelligence میتواند در کنار IPS، NDR، SIEM و Endpoint اطلاعات دقیقتری درباره یک Incident فراهم کند.
محدودیتهای Threat Intelligence چیست؟
Threat Intelligence بسیار مفید است، اما بینقص نیست.
Indicatorها عمر محدودی دارند
مهاجمان میتوانند IP و Domain خود را عوض کنند.
اطلاعات ممکن است قدیمی شوند
Feedهایی با Update کند ارزش امنیتی کمتری دارند.
False Positive وجود دارد
گاهی سرویس سالم اشتباه شناسایی میشود.
حجم زیاد اطلاعات مشکلساز است
داشتن میلیونها Indicator بدون Context الزاماً امنیت بهتری ایجاد نمیکند.
همه تهدیدها Indicator شناختهشده ندارند
یک حمله کاملاً جدید ممکن است هنوز در هیچ Feed ثبت نشده باشد.
کیفیت منابع متفاوت است
Feed رایگان و Feed تجاری الزاماً از نظر دقت و سرعت بهروزرسانی یکسان نیستند.
بهترین روش استفاده از Threat Intelligence در فایروال
برای استفاده مؤثر بهتر است چند اصل رعایت شود:
- از منابع معتبر استفاده کنید.
منبع Feed و روش جمعآوری اطلاعات آن باید مشخص باشد. - تاریخ بهروزرسانی را بررسی کنید.
Indicatorهای قدیمی ممکن است ارزش عملیاتی کمی داشته باشند. - Feedهای تکراری را کاهش دهید.
تعداد بیشتر همیشه به معنی امنیت بهتر نیست. - Feed جدید را ابتدا بررسی کنید.
در صورت امکان مدتی آن را Monitor کنید و Logها را بررسی کنید. - Exceptionها را محدود نگه دارید.
استثناهای زیاد میتوانند اثر Feed را کاهش دهند. - Logها را مرتب تحلیل کنید.
Match شدن یک Endpoint با IoC میتواند نشانه آلودگی داخلی باشد. - Threat Intelligence را با فناوریهای دیگر ترکیب کنید.
IPS، DPI، TLS Inspection، Endpoint Security و NDR همچنان ضروری هستند.
یک مثال ساده از عملکرد Threat Intelligence
فرض کنید یک لپتاپ داخل سازمان آلوده شده است.
بدافزار تلاش میکند به آدرس زیر متصل شود:
سیستم آلوده ← اینترنت ← سرور فرماندهی و کنترل
از نظر Rule فایروال، دسترسی HTTPS به اینترنت مجاز است. اما IP مقصد در Threat Feed بهعنوان C2 ثبت شده است.
فایروال ارتباط را با Feed مقایسه میکند:
IP مقصد ← تطبیق با IoC ← تشخیص مقصد مخرب ← مسدودسازی ← ثبت Log
تیم IT سپس Log را بررسی کرده و متوجه میشود کدام سیستم داخلی تلاش کرده با سرور مهاجم ارتباط برقرار کند. به این ترتیب Threat Intelligence علاوه بر مسدود کردن ارتباط، میتواند به کشف Endpoint آلوده نیز کمک کند.
Threat Intelligence در کنار فناوریهای فایروال نسل جدید
اطلاعات تهدید زمانی بیشترین ارزش را دارد که بخشی از یک معماری چندلایه باشد.
در یک NGFW میتوان این زنجیره را تصور کرد:
- Firewall Rules: کنترل اولیه ارتباط
- Application Control: شناسایی برنامه
- SSL/TLS Inspection: مشاهده ترافیک رمزگذاریشده
- DPI: تحلیل عمیق محتوا
- IPS: شناسایی حملات
- Threat Intelligence: بررسی اعتبار و سابقه شاخصهای موجود در ارتباط
- Sandboxing: تحلیل فایلهای ناشناخته
هیچکدام از این فناوریها بهتنهایی تصویر کاملی ایجاد نمیکنند؛ قدرت اصلی فایروال نسل جدید از ترکیب این اطلاعات و تصمیمگیری بر اساس Context بیشتر به دست میآید.
جمعبندی
Threat Intelligence یا اطلاعات تهدید باعث میشود فایروال فقط به ترافیکی که همان لحظه مشاهده میکند وابسته نباشد، بلکه از اطلاعاتی که قبلاً درباره تهدیدهای سایبری جمعآوری و تحلیل شدهاند نیز استفاده کند. این اطلاعات میتوانند شامل IPهای مخرب، دامنههای فیشینگ، URLهای آلوده، سرورهای فرماندهی و کنترل و سایر شاخصهای نفوذ باشند. فایروال این شاخصها را از طریق Threat Feed دریافت کرده و ترافیک شبکه را با آنها مقایسه میکند. در صورت مشاهده ارتباط مشکوک میتواند آن را ثبت، هشدار یا مسدود کند. اما کیفیت اطلاعات اهمیت زیادی دارد. Feedهای قدیمی، نامعتبر یا بیشازحد گسترده میتوانند False Positive ایجاد کنند؛ بنابراین منبع، زمان بهروزرسانی و ارتباط Feed با نیازهای سازمان باید بررسی شود.
در فایروال سوفوس نیز Active Threat Response امکان استفاده از Threat Feedهای Sophos X-Ops، MDR، NDR و منابع شخص ثالث را فراهم میکند تا اطلاعات تهدید مستقیماً وارد فرایند دفاع شبکه شود.
در نهایت، Threat Intelligence را نباید جایگزین IPS، DPI یا سایر فناوریهای امنیتی دانست؛ بلکه لایهای از اطلاعات و Context است که به این ابزارها کمک میکند تصمیمهای سریعتر و دقیقتری بگیرند.
سوالات متداول درباره Threat Intelligence
Threat Intelligence یا اطلاعات تهدید، اطلاعات تحلیلشده درباره تهدیدهای سایبری است که به سازمان کمک میکند حملات، مهاجمان و زیرساختهای مخرب را بهتر شناسایی کند.
IoC یا شاخص نفوذ یک نشانه فنی از فعالیت مخرب است. IP، Domain، URL یا Hash فایل مخرب میتوانند نمونههایی از IoC باشند.
Threat Feed یا خوراک تهدید فهرستی بهروزشونده از اطلاعات مرتبط با تهدیدهاست که میتواند شامل IP، دامنه، URL و سایر Indicatorهای مخرب باشد.
فایروال ترافیک شبکه را با اطلاعات موجود در Threat Feed مقایسه میکند. اگر مبدأ یا مقصد ارتباط با یک Indicator مخرب Match شود، میتواند اتصال را ثبت یا مسدود کند.
اطلاعات تهدید میتواند زیرساخت، فایل یا مقصدهای مرتبط با بدافزار را شناسایی کند، اما جایگزین ضدبدافزار، IPS یا Sandboxing نیست.
IPS محتوای ترافیک را برای پیدا کردن نشانههای حمله بررسی میکند، درحالیکه Threat Intelligence اطلاعاتی درباره IPها، Domainها، URLها و سایر شاخصهای شناختهشده تهدید فراهم میکند.
نه لزوماً. اعتبار Feed، زمان بهروزرسانی، سطح اطمینان و احتمال False Positive باید در نظر گرفته شود.
اگر زیرساخت یا سرور فرماندهی و کنترل یک باجافزار شناسایی شده باشد، فایروال میتواند ارتباط سیستم آلوده با آن را مسدود کند.
فایروال سوفوس از Active Threat Response برای استفاده از Threat Feedهای مختلف مانند Sophos X-Ops، MDR، NDR و Feedهای شخص ثالث استفاده میکند و میتواند ترافیک مرتبط با IoCها را مانیتور یا مسدود کند.
گاهی میتواند بخشی از حمله را تشخیص دهد؛ برای مثال ممکن است Exploit جدید باشد اما IP یا Domain مورد استفاده مهاجم قبلاً شناخته شده باشد. برای شناسایی بهتر تهدیدهای ناشناخته باید Threat Intelligence در کنار فناوریهایی مانند تحلیل رفتاری، Sandboxing و Zero-Day Protection استفاده شود.