URL Filtering چیست؟
URL Filtering یا فیلتر کردن URL یک فناوری امنیتی در فایروال های سخت افزاری و نرم افزاری برای کنترل دسترسی کاربران به آدرسهای اینترنتی است.
URL مخفف Uniform Resource Locator است و آدرس دقیق یک منبع در اینترنت را مشخص میکند.
برای مثال:
example.com
یک دامنه است، اما:
example.com/download/file.exe
به یک مسیر یا منبع مشخص در همان دامنه اشاره میکند. در URL Filtering، سیستم امنیتی درخواست کاربر را بررسی میکند و براساس Policy مشخص میکند که دسترسی به مقصد موردنظر مجاز است یا باید مسدود شود.
URL Filtering روشی برای محدود کردن محتوای وب قابل دسترسی کاربران معرفی میکند که میتواند هم URLهای منفرد و هم دستههای URL را کنترل کند.
در URL Filtering دو روش اصلی برای اعمال معرفی شده است:
- فیلترینگ براساس دستهبندی و اعتبار
- فیلترینگ دستی براساس URL، گروه URL یا فهرست URLها
چرا URL Filtering اهمیت دارد؟
کاربران سازمان در طول روز به تعداد زیادی سایت و سرویس اینترنتی متصل میشوند. همه این مقصدها قابل اعتماد نیستند.
برخی URLها ممکن است کاربران را به:
- صفحات فیشینگ
- سایتهای آلوده
- فایلهای مخرب
- صفحات جعلی ورود
- سرویسهای غیرمجاز
- محتوای نامناسب
- سایتهای پرریسک
هدایت کنند.
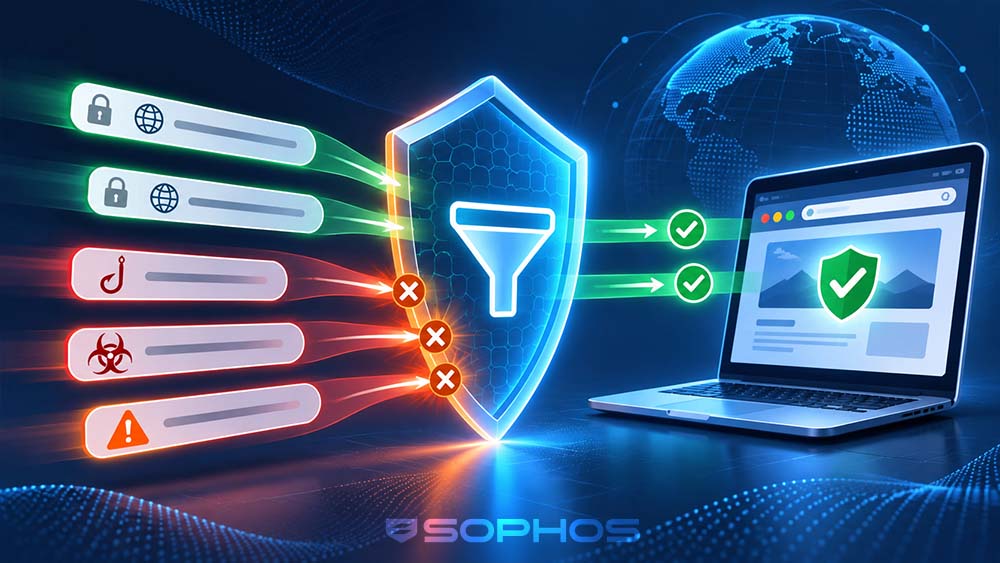
URL Filtering میتواند درخواست را قبل از بارگذاری کامل صفحه بررسی کند و در صورت مطابقت با سیاست امنیتی، دسترسی را متوقف کند. به همین دلیل این فناوری هم برای امنیت و هم برای کنترل نحوه استفاده کاربران از اینترنت کاربرد دارد.
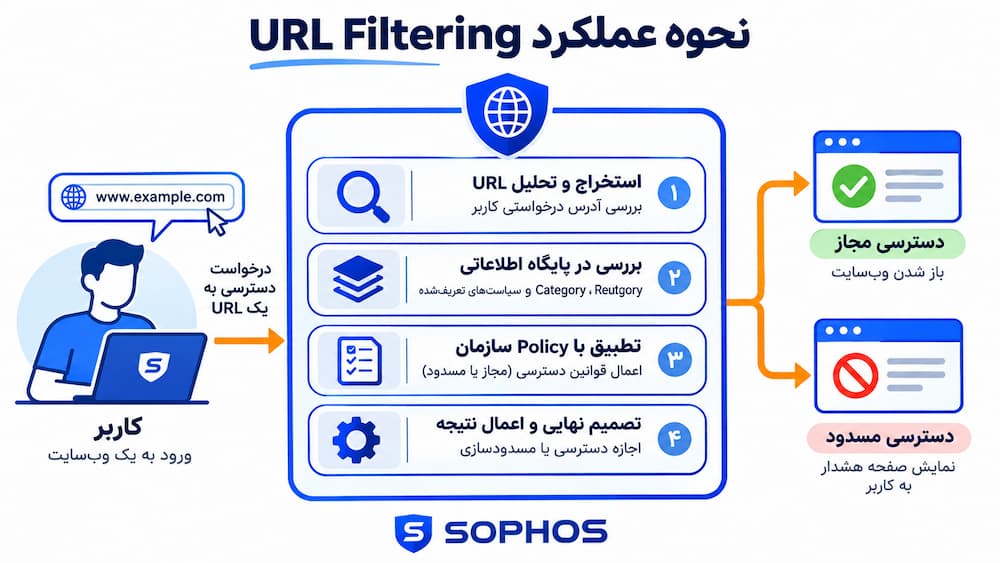
URL Filtering چگونه کار میکند؟
فرایند کلی URL Filtering را میتوان بهصورت زیر در نظر گرفت:
درخواست کاربر ← استخراج URL ← بررسی دستهبندی و اعتبار ← تطبیق با Policy ← تصمیم نهایی
فرض کنید کاربر قصد دارد صفحهای را باز کند.
فایروال یا Secure Web Gateway ابتدا مقصد را بررسی میکند.
سپس URL میتواند با اطلاعاتی مانند:
- دستهبندی سایت
- Reputation
- Allowlist
- Blocklist
- URLهای تعریفشده توسط سازمان
- Policy مربوط به کاربر یا گروه
مقایسه شود.
اگر URL مطابق سیاست مجاز باشد، درخواست ادامه پیدا میکند. اگر در دسته مسدودشده یا فهرست URLهای ممنوع قرار داشته باشد، دسترسی متوقف میشود. Cisco در راهکارهای URL Filtering خود نیز از ترکیب Category، Reputation و فهرستهای دستی URL برای تصمیمگیری استفاده میکند.
URL چه تفاوتی با Domain دارد؟
این تفاوت برای درک URL Filtering بسیار مهم است.
Domain آدرس اصلی یک سایت است.
مثلاً:
example.com
اما URL میتواند به بخش مشخصی از همان سایت اشاره کند:
example.com/news/article-1
یا:
example.com/download/app.exe
به همین دلیل URL Filtering در بعضی راهکارها میتواند دقیقتر از فیلتر کردن صرف Domain باشد.
فرض کنید یک وبسایت خبری برای سازمان مفید است، اما بخش خاصی از آن نباید در ساعات کاری قابل دسترسی باشد. اگر فقط Domain Filtering داشته باشیم، ممکن است مجبور شویم کل سایت را مسدود کنیم.
اما URL Filtering در راهکارهایی که Path-Level Filtering را پشتیبانی میکنند، میتواند فقط بخش مشخصی را محدود کند.
Cloudflare نیز همین موضوع را یکی از تفاوتهای اصلی URL Filtering و DNS Filtering میداند؛ DNS Filtering معمولاً Domain را مسدود میکند، درحالیکه URL Filtering میتواند کنترل دقیقتری روی صفحات داشته باشد.
URL Filtering بر چه اساسی تصمیم میگیرد؟
URL Filtering میتواند از چند معیار مختلف استفاده کند.
دستهبندی URL
سایتها و صفحات اینترنتی میتوانند در دستههایی مانند:
Social Networking، Shopping، News، Gambling، Malware، Phishing، Streaming و Education
قرار بگیرند.
مدیر شبکه میتواند بهجای تعریف هزاران URL بهصورت دستی، کل یک Category را کنترل کند.
Reputation
اعتبار URL نشان میدهد یک مقصد تا چه اندازه قابل اعتماد یا پرریسک شناخته شده است.
Cisco در URL Filtering علاوه بر Category، از Reputation نیز برای تصمیمگیری استفاده میکند و URLها را براساس میزان ریسک طبقهبندی میکند.
Allowlist و Blocklist
سازمان میتواند URLهای خاصی را بهطور دستی مجاز یا مسدود کند.
برای مثال:
سایت داخلی شرکت ← مجاز
صفحه فیشینگ شناختهشده ← مسدود
گروههای سفارشی
در برخی فایروالها میتوان چند مقصد را در یک گروه قرار داد و Policy را روی کل گروه اعمال کرد. این قابلیت در فایروال سوفوس با URL Groups در دسترس است.
URL Category چیست؟
URL Category مجموعهای از URLها یا سایتهایی است که ویژگی یا موضوع مشابهی دارند.
برای مثال سایتهای:
شبکههای اجتماعی، آموزشی، خبری، بازی، خرید، بدافزار و فیشینگ
میتوانند در Categoryهای مختلف قرار گیرند. مزیت Category Filtering این است که مدیر شبکه لازم نیست تکتک URLها را بشناسد. برای مثال بهجای اضافه کردن صدها سایت مخرب به Blocklist میتوان Category مربوط به Spyware & Malware را مسدود کرد. فایروال سوفوس نیز از Web Categories برای گروهبندی Domainها و Keywordها و استفاده از آنها در Policyهای دسترسی استفاده میکند.
Reputation در URL Filtering چیست؟
Category میگوید سایت چه نوع سایتی است.
Reputation تلاش میکند نشان دهد سایت تا چه اندازه قابل اعتماد است. برای مثال ممکن است دو سایت هر دو در Category مربوط به Business باشند، اما یکی سابقه مناسبی داشته باشد و دیگری بهتازگی ایجاد شده یا با فعالیتهای مشکوک مرتبط باشد. بنابراین در برخی راهکارهای URL Filtering تصمیم میتواند ترکیبی باشد:
Category + Reputation + Policy
Cisco نیز URL Filtering مبتنی بر Category و Reputation را بهعنوان روش اصلی کنترل دسترسی به سایتها معرفی میکند.
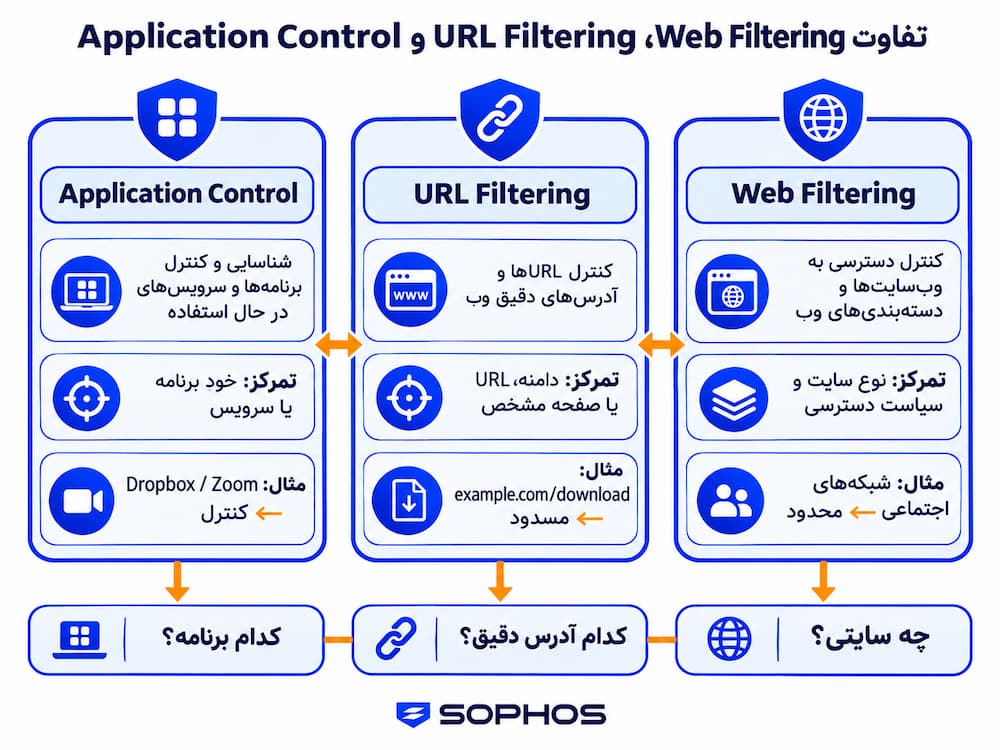
تفاوت URL Filtering و Web Filtering چیست؟
این دو اصطلاح بسیار نزدیک هستند، اما دقیقاً یکسان نیستند.
Web Filtering مفهوم گستردهتری است.
Web Filtering مجموعهای از روشها برای کنترل فعالیت کاربران در وب است.
URL Filtering یکی از این روشها محسوب میشود.
Cloudflare نیز بهصراحت URL Filtering را نوعی Web Filtering معرفی میکند.
| ویژگی | Web Filtering | URL Filtering |
|---|---|---|
| مفهوم | گستردهتر | تخصصیتر |
| تمرکز اصلی | کنترل فعالیت و محتوای وب | کنترل آدرسهای وب |
| کنترل Category | بله | بله |
| کنترل URL خاص | بسته به راهکار | از اهداف اصلی |
| کنترل فایل | ممکن است | معمولاً تمرکز اصلی نیست |
| Content Filtering | میتواند داشته باشد | محدودتر |
| کنترل کاربر | رایج | وابسته به محصول |
| زمانبندی Policy | رایج | وابسته به محصول |
| Reputation | ممکن است | در بسیاری از محصولات استفاده میشود |
بنابراین:
URL Filtering ← یکی از اجزای Web Filtering


یک مثال ساده برای تفاوت Web Filtering و URL Filtering
فرض کنید سازمان میخواهد استفاده کاربران از شبکههای اجتماعی را کنترل کند. در Web Filtering میتوان کل Category مربوط به شبکههای اجتماعی را برای گروه مشخصی از کاربران محدود کرد. اما ممکن است مدیر شبکه بخواهد فقط یک سایت یا مقصد مشخص را کنترل کند. در این حالت URL Filtering دقیقتر عمل میکند.
مثلاً:
Web Filtering ← شبکههای اجتماعی برای کاربران عمومی مسدود
در مقابل:
URL Filtering ← یک سایت یا URL مشخص مسدود
البته در محصولات مختلف مرز بین این دو قابلیت میتواند متفاوت باشد و بسیاری از فایروالها هر دو را داخل یک سیستم Web Protection ارائه میکنند.
تفاوت URL Filtering و DNS Filtering چیست؟
DNS Filtering و URL Filtering هدف مشابهی دارند، اما در مراحل متفاوتی کار میکنند.
DNS Filtering هنگام تبدیل Domain به IP تصمیمگیری میکند. بنابراین معمولاً در سطح Domain عمل میکند.
اگر:
example.com
مسدود شود، کاربر معمولاً به هیچیک از صفحات آن Domain دسترسی نخواهد داشت. اما URL Filtering در راهکارهایی که جزئیات کامل URL را میبینند میتواند دقیقتر باشد.
| ویژگی | URL Filtering | DNS Filtering |
|---|---|---|
| سطح کنترل | URL یا صفحه | Domain |
| دقت | بیشتر | عمومیتر |
| کنترل Path | ممکن است | خیر |
| وابستگی به DNS | خیر | بله |
| کاربرد | کنترل دقیق Web | مسدودسازی سریع Domain |
تفاوت URL Filtering و Application Control چیست؟
این دو فناوری هدف متفاوتی دارند.
URL Filtering بررسی میکند کاربر قصد دسترسی به چه آدرس وبی را دارد.
Application Control تلاش میکند مشخص کند چه برنامه یا سرویس Application-Level در حال ایجاد ترافیک است.
برای مثال:
URL Filtering ← دسترسی به یک سایت یا صفحه را کنترل میکند.
Application Control ← سرویسهایی مانند پیامرسان، اشتراک فایل یا Streaming را شناسایی و کنترل میکند.
Cisco نیز هشدار میدهد که URL Filtering نباید با Application Detection اشتباه گرفته شود؛ Application Detection با بررسی ترافیک تلاش میکند سرویس مشخصی مانند یک قابلیت خاص در Facebook یا Salesforce را شناسایی کند.
ارتباط URL Filtering با HTTPS چیست؟
امروزه تقریباً تمام وبسایتهای مهم از HTTPS استفاده میکنند. در HTTPS، بخش زیادی از ارتباط میان مرورگر و سرور رمزگذاری میشود. این موضوع میتواند روی میزان اطلاعاتی که فایروال از URL مشاهده میکند تأثیر بگذارد. بدون رمزگشایی، فایروال معمولاً اطلاعات محدودی مانند Domain یا اطلاعات موجود در TLS Handshake را در اختیار دارد. اما برای مشاهده جزئیات بیشتری از درخواست و در برخی سناریوها Path کامل URL، ممکن است SSL/TLS Inspection لازم باشد. در فایروال سوفوس نیز SSL/TLS Inspection میتواند براساس Website و Web Category Policy اعمال کند و فایروال برای برخی تصمیمها از SNI موجود در TLS Handshake استفاده میکند.
آیا URL Filtering بدون رمزگشایی HTTPS کار میکند؟
در بعضی سناریوها بله.
اگر هدف فقط کنترل Domain باشد، ممکن است فایروال بتواند بدون رمزگشایی کامل ارتباط تصمیمگیری کند.
اما اگر قرار باشد:
- مسیر دقیق URL
- فایل دانلودشده
- محتوای صفحه
- بعضی Micro Applicationها
بررسی شوند، دید عمیقتری نسبت به ارتباط لازم است.
در فایروال سوفوس برای بعضی Micro Appها مانند فعالیتهای Upload و Download در سرویسهایی مانند Gmail یا Dropbox، شناسایی براساس URL رمزگشاییشده انجام میشود و برای این کار TLS Decryption لازم است.
بنابراین:
Domain-Level Filtering ← ممکن است بدون رمزگشایی انجام شود
Deep URL Inspection ← ممکن است به TLS Inspection نیاز داشته باشد
URL Filtering چگونه جلوی Phishing را میگیرد؟
بسیاری از حملات فیشینگ کاربر را به صفحه جعلی هدایت میکنند.
اگر URL مربوط به صفحه فیشینگ قبلاً شناسایی شده باشد، URL Filtering میتواند قبل از بارگذاری صفحه دسترسی را متوقف کند.
مسیر حمله میتواند چنین باشد:
ایمیل فیشینگ ← کلیک روی لینک ← بررسی URL ← URL مخرب ← مسدودسازی
در این حالت کاربر حتی به صفحه جعلی ورود نمیرسد.
Cloudflare نیز مسدود کردن URLهای فیشینگ و صفحات توزیعکننده Malware را یکی از کاربردهای امنیتی URL Filtering معرفی میکند.
آیا URL Filtering میتواند جلوی Malware را بگیرد؟
URL Filtering خودش یک آنتیویروس نیست.
اما میتواند مسیر رسیدن کاربر به فایل مخرب را مسدود کند.
برای مثال اگر URL مربوط به یک Malware Download شناخته شده باشد:
درخواست فایل ← URL Filtering ← URL مخرب ← Block
اگر URL هنوز شناختهشده نباشد و فایل دانلود شود، فناوریهای دیگری مانند:
Malware Scanning، Threat Intelligence، Zero-Day Protection و Sandboxing
میتوانند وارد عمل شوند.
به همین دلیل URL Filtering باید بخشی از یک دفاع چندلایه باشد.
ارتباط URL Filtering با Threat Intelligence
URL Filtering معمولاً از اطلاعاتی درباره مقصد استفاده میکند.
این اطلاعات میتوانند شامل:
Category، Reputation، سابقه URL و اطلاعات امنیتی مقصد
باشند.
Threat Intelligence نیز اطلاعات مربوط به URLها، Domainها، IPها و زیرساختهای مخرب را در اختیار سیستمهای امنیتی قرار میدهد.
بنابراین این دو فناوری میتوانند مکمل یکدیگر باشند.
برای مثال:
Threat Intelligence ← URL را مخرب تشخیص میدهد
URL Filtering ← دسترسی کاربر به آن URL را مسدود میکند
Allowlist و Blocklist در URL Filtering چیست؟
یکی از سادهترین مدلهای URL Filtering استفاده از فهرستهای دستی است.
Allowlist
فهرستی از مقصدهایی که اجازه دسترسی به آنها داده میشود.
Blocklist
فهرستی از مقصدهایی که دسترسی به آنها ممنوع است.
مدل Allowlist در محیطهای حساس میتواند بسیار مؤثر باشد.
مثلاً یک سیستم صنعتی شاید فقط نیاز به دسترسی به چند سرویس مشخص داشته باشد.
در این حالت بهجای اجازه دسترسی به کل اینترنت میتوان فقط مقصدهای موردنیاز را مجاز کرد.
اما در شبکه کاربران عادی، مدیریت Allowlist کامل معمولاً دشوار است و Category Filtering کاربردیتر خواهد بود.
URL Filtering در فایروال سوفوس چگونه کار میکند؟
در فایروال سوفوس قابلیتهای مربوط به کنترل URL در مجموعه Web Protection قرار دارند. مستندات فعلی سوفوس نشان میدهند که Web Protection میتواند محدودیتهای مرور وب را براساس:
Web Categories، URL Groups و File Types
اعمال کند. این محدودیتها در Web Policies قرار میگیرند و Web Policy سپس در Firewall Rule اعمال میشود. بنابراین یک مسیر ساده در فایروال سوفوس میتواند چنین باشد:
کاربر ← Firewall Rule ← Web Policy ← Category / URL Group ← Action
URL Group در فایروال سوفوس چیست؟
در فایروال سوفوس میتوان Domainهای موردنظر را در یک URL Group قرار داد. طبق مستندات فعلی سوفوس، URL Groups شامل یک یا چند Domain هستند و میتوان از آنها در Web Policy برای کنترل دسترسی به سایتها استفاده کرد. مثلاً میتوان یک URL Group با نام:
Blocked Social Sites
ایجاد کرد و Domainهای موردنظر را داخل آن قرار داد. سپس این Group در Web Policy استفاده شود.
چگونه در فایروال سوفوس یک URL Group بسازیم؟
در نسخههای فعلی فایروال سوفوس مسیر کلی به این شکل است:
Web ← URL groups ← Add
سپس برای گروه یک نام تعریف میشود و Domainهای موردنظر اضافه میشوند.
در مستندات SFOS 23.0 تأکید شده که در URL Group باید Domain معتبر وارد شود و Regular Expression در این بخش پشتیبانی نمیشود. همچنین Domainها با منطق OR ارزیابی میشوند؛ یعنی تطبیق یکی از Domainها برای Match شدن Group کافی است.
این نکته مهم است، زیرا URL Group در فایروال سوفوس را نباید دقیقاً معادل Path-Level URL Filtering در تمام محصولات امنیتی دیگر دانست.
URL Group بهتر است یا Custom Web Category؟
این موضوع به نوع Policy بستگی دارد. اگر هدف شما فقط Match کردن چند Domain مشخص است، Sophos توصیه میکند از URL Groups استفاده کنید. مستندات فایروال سوفوس اشاره میکنند که اگر فقط Domain بدون Path را Match میکنید، URL Groups عملکرد بهتری دارند و احتمال False Positive در آنها کمتر است. اما اگر نیاز دارید مجموعهای از Domainها و Keywordها را در یک Category سفارشی قرار دهید، Custom Web Category انتخاب مناسبتری است.
بهصورت ساده:
چند Domain مشخص ← URL Group
یک دستهبندی سفارشی ← Custom Web Category
User Activity در فایروال سوفوس چه نقشی دارد؟
در فایروال سوفوس میتوان:
Web Category + File Type + URL Group
را در قالب User Activity ترکیب کرد. سپس User Activity در Web Policy قرار میگیرد.
برای مثال میتوان یک Activity ساخت که شامل:
Spyware & Malware Category + URL Group مشکوک
باشد. اگر ترافیک با هرکدام از این معیارها مطابقت داشته باشد، Policy میتواند آن را مسدود کند. این طراحی باعث میشود URL Filtering بخشی از یک Policy بزرگتر باشد و بهصورت جدا از سایر قابلیتهای Web Protection عمل نکند.
Web Policy در فایروال سوفوس چه کاری انجام میدهد؟
Web Policy محل تعریف قوانین مربوط به فعالیت مرور وب کاربران است.
Ruleهای Web Policy میتوانند معیارهایی مانند:
- کاربر
- User Activity
- Web Category
- URL Group
- File Type
- Content Filter
- زمانبندی
را در نظر بگیرند. همچنین میتوان Action متفاوتی برای HTTP و HTTPS تعریف کرد. در نهایت Web Policy باید به Firewall Rule مربوطه متصل شود تا روی ترافیک اعمال شود.
یک مثال ساده از URL Filtering در فایروال سوفوس
فرض کنید شرکت میخواهد دسترسی کاربران عمومی به چند سایت خاص را مسدود کند، اما نمیخواهد کل Category آن سایتها مسدود شود.
میتوان یک URL Group ساخت:
Restricted Websites
و Domainهای موردنظر را به آن اضافه کرد.
سپس:
URL Group ← User Activity ← Web Policy ← Block
در Firewall Rule کاربران عمومی، همین Web Policy انتخاب میشود. در نتیجه فقط سایتهای موجود در گروه مسدود میشوند و سایر سایتهای همان Category همچنان قابل دسترسی خواهند بود.
اگر یک سایت اشتباه دستهبندی شده باشد چه؟
سیستمهای Categorization کامل نیستند. ممکن است یک سایت جدید هنوز Categorize نشده باشد یا در Category نامناسبی قرار بگیرد.
Cisco نیز در مستندات خود اشاره میکند که Categorization یک فرایند بدون خطا نیست و بعضی سایتها ممکن است دستهبندی نشده یا اشتباه Categorize شوند.
در چنین شرایطی مدیر شبکه میتواند:
- URL یا Domain را بهصورت دستی کنترل کند؛
- Custom Category بسازد؛
- Allowlist یا Blocklist ایجاد کند؛
- وضعیت Category را بررسی کند.
این یکی از دلایلی است که URL Filtering دستی همچنان در کنار Category Filtering اهمیت دارد.
مزایای URL Filtering چیست؟
مهمترین مزایای URL Filtering عبارتاند از:
- جلوگیری از دسترسی به صفحات مخرب
- کاهش خطر Phishing
- مسدودسازی URLهای Malware
- کنترل دقیقتر Web Access
- مدیریت استفاده کاربران از اینترنت
- کاهش دسترسی به محتوای نامناسب
- امکان ایجاد Allowlist و Blocklist
- اجرای Policy براساس نیاز سازمان
- تکمیل Web Filtering و Threat Protection
با این حال، ارزش اصلی URL Filtering زمانی مشخص میشود که با سایر کنترلهای امنیتی ترکیب شود.
محدودیتهای URL Filtering چیست؟
URL Filtering نیز محدودیتهایی دارد.
URLهای جدید
ممکن است یک URL مخرب تازه ایجاد شده باشد و هنوز در پایگاه اطلاعاتی شناسایی نشده باشد.
HTTPS
رمزگذاری میتواند جزئیات URL را از دید فایروال پنهان کند.
سرویسهای مشترک
برخی Domainها میزبان چندین سرویس مختلف هستند و مسدودسازی گسترده آنها ممکن است سرویسهای سالم را نیز متوقف کند.
تغییر مداوم URL
مهاجمان میتوانند Domain یا URLهای خود را مرتب تغییر دهند.
Categorization اشتباه
ممکن است سایت در Category اشتباه قرار گرفته باشد.
ابزارهای دور زدن Policy
Proxy، VPN و Anonymizerها ممکن است تلاش کنند مقصد اصلی کاربر را از سیستم Filtering پنهان کنند. بنابراین URL Filtering نباید تنها لایه امنیتی شبکه باشد.
URL Filtering در کنار سایر فناوریهای فایروال
در یک فایروال نسل جدید فناوریهای مختلف در کنار هم عمل میکنند.
URL Filtering
دسترسی به مقصدهای وب را کنترل میکند.
Web Filtering
چارچوب گستردهتر کنترل فعالیت وب را فراهم میکند.
Application Control
برنامه و سرویس ایجادکننده ترافیک را شناسایی میکند.
SSL/TLS Inspection
در صورت نیاز ترافیک رمزگذاریشده را قابل بررسی میکند.
DPI
محتوای ترافیک را عمیقتر تحلیل میکند.
Threat Intelligence
اطلاعات مربوط به URLها و زیرساختهای مخرب را فراهم میکند.
Zero-Day Protection
فایلهای جدید و ناشناخته را بررسی میکند.
استفاده همزمان این لایهها باعث میشود ضعف یک فناوری توسط لایههای دیگر تا حدی جبران شود.
بهترین روش استفاده از URL Filtering
برای پیادهسازی مناسب URL Filtering بهتر است ابتدا نیاز واقعی سازمان مشخص شود. مسدودسازی گسترده URLها بدون بررسی میتواند سرویسهای کاری را مختل کند.
بهتر است:
- Categoryهای پرخطر در اولویت مسدودسازی قرار گیرند.
- URLها و Domainهای خاص فقط در صورت نیاز به Blocklist اضافه شوند.
- Allowlistها محدود و کنترلشده باشند.
- سایتهای Uncategorized زیر نظر گرفته شوند.
- HTTPS و نیاز به SSL/TLS Inspection بررسی شود.
- URL Filtering با Threat Intelligence و Malware Protection ترکیب شود.
- Logها و گزارشهای Web مرتب بررسی شوند.
- Exceptionها فقط در موارد ضروری تعریف شوند.
آیا URL Filtering جایگزین آنتیویروس است؟
خیر.
URL Filtering روی مقصد ارتباط تمرکز دارد.
آنتیویروس روی فایل و بدافزار تمرکز میکند. ممکن است یک URL هنوز بهعنوان مخرب شناخته نشده باشد اما فایل دانلودشده آلوده باشد. یا برعکس، URL قبلاً مخرب شناخته شده باشد و URL Filtering قبل از دانلود فایل ارتباط را متوقف کند. بنابراین این دو فناوری مکمل یکدیگر هستند.
آیا URL Filtering جایگزین Web Filtering است؟
خیر. در واقع سؤال دقیقتر این است که:
آیا URL Filtering بخشی از Web Filtering است؟
پاسخ در تعریف عمومی بله است.
Web Filtering مفهومی گسترده است که روشهای مختلف کنترل دسترسی به محتوای وب را شامل میشود و URL Filtering یکی از مهمترین این روشهاست.
جمعبندی
URL Filtering یکی از فناوریهای مهم کنترل دسترسی وب است که میتواند براساس URL، Category، Reputation یا فهرستهای سفارشی تصمیم بگیرد کاربر اجازه دسترسی به یک مقصد اینترنتی را داشته باشد یا خیر.
URL Filtering بهخصوص برای جلوگیری از دسترسی به صفحات فیشینگ، سایتهای مخرب، محتوای نامناسب و مقصدهای غیرمجاز کاربرد دارد.
با این حال، URL Filtering و Web Filtering یک مفهوم نیستند.
Web Filtering چارچوب گستردهتری برای کنترل فعالیت وب است و URL Filtering یکی از روشهای آن محسوب میشود.
در فایروال سوفوس نیز کنترل URL در مجموعه Web Protection انجام میشود و مدیر شبکه میتواند با استفاده از Web Categories، URL Groups، User Activities و Web Policies دسترسی کاربران به سایتها را مدیریت کند.
URL Filtering نیز مانند سایر فناوریهای امنیتی نباید بهتنهایی استفاده شود. ترکیب آن با SSL/TLS Inspection، Application Control، Threat Intelligence، Malware Protection و Zero-Day Protection میتواند کنترل و دید امنیتی بهتری ایجاد کند.
منابع
سوالات متداول درباره URL Filtering
URL Filtering روشی برای کنترل دسترسی کاربران به آدرسهای اینترنتی و صفحات وب است.
Web Filtering مفهوم گستردهتری دارد و URL Filtering یکی از روشهای آن برای کنترل دقیقتر آدرسهای وب است.
DNS Filtering معمولاً در سطح Domain کار میکند، اما URL Filtering میتواند در برخی راهکارها صفحه یا مسیر مشخصتری را کنترل کند.
بله، اما میزان جزئیات قابل مشاهده به نوع ترافیک و استفاده از SSL/TLS Inspection بستگی دارد.
میتواند URLهای فیشینگ شناختهشده را مسدود کند، اما شناسایی همه صفحات جدید فیشینگ را تضمین نمیکند.
URL Group مجموعهای از Domainهای مشخص است که میتوان از آن برای اعمال سیاستهای Web Filtering استفاده کرد.
خیر. URL Filtering مقصد وب را کنترل میکند، اما آنتیویروس فایلها و بدافزارها را بررسی میکند.